हमलावरों ने फाउंडेशन के ईमेल इंफ्रास्ट्रक्चर को हाईजैक कर ग्राहकों के असली नाम, पते और खरीद विवरण वाले नकली हार्डवेयर-वॉलेट रिकॉल नोटिस भेजे। कंपनी का कहना है कि उसने उपयोगकर्ताओं की रिपोर्ट के दस मिनट के भीतर घुसपैठियों को बाहर निकाल दिया, लेकिन यह व्यक्तिगत जानकारी चिंताजनक सवाल खड़े करती है।
फाउंडेशन हार्डवेयर वॉलेट निर्माता को ग्राहक डेटा उल्लंघन का सामना
लेखक

शेयर
मुख्य निष्कर्ष
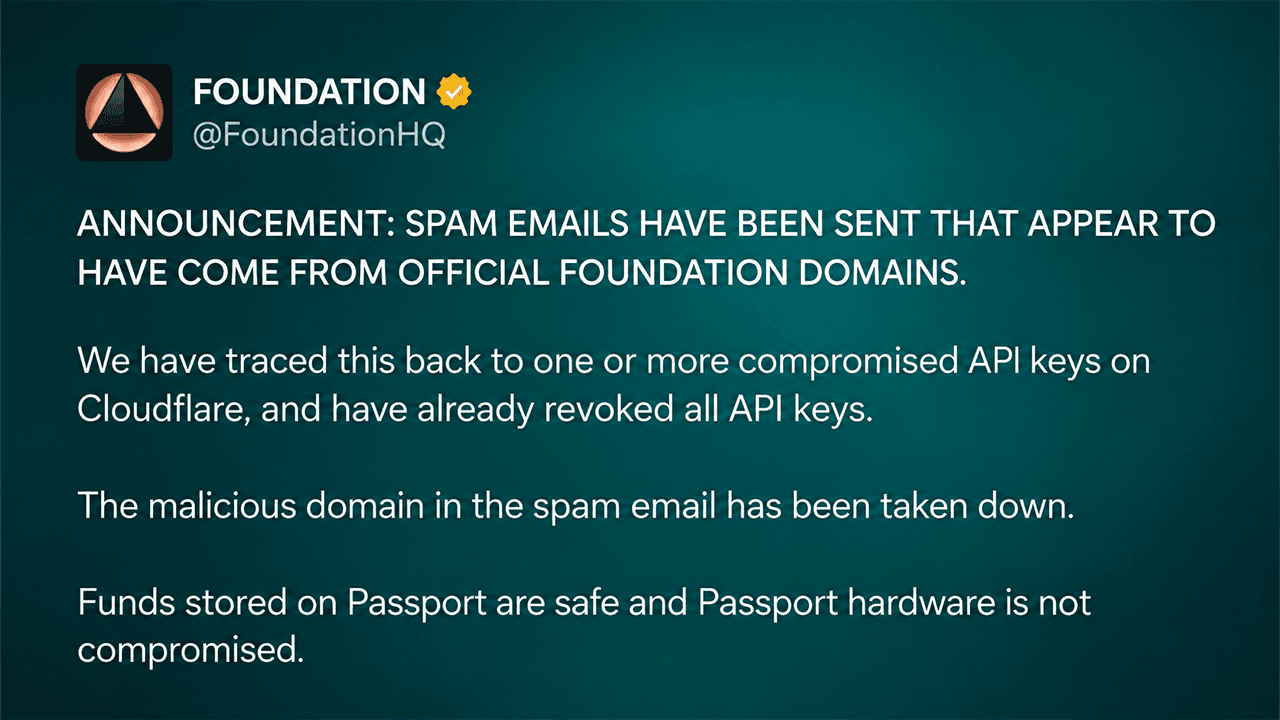
- फाउंडेशन का कहना है कि हैक हुई Cloudflare API कुंजियों ने कंपनी की नकल करते हुए फ़िशिंग ईमेल को सक्षम किया।
- फाउंडेशन का कहना है कि उसने उपयोगकर्ताओं की रिपोर्ट के दस मिनट के भीतर हमलावरों को रोक दिया और पासपोर्ट फंड सुरक्षित हैं।
- कीस्टोन के हालिया ग्राहक-डेटा उल्लंघन से हार्डवेयर-वॉलेट फ़िशिंग संबंधी चिंताएँ और बढ़ गई हैं।
कॉम्प्रोमाइज़्ड एपीआई कुंजियों ने आधिकारिक ईमेल को फ़िशिंग के चारे में बदल दिया
बोस्टन-स्थित हार्डवेयर-वॉलेट निर्माता फाउंडेशन ने 25 अक्टूबर देर रात इस घटना का खुलासा किया, और बताया कि समझौता की गई Cloudflare API कुंजियों ने हमलावरों को अपने आधिकारिक डोमेन से आने वाले संदेश भेजने की अनुमति दी।
ईमेल में पासपोर्ट मालिकों को एक तत्काल उत्पाद वापसी (प्रोडक्ट रिकॉल) की चेतावनी दी गई, जिसमें दावा किया गया कि समझौता किए गए डिस्प्ले घटकों ने उनके बिटकॉइन को चोरी के लिए उजागर कर दिया है। प्राप्तकर्ताओं को फाउंडेशन के एनवायर (Envoy) साथी ऐप जैसी दिखने वाली एक नकली वेबसाइट पर निर्देशित किया गया, जहाँ हमलावरों ने रिकवरी वाक्यांश प्राप्त करने या पीड़ितों को फंड ट्रांसफर करने के लिए मनाने का प्रयास किया।
कंपनी के शुरुआती घोषणा में कहा गया: "पासपोर्ट पर संग्रहीत फंड सुरक्षित हैं और पासपोर्ट हार्डवेयर समझौता नहीं हुआ है।" फाउंडेशन ने अपनी क्लाउडफ्लेयर एपीआई कुंजियों को रद्द कर दिया, दुर्भावनापूर्ण डोमेन को अक्षम कर दिया और आगे के अनधिकृत ईमेल को ब्लॉक कर दिया। सीईओ ज़ैक हर्बर्ट ने कहा कि कंपनी ने उपयोगकर्ताओं की रिपोर्ट प्राप्त होने के 10 मिनट के भीतर कार्रवाई की।
ग्राहक पते एक गहरी सुरक्षा समस्या को उजागर करते हैं
हमला और भी चिंताजनक तब हो गया जब प्राप्तकर्ताओं ने पाया कि कुछ फ़िशिंग संदेशों में सटीक व्यक्तिगत जानकारी थी, जिसमें घर के पते, टेलीफोन नंबर और पिछले खरीद विवरण शामिल थे।
हर्बर्ट ने स्वीकार किया कि "एक सेल्फ-होस्टेड ऐप में एक भेद्यता के माध्यम से हमारे कुछ बैकएंड इंफ्रास्ट्रक्चर से समझौता किया गया था।" उन्होंने बाद में उस एप्लिकेशन की पहचान Cal.com के रूप में की और संकेत दिया कि हमलावरों ने संभवतः फाउंडेशन के ग्राहक-समर्थन इनबॉक्स तक पहुंच प्राप्त कर ली थी।
"हम यह पता लगाएंगे कि वास्तव में क्या हुआ और हम कल और विवरण साझा करेंगे। मुझे बहुत खेद है," हर्बर्ट ने एक्स पर लिखा।
अन्य संभावित स्रोतों में पहले लीक हुए ग्राहक रिकॉर्ड और फाउंडेशन के शॉपिफाई स्टोरफ्रंट के माध्यम से हाल की खरीदारी शामिल थी। कंपनी ने इस खुलासे की पूरी सीमा स्थापित नहीं की है या यह खुलासा नहीं किया है कि कितने लोगों को दुर्भावनापूर्ण संदेश प्राप्त हुए।
यहाँ तक कि पूर्व नौकरी के आवेदकों और उन व्यक्तियों को भी, जिन्होंने वर्षों पहले फाउंडेशन से संपर्क किया था, कथित तौर पर ईमेल प्राप्त हुए। कुछ ग्राहकों, जिन्होंने पहले डेटा हटाने का अनुरोध किया था, उन्होंने भी यह सवाल उठाया कि उनकी जानकारी इस अभियान में कैसे शामिल हुई।
फ़िशिंग खतरों में वृद्धि के बीच हार्डवेयर वॉलेट सुरक्षित बने हुए हैं
फाउंडेशन के आश्वासन इस बात को स्पष्ट करते हैं कि इसके संचार बुनियादी ढांचे में हुई गड़बड़ी, पासपोर्ट हार्डवेयर, जिसमें फाउंडर्स एडिशन, कोर और प्राइम डिवाइस शामिल हैं, के वास्तविक उल्लंघन से अलग है। यह घटना कीस्टोन द्वारा अनधिकृत वेबसाइट एक्सेस के खुलासे के बाद हुई है, जिससे ग्राहकों के नाम, शिपिंग पते और ऑर्डर की जानकारी प्रभावित हुई। उस कंपनी ने भी यही दावा किया कि प्राइवेट कीज़ और रिकवरी वाक्यांश उजागर नहीं हुए थे।
फाउंडेशन के उपयोगकर्ताओं को अनचाहे रिकॉल नोटिस की अनदेखी करनी चाहिए, आधिकारिक चैनलों के माध्यम से घोषणाओं को सत्यापित करना चाहिए और वेबसाइटों में कभी भी रिकवरी वाक्यांश नहीं डालना चाहिए। जिसने भी रिकवरी वाक्यांश का खुलासा किया है, उसे एक विश्वसनीय डिवाइस का उपयोग करके नए बनाए गए वॉलेट में फंड ट्रांसफर करना चाहिए।
हर्बर्ट ने माफी मांगी है और एक विस्तृत घटना रिपोर्ट का वादा किया है। फिलहाल, अनसुलझा सवाल यह नहीं है कि पासपोर्ट का हार्डवेयर विफल हुआ, बल्कि यह है कि हमलावरों ने एक धोखाधड़ी भरी चेतावनी को प्रामाणिक दिखाने के लिए पर्याप्त ग्राहक जानकारी कैसे प्राप्त की।

Electrum 4.8.3 ने एक बिटकॉइन वॉलेट की खामी को ठीक किया है, जो दुर्भावनापूर्ण सर्वरों को शुल्क वृद्धि को हाईजैक करने और उपयोगकर्ताओं को चोरी पर हस्ताक्षर करने के लिए धोखा देने की अनुमति देती थी।
अभी पढ़ें: इलेक्ट्रम वॉलेट हमले ने शुल्क वृद्धि के पीछे बिटकॉइन चोरी को छिपाया

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।