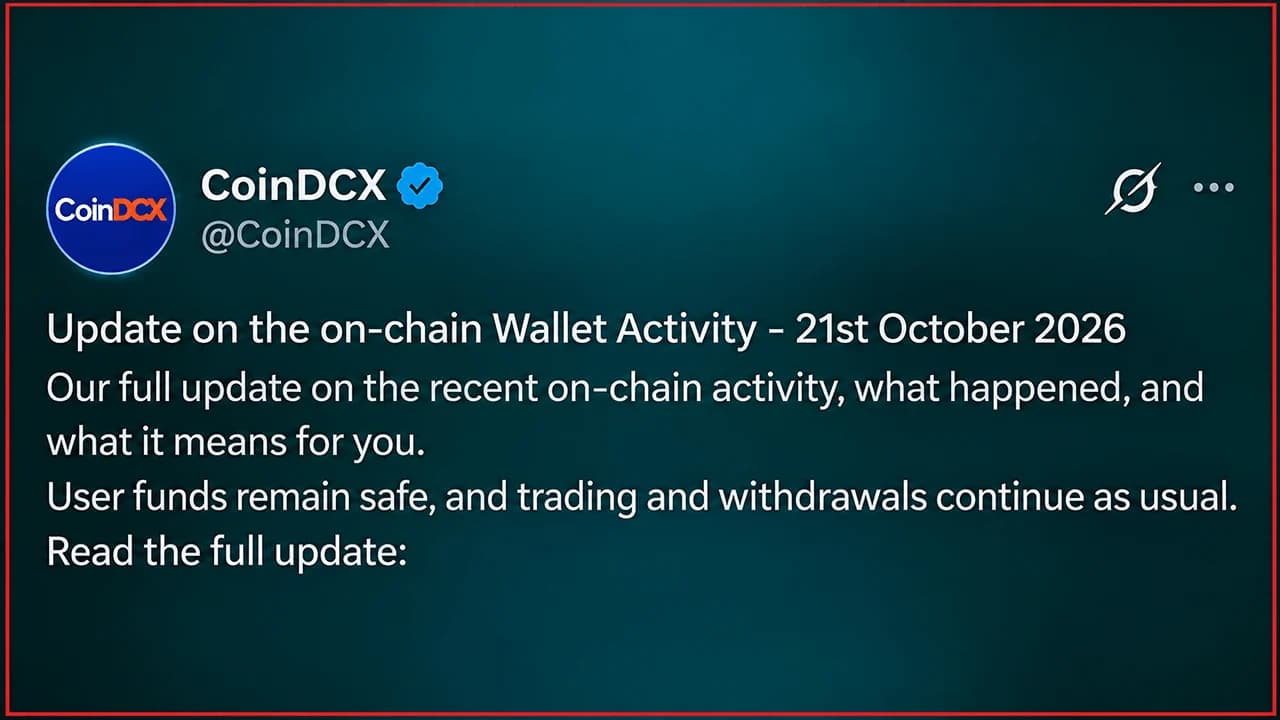
CoinDCX ने 16 मिलियन डॉलर के क्रिप्टोकरेंसी नुकसान की पुष्टि की है, ठीक तीन दिन बाद जब इसके सीईओ ने संदिग्ध वॉलेट गतिविधि को "झूठी चेतावनी" बताकर खारिज कर दिया था। भारतीय एक्सचेंज ने स्वीकार किया कि एक स्वचालित ट्रांसफर सिस्टम की विफलता के बाद समझौता किए गए, कथित तौर पर निष्क्रिय किए गए वॉलेट्स में जमा राशि जमा हो गई थी। CoinDCX का कहना है कि उसने इन नुकसानों को खुद उठाया और ग्राहकों के खाते सुरक्षित हैं, लेकिन ब्लॉकचेन जांचकर्ताओं ने इस बात पर सवाल उठाया है कि वे वॉलेट्स कब बंद हुए थे।
CoinDCX ने 16 मिलियन डॉलर नुकसान की पुष्टि, CEO ने संदिग्ध ट्रांसफर खारिज किया
लेखक

शेयर
मुख्य बातें
- CoinDCX ने 25 अक्टूबर को 15.99 मिलियन USDT के नुकसान की पुष्टि की, यह उसके सीईओ द्वारा संदिग्ध गतिविधि को खारिज करने के कुछ दिनों बाद हुआ।
- ZachXBT और Bitquery ने CoinDCX के उन दावों को चुनौती दी कि समझौता किए गए वॉलेट इंफ्रास्ट्रक्चर को सेवामुक्त कर दिया गया था।
- CoinDCX का कहना है कि उसने नुकसान को खुद उठाया, जिससे 2025 और 2026 का उसका संयुक्त सुरक्षा नुकसान लगभग 60 मिलियन डॉलर हो गया है।
सीईओ द्वारा हैक की चेतावनी खारिज किए जाने के कुछ ही दिनों बाद CoinDCX ने $16 मिलियन के नुकसान की बात मानी
भारत के क्रिप्टोकरेंसी एक्सचेंज CoinDCX ने समझौता किए गए जमा वॉलेट से लगभग $16 मिलियन खोने की बात स्वीकार की है। 25 अक्टूबर को यह स्वीकारोक्ति ब्लॉकचेन जांचकर्ताओं द्वारा यह खोजे जाने के बाद हुई कि कथित तौर पर निष्क्रिय किए गए पते जुलाई 2025 में $44 मिलियन के उल्लंघन के बहुत बाद तक फंड का प्रबंधन करते रहे।
CoinDCX का कहना है कि ग्राहकों को वित्तीय नुकसान नहीं उठाना पड़ेगा, लेकिन यह घटना इस बारे में एक असहज सवाल खड़ा करती है कि उन वॉलेट्स में लाखों डॉलर कैसे जमा हो गए, जिनके बारे में कंपनी पहले ही उपयोगकर्ताओं को छोड़ देने की चेतावनी दे चुकी थी।
गलत अलार्म से 16 मिलियन डॉलर के स्वीकारोक्ति तक
21 अक्टूबर को, ब्लॉकचेन पर्यवेक्षकों ने ट्रॉन नेटवर्क पर CoinDCX-लिंक्ड पतों से लगभग 15.99 मिलियन USDT के बाहर जाने की पहचान की। बाद में इन फंडों को कई प्रमुख क्रिप्टोकरेंसी एक्सचेंजों में वितरित किया गया।
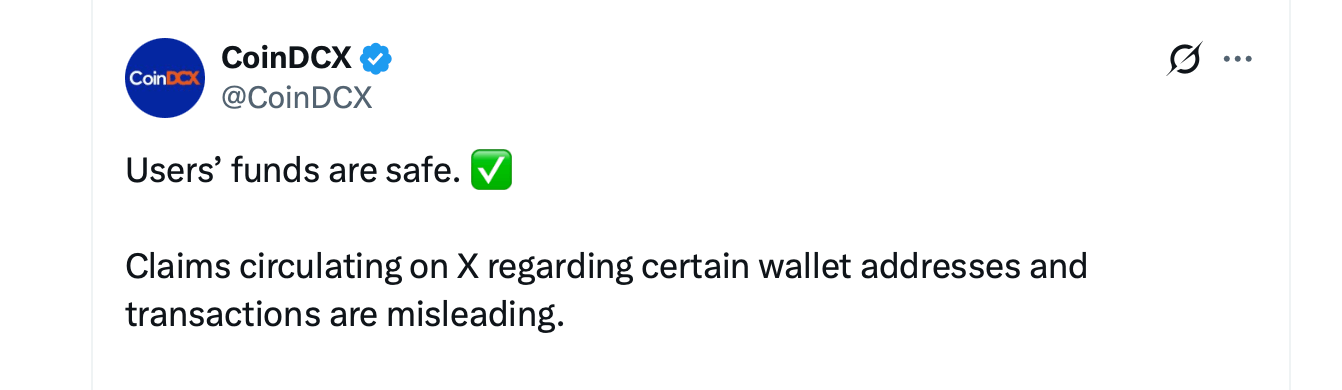
सीईओ सुमित गुप्ता ने 22 अक्टूबर को शुरुआती रिपोर्टों को खारिज कर दिया, यह तर्क देते हुए कि पिछले साल के हमले के दौरान पते समझौता हो गए थे और अब वे CoinDCX के सक्रिय बुनियादी ढांचे का हिस्सा नहीं थे। उन्होंने इस गतिविधि को "एक झूठी चेतावनी" बताया।
तीन दिन बाद, CoinDCX ने पुष्टि की कि वास्तव में 15.99 मिलियन USDT उसके अप्रचलित वॉलेट इंफ्रास्ट्रक्चर से गायब हो गए थे।
वे वॉलेट जो रिटायर होने से इनकार कर दिए
CoinDCX ने बताया कि चेतावनियों के बावजूद कुछ ग्राहकों ने अप्रचलित पतों में धन जमा करना जारी रखा। उन जमाओं को सुरक्षित वॉलेट में स्थानांतरित करने के लिए डिज़ाइन की गई एक स्वचालित प्रणाली खराब हो गई थी, जिससे बैलेंस जमा हो गए।
ब्लॉकचेन जांचकर्ता ज़ैकएक्सबीटी (ZachXBT) ने कंपनी की शुरुआती व्याख्या पर विवाद किया, और इस बात के सबूतों की ओर इशारा किया कि 2025 के उल्लंघन के महीनों बाद भी कुछ पते चालू थे। बिटक्वेरी (Bitquery) के स्वतंत्र विश्लेषण ने भी इसी तरह अक्टूबर 2026 तक वॉलेट गतिविधि जारी रहने की पहचान की, जो इस सुझाव का खंडन करता है कि बुनियादी ढांचे को पूरी तरह से छोड़ दिया गया था।
दो सुरक्षा उल्लंघन, लगभग 60 मिलियन डॉलर गायब
CoinDCX का कहना है कि ग्राहक खातों में राशि जमा कर दी गई, कोल्ड-स्टोरेज होल्डिंग्स सुरक्षित रहीं, और ट्रेडिंग और निकासी सामान्य रूप से जारी रही। इस एक्सचेंज ने अब 15 महीनों में फैली दो घटनाओं में लगभग 60 मिलियन डॉलर का नुकसान उठाया है।
ताज़ा घटना इस बात पर फिर से ध्यान आकर्षित करती है कि क्रिप्टोकरेंसी एक्सचेंज पुराने जमा पतों का प्रबंधन कैसे करते हैं, विशेष रूप से उन पतों का जो पिछले सुरक्षा उल्लंघनों से जुड़े हैं। CoinDCX का कहना है कि ग्राहकों का धन सुरक्षित है और वित्तीय प्रभाव को पूरी तरह से कंपनी ने ही उठाया है।

फाउंडेशन का कहना है कि हैकर्स ने क्लाउडफ्लेयर एपीआई कीज़ का दुरुपयोग करके वास्तविक ग्राहक विवरणों का उपयोग करते हुए नकली पासपोर्ट रिकॉल भेजे।
अभी पढ़ें: फाउंडेशन हार्डवेयर वॉलेट निर्माता को ग्राहक डेटा उल्लंघन का सामना

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।