दक्षिण कोरियाई क्रिप्टोकरेंसी एक्सचेंज कॉइनवन ने रविवार, 15 नवंबर 2026 को एक महत्वपूर्ण ग्राहक डेटा उल्लंघन का खुलासा किया, जब हमलावरों ने इसके आउटसोर्स्ड सपोर्ट प्रदाता मेटाएम में घुसपैठ की, जिससे ग्राहकों के पासवर्ड, बैंकिंग जानकारी, राष्ट्रीय पहचान संख्या और क्रिप्टोकरेंसी वॉलेट विवरण संभावित रूप से उजागर हो गए।
कोइनवन डेटा उल्लंघन ने पासवर्ड और संवेदनशील ग्राहक रिकॉर्ड उजागर किए
लेखक

शेयर
मुख्य निष्कर्ष
- कॉइनवन के आउटसोर्स्ड ग्राहक सहायता प्रदाता, मेटाएम, में 11 श्रेणियों की संभावित रूप से संवेदनशील ग्राहक जानकारी से संबंधित एक घुसपैठ हुई।
- एक्सचेंज का कहना है कि उसका ट्रेडिंग इंफ्रास्ट्रक्चर और क्रिप्टोकरेंसी वॉलेट सुरक्षित हैं, हालांकि प्रभावित ग्राहकों की संख्या अभी अज्ञात है।
- यह घटना 2026 में क्रिप्टोकरेंसी उद्योग में डेटा उल्लंघनों के बढ़ते संग्रह में एक और जुड़ती है, जिससे तृतीय-पक्ष सुरक्षा और ग्राहक गोपनीयता पर सवाल उठते हैं।
कॉइनवन डेटा उल्लंघन में संवेदनशील जानकारी की 11 श्रेणियाँ उजागर हुईं
कोइनवन के आधिकारिक खुलासे के अनुसार, यह घुसपैठ गुरुवार, 12 नवंबर को कोरियाई मानक समय के अनुसार सुबह लगभग 4 बजे हुई, जब एक अनधिकृत हमलावर ने मेटाएम द्वारा संचालित सर्वरों तक पहुंच प्राप्त की, जो एक्सचेंज के टेलीफोन और ऑनलाइन ग्राहक परामर्श को संभालता है। ठेकेदार ने उस सुबह लगभग 9:20 बजे Coinone को सूचित किया, जबकि एक्सचेंज ने इस घटना का खुलासा 15 नवंबर को सार्वजनिक रूप से किया।
ट्रेडिंग गतिविधि के मामले में कॉइनोन दक्षिण कोरिया का तीसरा सबसे बड़ा क्रिप्टोकरेंसी एक्सचेंज है, जो दूसरे स्थान पर मौजूद बिथंब और बाज़ार के अग्रणी अपबिट के बाद आता है। इस दक्षिण कोरियाई ट्रेडिंग प्लेटफॉर्म के वित्तीय समर्थकों में OKX भी शामिल है, जिसमें एक्सचेंज की 20% हिस्सेदारी है और शेष स्वामित्व Coinone के संस्थापक और सीईओ चा म्युन-हुन, Com2uS Holdings और कोरिया इन्वेस्टमेंट एंड सिक्योरिटीज के बीच विभाजित है।
रविवार को अपने घोषणा में, कॉइनवन ने सुरक्षा विफलता की गंभीरता को स्वीकार करते हुए कहा:
“हालांकि हमने आपकी व्यक्तिगत जानकारी की सुरक्षा को अपनी सर्वोच्च प्राथमिकता बनाई है, हमें आपको सूचित करना होगा कि एक बाहरी हमलावर ने ग्राहक सहायता संभालने के लिए हमारे द्वारा काम पर रखे गए एक ठेकेदार के सर्वरों तक अनधिकृत पहुंच प्राप्त कर ली, और आपकी व्यक्तिगत जानकारी लीक हो गई।”
एक्सचेंज ने आगे कहा:
“इस काम को आउटसोर्स करने वाली कंपनी के रूप में, हम इस घटना के लिए गहरी जिम्मेदारी महसूस करते हैं और हार्दिक रूप से क्षमा मांगते हैं।”
संभावित रूप से समझौता हुई ‘अपने ग्राहक को जानें’ (केवाईसी) जानकारी में 11 श्रेणियां शामिल हैं: टेलीफोन नंबर, नाम, ईमेल पते, जन्म तिथियां, बैंक खाता नंबर, पासवर्ड, निवासी पंजीकरण नंबर, पहचान दस्तावेज़ जारी करने की तिथियां, आवासीय पते, क्रिप्टोकरेंसी वॉलेट पते, और लेनदेन पहचानकर्ता (टीएक्सआईडी)।
हर ग्राहक की सभी 11 श्रेणियों की जानकारी ज़रूरी नहीं कि उजागर हुई हो। समझौता किए गए रिकॉर्ड में पिछली ग्राहक सहायता बातचीत के दौरान स्वेच्छा से प्रदान की गई जानकारी शामिल है, जिसका अर्थ है कि वे ग्राहक जिन्होंने कभी कॉइनवन के सहायता केंद्र से संपर्क नहीं किया, वे इस घटना के पहचाने गए दायरे से बाहर हैं।
कॉइनवन ने यह खुलासा नहीं किया है कि कितने व्यक्ति प्रभावित हुए या हमलावरों ने सटीक रूप से कितनी जानकारी प्राप्त की। कंपनी एक समर्पित लुकअप सेवा शुरू करने का इरादा रखती है, जिससे ग्राहक यह निर्धारित कर सकेंगे कि कौन से व्यक्तिगत विवरण शामिल थे।
सिक्योरिटी ब्रीच के बावजूद कॉइनवन का दावा है कि ग्राहकों का धन सुरक्षित है
प्रकट हुए रिकॉर्ड की संवेदनशील प्रकृति के बावजूद, कॉइनवन का कहना है कि उसका मुख्य ट्रेडिंग इंफ्रास्ट्रक्चर अछूता रहा। इसके ग्राहक खाते, लेनदेन प्रणाली और क्रिप्टोकरेंसी वॉलेट मेटाएम के समझौता किए गए सर्वरों से स्वतंत्र रूप से काम करते हैं।
एक्सचेंज ने जोर देकर कहा:
“अब तक लीक हुई आंशिक जानकारी किसी तीसरे पक्ष के लिए आपके खाते में लॉग इन करने या आपकी संपत्ति निकालने के लिए पर्याप्त नहीं है।”
कॉइनवन ने समझाया कि इसकी प्रमाणीकरण प्रक्रियाओं के लिए पंजीकृत वन-टाइम पासवर्ड या काकाोटॉक के माध्यम से अतिरिक्त सत्यापन की आवश्यकता होती है, जबकि अनधिकृत लॉगिन विधियों को अवरुद्ध कर दिया जाता है। फिर भी, वॉलेट के सीधे समझौते की अनुपस्थिति बाद में होने वाली वित्तीय धोखाधड़ी की संभावना को समाप्त नहीं करती है।
इस खोज के बाद, कॉइनवन ने कहा कि उसने संदिग्ध आईपी पतों को ब्लॉक कर दिया, समझौता किए गए सिस्टम तक पहुंच को प्रतिबंधित कर दिया, लेनदेन की निगरानी को मजबूत किया और अस्थायी रूप से आउटसोर्स्ड ग्राहक सहायता संचालन को केवल ईमेल सेवा में स्थानांतरित कर दिया।
एक्सचेंज ने कोरिया इंटरनेट और सुरक्षा एजेंसी, व्यक्तिगत सूचना संरक्षण आयोग और वित्तीय पर्यवेक्षी सेवा को भी सूचित किया। कोइनोन ने समझाया, जांचकर्ता मेटाएम और बाहरी सुरक्षा विशेषज्ञों के साथ मिलकर इस घुसपैठ की जांच कर रहे हैं।
विशेष रूप से चिंताजनक ग्राहक सहायता वार्तालापों का संभावित दुरुपयोग है। पहचान संख्या, बैंकिंग जानकारी और ऐतिहासिक पत्राचार रखने वाले हमलावर अनजान ग्राहकों को निशाना बनाने के लिए विश्वसनीय भेष और फ़िशिंग योजनाएं बना सकते हैं।
कोइनोन ने आगाह किया:
“आपकी पिछली सहायता वार्तालापों का संदर्भ देने वाली कॉल या संदेश भी छल के प्रयास हो सकते हैं, इसलिए कृपया सतर्क रहें।”
सहायता बातचीत के दौरान पहले पासवर्ड साझा कर चुके ग्राहकों को उन क्रेडेंशियल्स को तुरंत बदलने का निर्देश दिया गया, जिसमें उन संबंधित सेवाओं के अलावा अन्य सेवाएँ भी शामिल थीं जहाँ एक ही पासवर्ड का पुन: उपयोग किया गया था।
पाँच प्रमुख क्रिप्टो डेटा उल्लंघनों ने 2026 पर साया डाला
कॉइनवन का यह खुलासा 2026 के दौरान क्रिप्टोकरेंसी व्यवसायों से जुड़ी कई अन्य उल्लेखनीय ग्राहक सूचना उल्लंघनों के बाद हुआ है, जो दर्शाता है कि हमलावर पारंपरिक एक्सचेंज वॉलेट से परे परिचालन प्रणालियों का तेजी से फायदा उठा रहे हैं।
3 नवंबर को, नोसिज़ पे (Gnosis Pay) को अपने पुराने क्रिप्टोकरेंसी डेबिट कार्ड इंफ्रास्ट्रक्चर में अनधिकृत पहुंच का सामना करना पड़ा, जिससे संभावित रूप से ग्राहक की जानकारी, जिसमें भुगतान कार्ड के विवरण और वॉलेट पते शामिल हैं, उजागर हो गई।
चेनएनालिसिस ने अक्टूबर के अंत में एक अलग सुरक्षा घटना का खुलासा किया, और बाद में नवंबर की शुरुआत में अपने निष्कर्षों का विस्तार किया। इस एनालिटिक्स कंपनी की जांच में उजागर हुए खाता क्रेडेंशियल, पासवर्ड हैश और प्रमाणीकरण टोकन की पहचान हुई, हालांकि इसने यह रिपोर्ट किया कि जांच के संवेदनशील रिकॉर्ड तक पहुँचने का कोई सबूत नहीं मिला।
दक्षिण कोरियाई एक्सचेंज बिथंब को भी अक्टूबर में आंतरिक संचार अवसंरचना तक अनधिकृत पहुँच का सामना करना पड़ा। इसकी जांच में 6,444 ग्राहकों से संबंधित रिकॉर्ड की पहचान हुई, जिसमें 844 व्यक्तियों की सीधे तौर पर उजागर हुई व्यक्तिगत जानकारी शामिल है।
इस बीच, कॉइनबेस ने तीसरे पक्ष के एनालिटिक्स प्रदाता एम्प्लिट्यूड से जुड़ी सितंबर की एक सुरक्षा घटना के संबंध में ग्राहक जानकारी के उजागर होने का खुलासा किया। एक्सचेंज ने कहा कि उसका अपना बुनियादी ढांचा और ग्राहकों का धन अप्रभावित रहा।
ये घटनाएं दायरे और तकनीकी परिस्थितियों में काफी भिन्न हैं, लेकिन सामूहिक रूप से यह दर्शाती हैं कि जब क्रिप्टोकरेंसी कस्टडी सिस्टम सुरक्षित रहते हैं तब भी ग्राहक की जानकारी कमजोर रह सकती है। दक्षिण कोरियाई गोपनीयता कानून के तहत, प्रभावित कॉइनवन ग्राहक तब तक 3 मिलियन वोन तक का वैधानिक मुआवजा मांग सकते हैं जब वास्तविक वित्तीय नुकसान साबित करना मुश्किल हो।
कोइनवन के लिए, अनसुलझे प्रश्न प्रभावित ग्राहकों की संख्या, वास्तव में निकाली गई जानकारी, और क्या कोई अतिरिक्त धोखाधड़ी सामने आती है, से संबंधित हैं। व्यापक चिंता क्रिप्टोकरेंसी चोरी से परे है: यहां तक कि वे एक्सचेंज जो ग्राहकों की संपत्ति की सफलतापूर्वक रक्षा करते हैं, वे भी अपर्याप्त रूप से सुरक्षित तीसरे पक्ष के संबंधों के माध्यम से उपयोगकर्ताओं को स्थायी वित्तीय और पहचान संबंधी जोखिमों के प्रति उजागर कर सकते हैं।
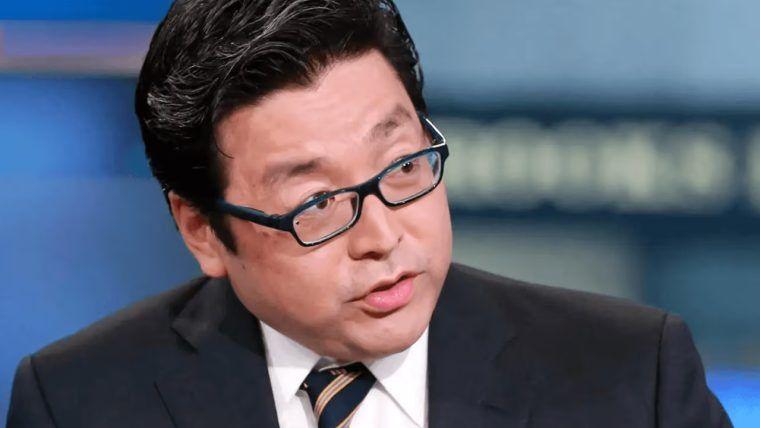
ली क्रिप्टो बाजार में एक आगामी सुपरसाइकिल पर प्रकाश डालते हैं, जिसमें वे अस्थायी झटकों और डिजिटल संपत्ति टोकनाइजेशन के उदय का हवाला देते हैं।
अभी पढ़ें: बाजार क्रैश के बावजूद टॉम ली ने विशाल क्रिप्टो सुपरसाइकिल की भविष्यवाणी की

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।
लेखक के बारे में
लेखकJamie RedmanNews Lead
जेमी रेडमैन Bitcoin.com News में न्यूज़ लीड हैं और मैसाचुसेट्स में आधारित एक वित्तीय प्रौद्योगिकी पत्रकार हैं।