Gnosis Pay ने शुक्रवार, 6 नवंबर 2026 को एक डेटा उल्लंघन की पुष्टि की, जब इसके पुराने उपभोक्ता कार्ड सिस्टम में अनधिकृत पहुँच से ग्राहक की जानकारी उजागर हो गई। एक प्रभावित उपयोगकर्ता ने बताया कि उसका नाम, घर का पता, कार्ड नंबर और जुड़े क्रिप्टोकरेंसी वॉलेट्स समझौता हो गए, हालांकि कंपनी का कहना है कि ग्राहकों के फंड सुरक्षित हैं।
नोसिस पे डेटा उल्लंघन ने संवेदनशील ग्राहक रिकॉर्ड उजागर किए
लेखक

शेयर
मुख्य बातें
- नोएडा ने 3 नवंबर, 2026 को अनधिकृत पहुँच का पता लगाया और 6 नवंबर को डेटा उल्लंघन का खुलासा किया, और पता चलने के दो घंटे के भीतर इसे नियंत्रित करना शुरू कर दिया।
- रॉटकी के संस्थापक लेफ्टेरिस करापेत्सास ने बताया कि उजागर की गई जानकारी में उनका पूरा नाम, घर का पता, कार्ड नंबर और लिंक किए गए क्रिप्टोकरेंसी वॉलेट पते शामिल थे।
- प्रभावित उपभोक्ता कार्ड सिस्टम को 20 दिसंबर, 2026 को सेवानिवृत्त किया जाना निर्धारित है, जबकि कंपनी के एंटरप्राइज प्लेटफॉर्म को कथित तौर पर कोई असर नहीं हुआ है।
नोसिस पे के साथ क्या हुआ?
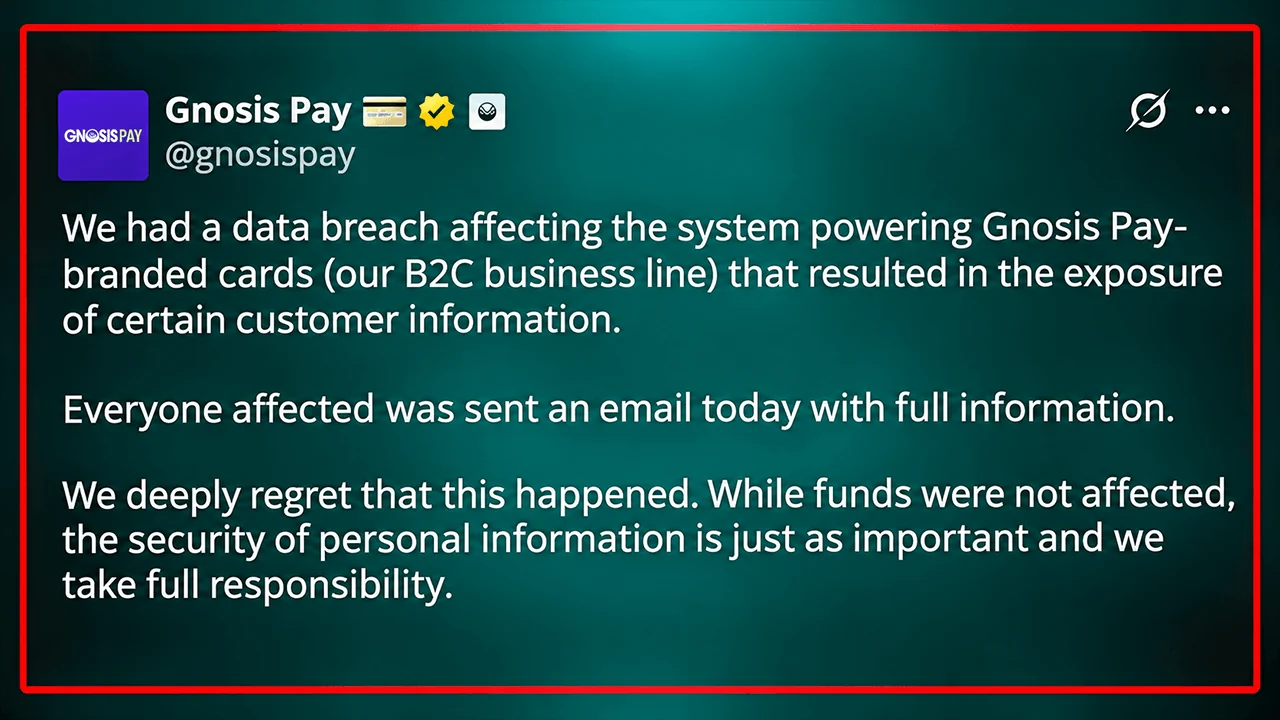
क्रिप्टोकरेंसी भुगतान प्रदाता ने यह घटना तब उजागर की जब निगरानी प्रणालियों ने अनधिकृत पहुंच की पहचान की, उसके तीन दिन बाद। नोसिज़ पे के डेटा उल्लंघन अपडेट के अनुसार, इस घुसपैठ ने इसके व्हाइट-लेबल भुगतान कार्यक्रमों को समर्थन देने वाले एंटरप्राइज प्लेटफॉर्म के बजाय, इसके बिजनेस-टू-कंज्यूमर (B2C) कार्ड इंफ्रास्ट्रक्चर को प्रभावित किया।
कंपनी ने समझाया, "3 नवंबर 2026 को, हमारी निगरानी प्रणालियों ने ग्नॉसिस पे-ब्रांडेड कार्ड (हमारी B2C व्यावसायिक लाइन) को चलाने वाली प्रणाली में अनधिकृत पहुंच का पता लगाया, जिसके परिणामस्वरूप कुछ ग्राहक जानकारी का खुलासा हुआ।"
नोसिस पे ने जोर देकर कहा कि उसके सुरक्षा कर्मियों ने तुरंत कार्रवाई की, और पता चलने के दो घंटे के भीतर इसे नियंत्रित करना शुरू कर दिया। कंपनी ने बाद में प्रभावित क्रेडेंशियल्स को बदल दिया और घुसपैठ के लिए जिम्मेदार भेद्यता को दूर कर दिया।
नोसिस पे ने कहा, "डेटा उल्लंघन केवल नोसिस पे-ब्रांडेड कार्ड को संचालित करने वाले सिस्टम तक ही सीमित था, जिसे पहले से ही 20 दिसंबर 2026 को बंद करने के लिए निर्धारित किया गया था।" "हमारा एंटरप्राइज प्लेटफॉर्म, जो हमारे सभी व्हाइट-लेबल कार्ड कार्यक्रमों को संचालित करता है, प्रभावित नहीं हुआ था।"
कंपनी ने सार्वजनिक रूप से यह खुलासा नहीं किया है कि कितने ग्राहक प्रभावित हुए, और न ही उसने उजागर हुई जानकारी की कोई व्यापक सूची प्रकाशित की है। इसके बजाय, प्रभावित कार्डधारकों को व्यक्तिगत सूचनाएं मिलीं, जिनमें यह विस्तार से बताया गया था कि किन खाता रिकॉर्ड तक पहुंच प्राप्त की गई थी।
नाम और घर के पते के साथ ग्नॉसिस पे वॉलेट पते भी उजागर हुए
संभावित परिणाम पारंपरिक भुगतान-कार्ड धोखाधड़ी से परे हैं। क्रिप्टोकरेंसी पोर्टफोलियो ट्रैकर रोटकी के संस्थापक लेफ्टेरिस करापेट्सास ने बताया कि उनकी लीक हुई जानकारी में उनका पूरा नाम, आवासीय पता, कार्ड नंबर और उनके खाते से जुड़ा हर क्रिप्टोकरेंसी वॉलेट पता शामिल था।
करपेत्सास ने लिखा, "अत्यंत निराश हूँ। आप मुझे पहले ही एक उपयोगकर्ता के रूप में खो चुके थे, लेकिन आप कम से कम मेरे डेटा की सुरक्षा तो कर सकते थे…. सच में, यह बहुत शर्म की बात है।"
यह खुलासा स्व-कस्टोडियल क्रिप्टोकरेंसी भुगतानों को लेकर एक असहज विरोधाभास को दर्शाता है। हालांकि ग्राहक अपनी डिजिटल संपत्ति पर नियंत्रण बनाए रखते हैं, फिर भी केंद्रीकृत भुगतान अवसंरचना पहचाने जा सकने वाले व्यक्तियों को सार्वजनिक रूप से ट्रेस करने योग्य ब्लॉकचेन पतों से जोड़ने वाली जानकारी जमा कर सकती है।
इस तरह के संयोजन लक्षित फ़िशिंग, पहचान की चोरी और संभावित रूप से शारीरिक धमकी के अवसर पैदा करते हैं, खासकर जब आवासीय पते वित्तीय जानकारी के साथ होते हैं। हालांकि, उपलब्ध खुलासे यह स्थापित नहीं करते हैं कि उजागर किए गए रिकॉर्ड का पहले ही उन उद्देश्यों के लिए दुरुपयोग किया जा चुका है।
केरापेट्सस अकेले निराश नहीं थे। इस विषय पर नोसिस् पे की एक्स पोस्ट पर एक एक्स उपयोगकर्ता ने जवाब दिया, "क्या आप कल बंद हो सकते हैं ताकि कोई तीसरा हैक न हो, कृपया?" एक अन्य एक्स अकाउंट ने पूछा, "मैं आप पर मुकदमा करने के लिए किस पते का इस्तेमाल करूँ?"
सुरक्षा उल्लंघन के बाद नोसिस् पे ने 3डी सिक्योर जांच जोड़ी
नोसिस् पे ने ऑनलाइन कार्ड भुगतानों के लिए अनिवार्य 3डी सिक्योर सत्यापन पेश किया है और साथ ही संदिग्ध कार्ड और वॉलेट गतिविधि की निगरानी बढ़ा दी है। ये सुरक्षा उपाय उपभोक्ता प्रणाली की निर्धारित 20 दिसंबर की सेवानिवृत्ति तक सक्रिय रहेंगे।
कंपनी ने घोषणा की, "हम हार्दिक रूप से क्षमा मांगते हैं।" नोसिस् पे ने आगे कहा:
"हम समझते हैं कि आपकी व्यक्तिगत जानकारी का खुलासा होना कितना गंभीर है, और हमें इस बात का गहरा खेद है कि ऐसा हुआ। हालांकि फंड प्रभावित नहीं हुए, हम यह मानते हैं कि व्यक्तिगत जानकारी की सुरक्षा भी उतनी ही महत्वपूर्ण है।"
प्रदाता ने संबंधित डेटा सुरक्षा प्राधिकरणों के साथ संवाद करते हुए अपने भागीदारों और कार्ड जारीकर्ताओं को भी सूचित किया। नोसिस् पे ने कहा कि वह एक व्यापक सुरक्षा समीक्षा कर रहा है और चोरी की गई जानकारी के दुरुपयोग के सबूतों के लिए विशेषज्ञ निगरानी की व्यवस्था कर रहा है। कंपनी ने आगाह किया:
"नोसिस पे, एक पार्टनर ऐप या आपके कार्ड के बारे में किसी भी अप्रत्याशित ईमेल, टेक्स्ट, कॉल या पत्र पर संदेह करें, भले ही उसमें आपके वास्तविक विवरण या एक वास्तविक खरीदारी शामिल हो।"
"अपना सीड फ्रेज, प्राइवेट कीज़, पिन या पूरा कार्ड नंबर कभी भी साझा न करें," नोसिस् पे ने यह जोर देते हुए कहा कि वैध प्रतिनिधि कभी भी संवेदनशील क्रेडेंशियल नहीं मांगेंगे या ग्राहकों को अनचाहे संचार के माध्यम से धन हस्तांतरित करने का निर्देश नहीं देंगे।
नवंबर का यह खुलासा जून 2026 की एक अलग घटना के बाद हुआ है, जिसमें नोसिस्-संबंधी बुनियादी ढांचे शामिल थे, जिसके परिणामस्वरूप कथित तौर पर लगभग $1.5 मिलियन से $1.8 मिलियन का नुकसान हुआ था, जिसे नोसिस् ने बाद में पूरा किया।
उस घटना के विपरीत, नवीनतम उल्लंघन तत्काल संपत्ति की हिरासत के बजाय मुख्य रूप से व्यक्तिगत गोपनीयता को खतरे में डालता है। फिर भी, यह अंतर तब सीमित सांत्वना देता है जब समझौता किए गए पहचान रिकॉर्ड व्यक्तियों को पारदर्शी ब्लॉकचेन लेनदेन के साथ स्थायी रूप से जोड़ सकते हैं।
कमजोर बुनियादी ढांचे को बंद करने से भविष्य में उस प्रणाली के माध्यम से जोखिम खत्म हो सकता है, लेकिन यह संवेदनशील व्यक्तिगत जानकारी के खुलासे को वापस नहीं कर सकता है। नोसिस् पे का कहना है कि ग्राहकों का धन सुरक्षित है, फिर भी उजागर हुई पहचान, आवासीय पते और क्रिप्टोकरेंसी वॉलेट कनेक्शन गोपनीयता के जोखिम पैदा करते हैं जिन्हें आसानी से मिटाया नहीं जा सकता।
नोसिस् पे की यह घटना 2026 में क्रिप्टो उद्योग में हुए डेटा उल्लंघनों की लंबी श्रृंखला के बाद हुई है। जनवरी में लेजर ने ग्राहकों की जानकारी उजागर की, जिसके बाद सेफपाल का लीक हुआ जिससे लगभग 40,000 ग्राहक प्रभावित हुए और ट्रेज़र का उल्लंघन हुआ जिसमें लगभग 81,000 लोग शामिल थे। कीस्टोन को अक्टूबर में एक घुसपैठ का सामना करना पड़ा, जिसमें लगभग 26,000 खरीदारों के रिकॉर्ड उजागर हुए, जबकि चेनएनालिसिस ने उपयोगकर्ता क्रेडेंशियल और प्रमाणीकरण टोकन से जुड़े एक उल्लंघन का खुलासा किया।
बाइनेंस हैकर्स ने चोरी किए गए 175 मिलियन डॉलर के ऑल्टकॉइन को 2,300 बीटीसी में बदल दिया, जिसमें एलिप्टिक ने 20,000 वॉलेट्स और 65,000 लेनदेन का पता लगाया।
अभी पढ़ें: बाइनेंस हैक में नया मोड़, हैकर्स ने 2,300 और बिटकॉइन जमा किए।

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।
लेखक के बारे में
लेखकJamie RedmanNews Lead
जेमी रेडमैन Bitcoin.com News में न्यूज़ लीड हैं और मैसाचुसेट्स में आधारित एक वित्तीय प्रौद्योगिकी पत्रकार हैं।