बिटहंब, दक्षिण कोरिया के दूसरे सबसे बड़े क्रिप्टो एक्सचेंज ने पुष्टि की है कि एक बाहरी पक्ष ने उसके आंतरिक मोबाइल ग्रुपवेयर सिस्टम में घुसपैठ की और व्यक्तिगत डेटा लीक कर दिया, जबकि दो अन्य कोरियाई वित्तीय फर्मों ने भी घुसपैठ की सूचना दी है।
3 दक्षिण कोरियाई वित्तीय फर्मों पर हमलों के बीच बिथंब ने सुरक्षा उल्लंघन की पुष्टि की
लेखक

शेयर

मुख्य बातें
- बिटहंब ने 27 अक्टूबर को अपने ग्रुपवेयर में अनधिकृत पहुंच पाई और यह जांच रहा है कि क्या ग्राहकों का डेटा लीक हुआ है।
- दाइशिन सिक्योरिटीज ने कहा कि 38,490 ग्राहकों का डेटा लीक हुआ, जबकि मिरए एसेट ने भी हैकिंग की एक घटना की सूचना दी।
- दक्षिण कोरिया की वित्तीय पर्यवेक्षी सेवा (Financial Supervisory Service) जांच कर रही है, और धन की कोई चोरी होने की सूचना नहीं मिली है।
बिटहंब ने क्या खुलासा किया
योनहाप न्यूज़ एजेंसी के अनुसार, बिथंब ने पुष्टि की कि एक अनधिकृत बाहरी पक्ष ने उसके आंतरिक मोबाइल ग्रुपवेयर सिस्टम तक पहुंच प्राप्त की, जिसके परिणामस्वरूप व्यक्तिगत डेटा लीक हुआ। ग्रुपवेयर एक आंतरिक सहयोग सॉफ्टवेयर है जिसका उपयोग कंपनियाँ संदेश, ईमेल, शेड्यूलिंग और दस्तावेज़ अनुमोदन के लिए करती हैं, जिसका अर्थ है कि इसमें अक्सर कर्मचारियों का विवरण, आंतरिक संचार और कभी-कभी ग्राहक रिकॉर्ड होते हैं।
एक्सचेंज को इस घटना का पता 27 अक्टूबर को चला और वह यह पता लगाने के लिए अभी भी जांच कर रहा है कि क्या किसी ग्राहक की जानकारी लीक हुई है। अब तक, किसी भी फंड की चोरी की सूचना नहीं मिली है, और जांचकर्ताओं ने बिथंब में हुई घुसपैठ और उसी दिन सामने आई अन्य घटनाओं के बीच कोई संबंध स्थापित नहीं किया है।
यह उल्लेखनीय है कि बैक-ऑफिस सिस्टम का उल्लंघन हॉट वॉलेट हैक से अलग है, जिसमें हमलावर सीधे क्रिप्टो निकाल लेते हैं। लेकिन यह फिर भी उपयोगकर्ताओं और कर्मचारियों पर लक्षित हमलों का दरवाजा खोल सकता है।
दाइशिन और मिरए एसेट भी प्रभावित हुए
बिटहंब अकेला नहीं था क्योंकि दो अन्य दक्षिण कोरियाई वित्तीय संस्थानों, अर्थात् मिरए एसेट ग्लोबल इन्वेस्टमेंट्स और दाइशिन सिक्योरिटीज, पर भी साइबर घुसपैठ हुई थी, इसकी पुष्टि हुई है।
दाइशिन सिक्योरिटीज ने खुलासा किया कि 38,490 ग्राहकों की व्यक्तिगत और क्रेडिट जानकारी लीक हो गई थी, जिससे यह तीनों में से सबसे बड़ी पुष्टि की गई घटना बन गई। मीराए एसेट ग्लोबल इन्वेस्टमेंट्स ने अलग से एक हैकिंग की घटना की सूचना दी, लेकिन इस बात का विवरण नहीं दिया कि कितने ग्राहक प्रभावित हुए थे।
दक्षिण कोरिया की वित्तीय पर्यवेक्षी सेवा (FSS), जो देश की मुख्य वित्तीय निगरानी संस्था है, ने कहा कि वह तीनों मामलों की जांच कर रही है।
डेटा लीक की भरमार
हाल की क्रिप्टो उल्लंघनों ने इस बढ़ते चलन की गंभीरता को दिखाया है, पिछले सप्ताह कीस्टोन हार्डवेयर वॉलेट डेटा उल्लंघन ने खरीदारों के पतों को धोखेबाजों के सामने उजागर कर दिया, जिसके बाद यह प्रभाव और बढ़कर 18,835 हार्डवेयर वॉलेट तक पहुंच गया, जिन सभी के अब नष्ट होने का खतरा है।
बैक-ऑफिस सिस्टम एक पसंदीदा लक्ष्य बन गए हैं और हार्डवेयर वॉलेट निर्माता फाउंडेशन को कल ग्राहक डेटा उल्लंघन का सामना करना पड़ा, जबकि हैकर्स जीएमओ के ट्रेडिंग क्लाउड में भी घुसपैठ करने में सफल रहे, जिससे 26,739 सर्वर खतरे में पड़ गए। भारत में, एक्सचेंज कॉइनडीसीएक्स ने अपने सीईओ द्वारा संदिग्ध ट्रांसफर को खारिज करने के बाद 16 मिलियन डॉलर के नुकसान को स्वीकार किया।
बिटहंब के लिए एक कठिन वर्ष
यह उल्लंघन बिथंब के लिए अशांत 2026 में एक और जोड़ है क्योंकि फरवरी में, एक्सचेंज ने एक प्रचार कार्यक्रम के दौरान गलती से 249 उपयोगकर्ताओं को 620,000 बीटीसी जमा कर दिए थे। इसने 618,212 BTC, या लगभग 99.7% वसूल किए, और प्रभावित ग्राहकों को पूरा मुआवजा और साथ ही अतिरिक्त 10% देने का वादा किया।
इसके अतिरिक्त, यह ध्यान दिया जाना चाहिए कि कोरियाई एक्सचेंज, विशेष रूप से, ऐसे हमलों के बार-बार निशाने पर रहे हैं, जिसमें प्रतिद्वंद्वी अपबिट (Upbit) का नवंबर 2025 में सोलाना नेटवर्क पर हॉट वॉलेट हैक हो गया था, जिससे लगभग 36 मिलियन डॉलर की निकासी हो गई थी (एक हमला जिसके लिए स्थानीय अधिकारियों ने उत्तर कोरिया के लाजरस ग्रुप पर संदेह जताया था)।
यह घटना ऐसे समय में हुई है जब सियोल अपने व्यापक क्रिप्टो नियमों को अंतिम रूप देने के लिए संघर्ष कर रहा है, और देश के क्रिप्टो कर में चौथी बार देरी हो रही है।
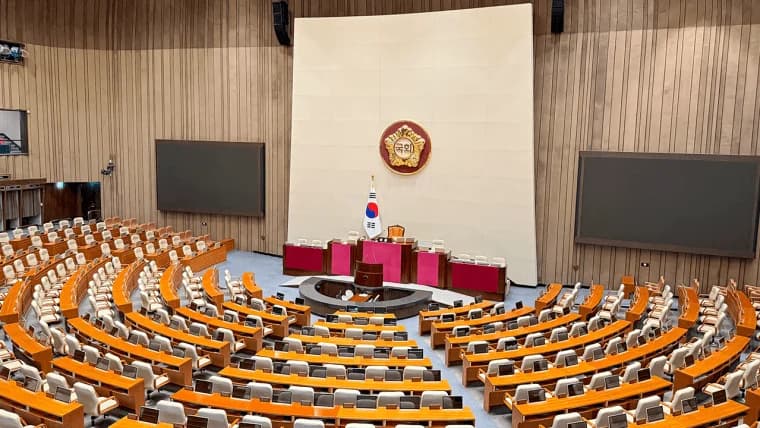
दक्षिण कोरिया 2029 तक चौथे क्रिप्टो कर विलंब पर विचार कर रहा है, क्योंकि अमेरिकी रिपोर्टिंग गैप इसके 22% कर के प्रवर्तन को जटिल बनाता है।
अभी पढ़ें: रिपोर्ट: 2029 नज़दीक, दक्षिण कोरिया के क्रिप्टो टैक्स में चौथी देरी

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।