हार्डवेयर वॉलेट निर्माता कीस्टोन ने शनिवार को एक ग्राहक डेटा उल्लंघन का खुलासा किया, जब उसकी वेबसाइट तक अनधिकृत पहुंच से नाम, शिपिंग पते, संपर्क जानकारी और खरीद विवरण उजागर हो गए। कंपनी का कहना है कि रिकवरी वाक्यांश और निजी कुंजी सुरक्षित बनी हुई हैं। यह घटना Keystone को 2026 में सुरक्षा समस्याओं का सामना कर रहे हार्डवेयर वॉलेट निर्माताओं की बढ़ती सूची में शामिल करती है, जिसमें Ledger, Trezor, Safepal और Coldcard शामिल हैं।
कीस्टोन वॉलेट डेटा उल्लंघन में खरीदारों के पते स्कैमर्स को मिले
लेखक

शेयर
मुख्य बातें
- कीस्टोन ने 24 अक्टूबर को एक उल्लंघन का खुलासा किया, जिसमें ग्राहकों की शिपिंग जानकारी और खरीद विवरण उजागर हुए।
- कीस्टोन का कहना है कि प्राइवेट कीज़, रिकवरी फ्रेज़ और भुगतान जानकारी प्रभावित नहीं हुई।
- कोल्डकार्ड, लेजर, ट्रेज़ोर और सेफपाल को भी 2026 में बड़ी सुरक्षा घटनाओं का सामना करना पड़ा।
कीस्टोन ग्राहक डेटा उल्लंघन ने खरीदारों को लक्षित घोटालों के जोखिम में डाला
क्रिप्टोकरेंसी के रहस्यों को ऑफ़लाइन रखने के लिए डिज़ाइन किया गया एक हार्डवेयर वॉलेट पूरी तरह से अलग जगह पर एक सुरक्षा समस्या का सामना कर रहा है: इसका ऑनलाइन स्टोरफ़्रंट। शनिवार को, कीस्टोन ने दोपहर 1:59 बजे ET पर खुलासा किया कि एक अनधिकृत पक्ष ने उसकी वेबसाइट के माध्यम से ग्राहकों की शिपिंग जानकारी प्राप्त कर ली थी, जिससे संभावित रूप से धोखेबाजों को कंपनी का भेष धारण करने के लिए आवश्यक व्यक्तिगत विवरण मिल गए हैं।
कीस्टोन का कहना है कि रिकवरी वाक्यांश, निजी कुंजी और भुगतान जानकारी समझौता नहीं हुई थी, लेकिन यह घटना इस बात को लेकर एक असहज सवाल खड़ा करती है कि जब मालिक की पहचान और पता उजागर हो जाते हैं तो एक ऑफ़लाइन वॉलेट कितना सुरक्षा प्रदान करता है।
कीस्टोन ने अनधिकृत पहुँच की पुष्टि की
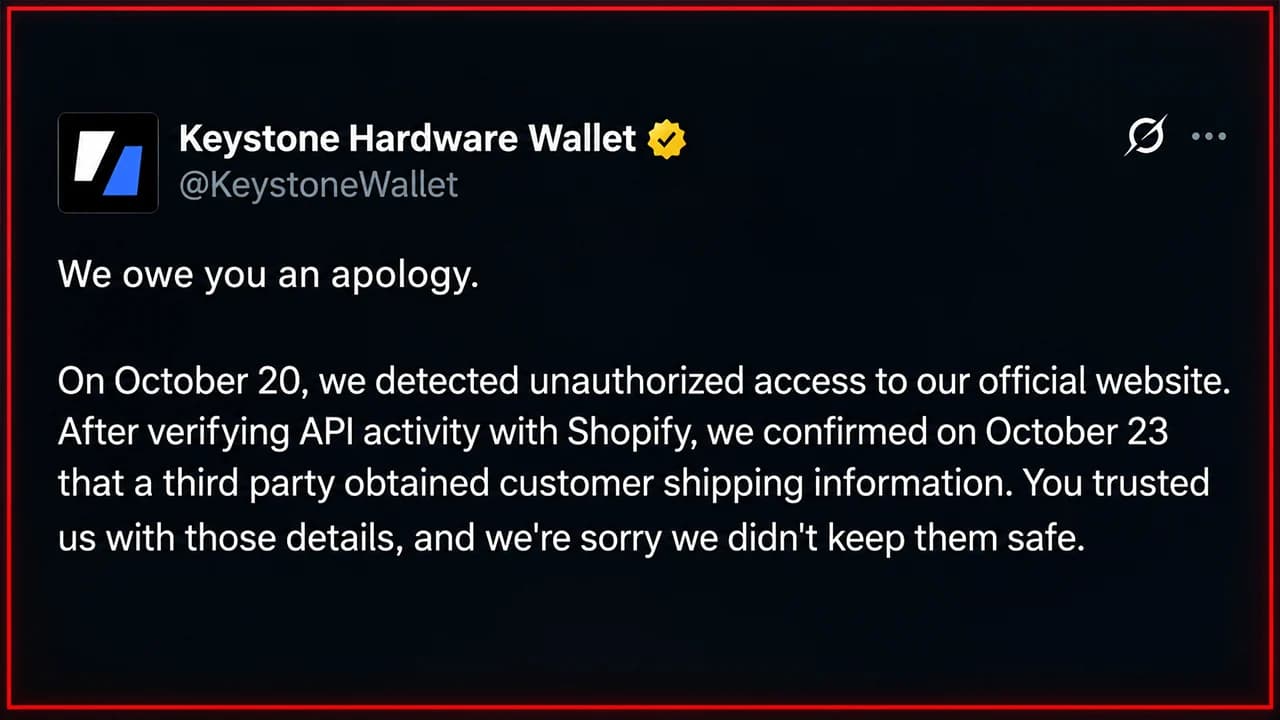
कीस्टोन ने एक्स पर खुलासा किया कि उसने 20 अक्टूबर को संदिग्ध एक्सेस का पता लगाया और बाद में अपने ई-कॉमर्स प्रदाता, शॉपिफाई के साथ एप्लिकेशन प्रोग्रामिंग इंटरफ़ेस (एपीआई) गतिविधि की जांच की। 23 अक्टूबर तक, कंपनी ने पुष्टि कर दी थी कि एक अनधिकृत तीसरे पक्ष ने ग्राहकों के नाम, संपर्क जानकारी, शिपिंग पते और खरीद विवरण प्राप्त कर लिए थे।
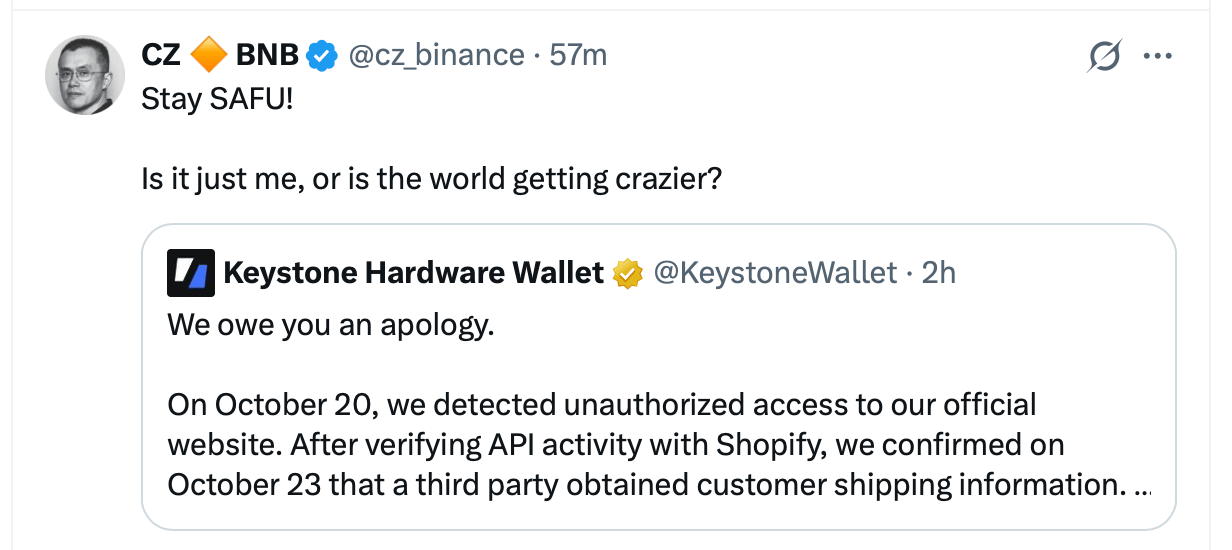
कंपनी का कहना है कि उसने घुसपैठ को रोक दिया है, भेद्यता को ठीक कर दिया है, और प्रभावित ग्राहकों को सूचित करना शुरू कर दिया है। हालांकि, कीस्टोन ने यह खुलासा नहीं किया है कि कितने खरीदार प्रभावित हुए या अनधिकृत पहुंच ठीक-ठीक कैसे हुई।
ठगों को एक संभावित अवसर मिला
तत्काल खतरा जरूरी नहीं कि कोई दूर से हार्डवेयर वॉलेट खाली कर दे। यह कोई व्यक्ति है जो वैध ग्राहक जानकारी का उपयोग करके एक विश्वसनीय धोखा तैयार कर रहा है। कीस्टोन ने ग्राहकों को धोखाधड़ी वाले रिफंड ऑफ़र, प्रतिस्थापन उपकरण, और संवेदनशील जानकारी मांगने वाले अनचाहे संदेशों के बारे में चेतावनी दी। कंपनी ने जोर देकर कहा कि वह कभी भी रिकवरी वाक्यांश या निजी कुंजियाँ नहीं मांगती है।
कीस्टोन द्वारा हमले की पुष्टि से एक दिन पहले एक एक्स उपयोगकर्ता ने इस मुद्दे के बारे में लिखा था। "बस जागरूकता बढ़ा रहा हूँ क्योंकि मुझे 99% यकीन है कि आपका ग्राहक डेटाबेस लीक हो गया होगा। मुझे मॉन्ट्रियल के SPVM के एक स्पूफ किए गए नंबर से कॉल आई, और उस व्यक्ति ने मुझसे सोशल इंजीनियरिंग करने की कोशिश की," X अकाउंट OG Degen ने लिखा। ग्राहकों को अनपेक्षित लिंक पर जाने के बजाय Keystone की आधिकारिक वेबसाइट के माध्यम से संचार की स्वतंत्र रूप से पुष्टि करनी चाहिए।
2026 में हार्डवेयर वॉलेट सुरक्षा को एक और झटका
कीस्टोन का यह खुलासा हार्डवेयर वॉलेट निर्माताओं के लिए एक कठिन वर्ष के बाद हुआ है। कोल्डकार्ड को कमजोर सीड-जनरेशन रैंडमनेस के साथ एक बड़े बग का सामना करना पड़ा और अनुमानित नुकसान भी काफी हुआ, जबकि लेजर को एक पुनर्विक्रेता के माध्यम से वितरित किए गए छेड़छाड़ किए गए उपकरणों की रिपोर्टों का सामना करना पड़ा।
ट्रेज़ोर और सेफपाल ने भी थर्ड-पार्टी पूर्ति या ऑर्डरिंग सिस्टम से जुड़े ग्राहक सूचना उल्लंघनों का खुलासा किया। समझौता किए गए रिकवरी वाक्यांशों से जुड़े घटनाओं के विपरीत, उन खुलासों ने मुख्य रूप से फ़िशिंग और छद्मकरण के अवसर पैदा किए।
रिपोर्टों के अनुसार, कीस्टोन के लिए क्रिप्टोग्राफिक रक्षा मजबूत रही। परेशान करने वाला सवाल यह है कि क्या ग्राहकों की व्यक्तिगत जानकारी को भी समान सुरक्षा मिली।

छेड़छाड़ की रिपोर्टों और $93 मिलियन के अप्रमाणित नुकसान के बीच, लेजर ने छिपे हुए जासूसी इम्प्लांट्स का खुलासा किया और Mediamarkt ने वॉलेट की बिक्री रोक दी।
अभी पढ़ें: लेजर स्पाई इम्प्लांट घोटाले के कारण मीडियामार्कट ने बिक्री पर रोक लगाई

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।