कोल्डकार्ड एक और सुरक्षा विवाद का सामना कर रहा है, जब उसके आधिकारिक X अकाउंट ने 11 अक्टूबर, 2026 को एक फिशिंग लिंक प्रकाशित किया, जिसमें ग्राहकों को एक गंभीर फर्मवेयर भेद्यता के बारे में झूठी चेतावनी दी गई। कंपनी ने पोस्ट को हटा दिया है और जोर देकर कहा है कि उसके क्रेडेंशियल और टू-फैक्टर ऑथेंटिकेशन सुरक्षित हैं। यह घटना जुलाई की विनाशकारी सीड-जनरेशन विफलता के बाद हुई है, जिसने कथित तौर पर हजारों वॉलेट्स को उजागर कर दिया और अनुमानित 100 मिलियन डॉलर से अधिक का नुकसान हुआ।
$100M घोटाले के बाद कोल्डकार्ड X अकाउंट पर फिशिंग हमला
लेखक

शेयर
मुख्य बातें
- कोल्डकार्ड के आधिकारिक एक्स अकाउंट ने 11 अक्टूबर को एक फ़िशिंग लिंक प्रकाशित किया, जिससे एक जांच शुरू हो गई।
- धोखाधड़ी वाले पोस्ट के बावजूद, कोल्डकार्ड का कहना है कि उसके क्रेडेंशियल और ऑफ़लाइन टू-फैक्टर ऑथेंटिकेशन सुरक्षित हैं।
- यह घटना Coldcard की जुलाई की फर्मवेयर आपदा के बाद हुई है, जिसके परिणामस्वरूप कथित तौर पर 100 मिलियन डॉलर से अधिक का नुकसान हुआ था।
कोल्डकार्ड की सुरक्षा दुःस्वप्न और गहरा गया, क्योंकि आधिकारिक एक्स अकाउंट पर फिशिंग पोस्ट दिखाई दी
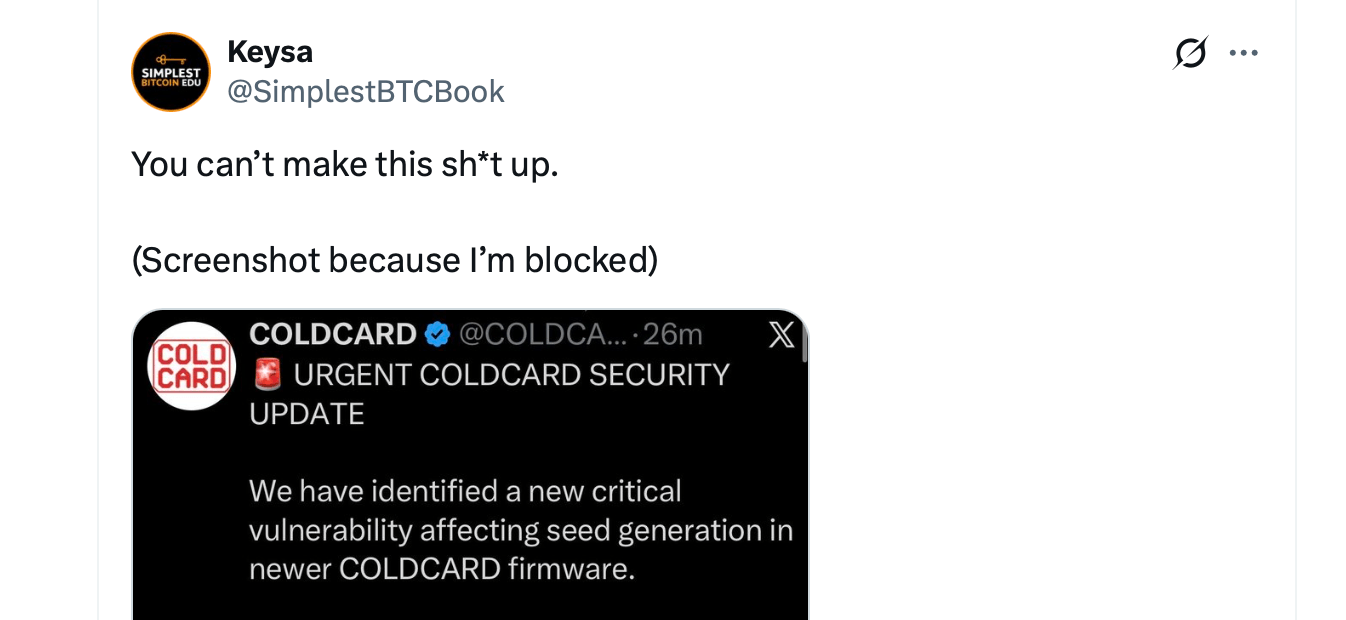
कोल्डकार्ड को एक और सुरक्षा संबंधी सिरदर्द का सामना करना पड़ रहा है, और यह इस बार उसके अपने सोशल मीडिया अकाउंट के माध्यम से आया है। रविवार, 11 अक्टूबर की सुबह, हार्डवेयर वॉलेट निर्माता के आधिकारिक एक्स अकाउंट पर एक धोखाधड़ी भरी पोस्ट दिखाई दी, जिसमें ग्राहकों को एक कथित सीड-जनरेशन भेद्यता (vulnerability) के बारे में चेतावनी दी गई और उन्हें एक फ़िशिंग वेबसाइट पर निर्देशित किया गया।
यह संदेश अंततः हटा दिया गया, लेकिन यह घटना इस असहज सवाल को खड़ा करती है कि हमलावरों ने इसे सबसे पहले प्रकाशित कैसे कर दिया। Coldcard ने दावा किया कि उसके खाते के क्रेडेंशियल और ऑफ़लाइन टू-फैक्टर ऑथेंटिकेशन अछूते हैं, जबकि उसकी आंतरिक जांच में कोई अनधिकृत लॉगिन या सत्र सामने नहीं आया है।
एक विश्वसनीय चेतावनी एक खतरनाक गंतव्य के साथ
यह धोखाधड़ी भरा संदेश यूटीसी (UTC) के अनुसार सुबह 2 बजे के आसपास आया और इसे एक तत्काल Coldcard सुरक्षा अपडेट के रूप में प्रस्तुत किया गया। इसमें दावा किया गया कि हालिया फर्मवेयर में सीड जनरेशन को प्रभावित करने वाली एक गंभीर भेद्यता (vulnerability) है और ग्राहकों को तुरंत अपने वॉलेट को माइग्रेट करने का निर्देश दिया गया।
पोस्ट में कई Coldcard हार्डवेयर मॉडलों का उल्लेख किया गया था और उपयोगकर्ताओं को एक भ्रामक वेबसाइट पर निर्देशित किया गया था जो Coldcard का नाम इस्तेमाल कर रही थी। इसकी शब्दावली विशेष रूप से परेशान करने वाली थी क्योंकि इसने इस साल की शुरुआत में कंपनी को प्रभावित करने वाली एक वास्तविक सुरक्षा आपदा से विश्वसनीयता उधार ली थी।
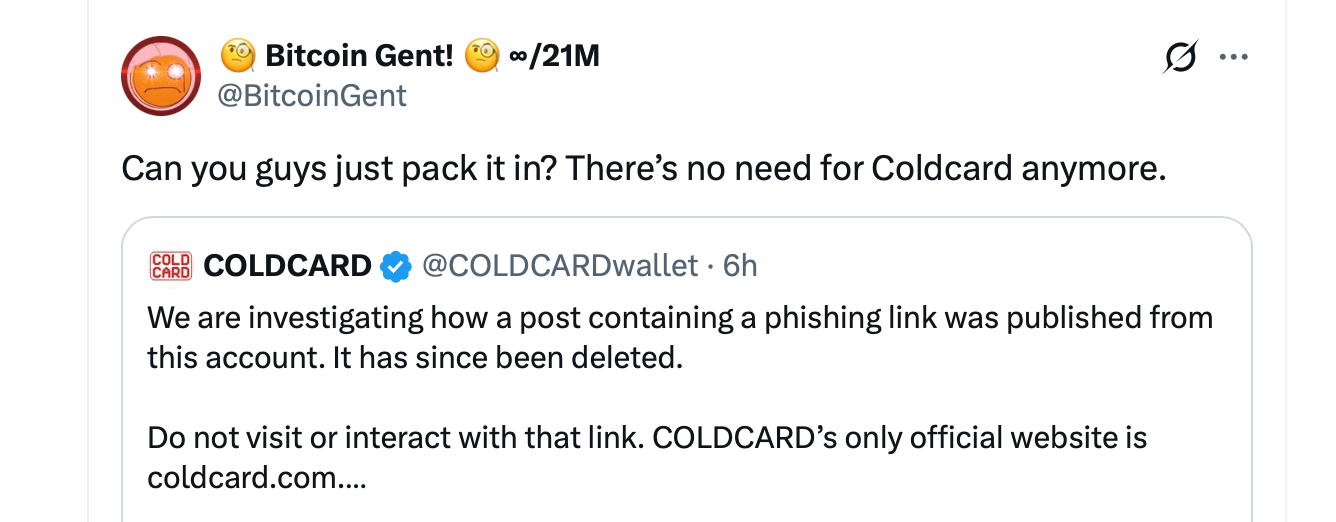
समुदाय के सदस्यों ने तुरंत चेतावनी दी, और कोल्डकार्ड ने अंततः संदेश को हटा दिया। सुबह लगभग 5:46 बजे UTC पर, कंपनी ने इस घटना को स्वीकार किया और ग्राहकों को संदिग्ध लिंक के साथ बातचीत न करने की चेतावनी दी। कोल्डकार्ड ने कहा:
"हम इस बात की जांच कर रहे हैं कि इस खाते से फ़िशिंग लिंक वाली पोस्ट कैसे प्रकाशित हुई। इसे तब से हटा दिया गया है।"
कंपनी ने इस बात पर जोर दिया कि coldcard.com ही उसकी एकमात्र आधिकारिक वेबसाइट है और कहा कि उसका खाता 2017 से ऑफ़लाइन टू-फैक्टर ऑथेंटिकेशन और कड़ी प्रतिबंधित पहुंच के साथ संचालित हो रहा है।
कोल्डकार्ड ने X से जवाब मांगे
लगभग 20 मिनट बाद मामला और पेचीदा हो गया जब कोल्डकार्ड ने एक्स सपोर्ट से सार्वजनिक रूप से एक तत्काल जांच का अनुरोध किया। निर्माता ने कहा कि उसकी सुरक्षा समीक्षा में अनधिकृत खाते तक पहुंच का कोई सबूत नहीं मिला है।
कंपनी ने समझाया, "हमारे खाते पर एक फ़िशिंग पोस्ट दिखाई दी, फिर भी हमें कोई संबंधित लॉगिन, सत्र या पहुंच रिकॉर्ड नहीं मिल रहा है।"
कोल्डकार्ड ने संभावित प्लेटफ़ॉर्म-स्तरीय या प्रशासनिक पहुँच के बारे में चिंता जताई, हालांकि यह स्पष्टीकरण अभी तक अप्रमाणित है। इस परेशान हार्डवेयर वॉलेट निर्माता ने डार्कनेट मार्केट पर X के प्रशासनिक क्रेडेंशियल की पेशकश की जाने की रिपोर्टों का भी हवाला दिया, लेकिन यह स्वीकार किया कि इसकी घटना से कोई संबंध स्थापित नहीं हो पाया है।
फिलहाल, रहस्य इस बात पर केंद्रित है कि एक धोखाधड़ी वाला संदेश उस खाते तक कैसे पहुँचा जिसके मालिकों का कहना है कि उनके सामान्य सुरक्षा नियंत्रण कभी भी भंग नहीं हुए थे। रविवार के फ़िशिंग प्रयास को विशेष रूप से किसी भी पुष्ट वित्तीय हानि के लिए जिम्मेदार नहीं ठहराया गया है।
जुलाई की 100 मिलियन डॉलर की आपदा फिर से कोल्डकार्ड को सताने लगी
समय इससे बदतर नहीं हो सकता था। जुलाई में, कोल्डकार्ड को एक गंभीर फर्मवेयर दोष का सामना करना पड़ा, जिसके बारे में बताया गया कि उसने हमलावरों को कमजोर वॉलेट सीड्स को फिर से बनाने और अनुमानित 1,600 से 1,800 बिटकॉइन चोरी करने की अनुमति दी, जिनका उस समय मूल्य लगभग $100 मिलियन से $130 मिलियन था।
कथित तौर पर, मूल समस्या मार्च 2021 की थी और इसमें दोषपूर्ण सीड जेनरेशन शामिल था, जो इच्छित की तुलना में काफी कम यादृच्छिकता (randomness) उत्पन्न करता था। हमलावरों ने भौतिक उपकरणों को समझौता करने के बजाय संभावित रिकवरी वाक्यांशों को ऑफ़लाइन परीक्षण करके उस कमजोरी का फायदा उठाया।
इसके बाद कोल्डकार्ड ने फर्मवेयर में सुधार किए और प्रभावित ग्राहकों को अपने फंड को नए बनाए गए वॉलेट में स्थानांतरित करने का निर्देश दिया। रविवार के फ़िशिंग प्रयास ने ठीक इसी चिंता का फायदा उठाया, जिसमें एक दुर्भावनापूर्ण वेबसाइट को वैध सुरक्षा मार्गदर्शन की भाषा में पेश किया गया था।
पारदर्शी केस और गुस्साए ग्राहक
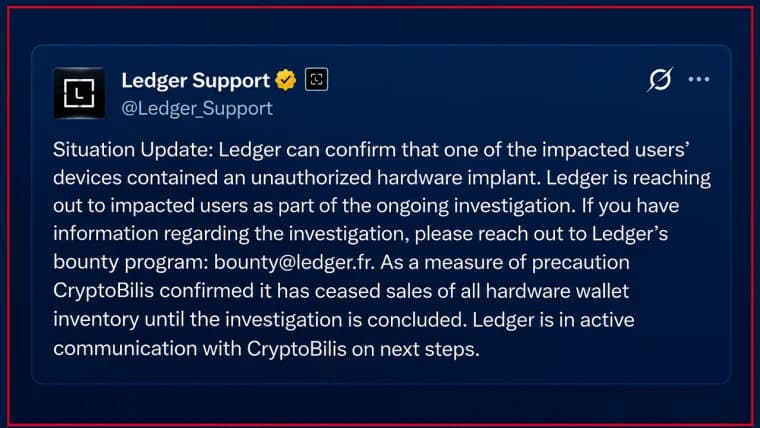
यह ताज़ा घटना 9 अक्टूबर की एक विवादास्पद सोशल मीडिया पोस्ट के बाद भी हुई है, जिसमें कोल्डकार्ड के पारदर्शी हार्डवेयर केस को भौतिक छेड़छाड़ से सुरक्षा के रूप में प्रचारित किया गया था। संयोग से यह सोशल मीडिया पोस्ट तब आई थी जब यह पता चला था कि लेजर डिवाइसों में तीसरे पक्ष के आपूर्तिकर्ताओं या आपूर्ति श्रृंखला में कहीं और छेड़छाड़ की गई हो सकती है।
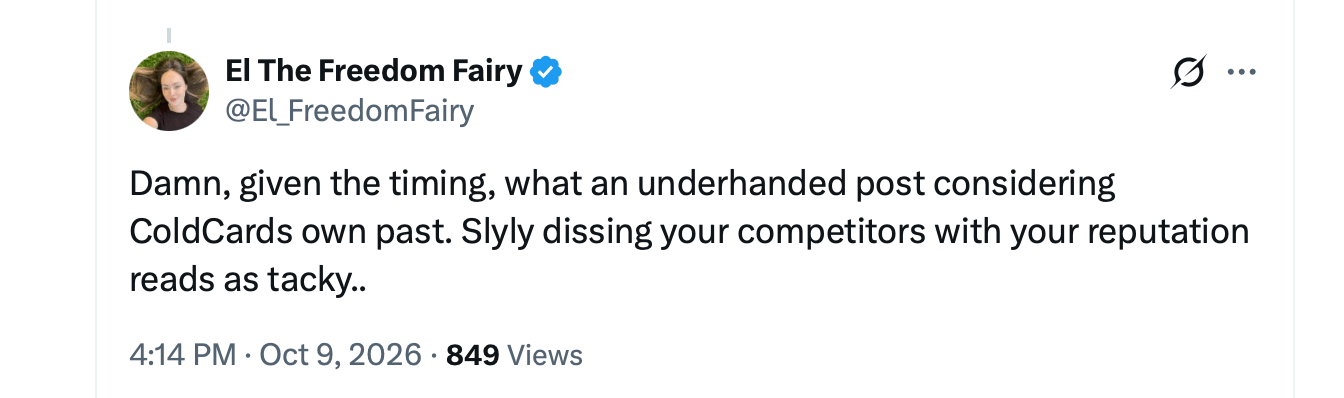
आलोचकों ने समय को लेकर तीखी आलोचना की, यह तर्क देते हुए कि पारदर्शी प्लास्टिक और छेड़छाड़-स्पष्ट पैकेजिंग ने जुलाई के नुकसान के लिए जिम्मेदार सॉफ्टवेयर दोष के खिलाफ बहुत कम सुरक्षा प्रदान की। क्रिप्टो समुदाय के कई सदस्यों ने इस पोस्ट को अभद्र, असंवेदनशील और शर्म के बिना किया गया माना। कुछ ग्राहकों और पर्यवेक्षकों ने कोल्डकार्ड और सह-संस्थापक रोडोल्फो नोवाक पर एक्स पर आलोचकों और कथित पीड़ितों को ब्लॉक करने का भी आरोप लगाया है।
अब कंपनी को एक और दौर की जांच का सामना करना पड़ रहा है, इस बार इसकी आधिकारिक संचार की अखंडता को लेकर। कोल्डकार्ड ग्राहकों को फर्मवेयर अपडेट और वॉलेट माइग्रेशन निर्देशों के लिए विशेष रूप से अपनी वैध वेबसाइट पर निर्देशित करना जारी रखता है।
यह नवीनतम घटना निर्माता पर एक विशेष रूप से अजीब विरोधाभास छोड़ जाती है। एक कंपनी, जो ऑनलाइन हमलावरों की पहुँच से परे निजी कुंजियों को रखने के इर्द-गिर्द बनी है, अब यह जाँच कर रही है कि उसका अपना विश्वसनीय संचार चैनल कैसे एक फ़िशिंग घोटाले का वाहक बन गया।

कोल्डकार्ड का कहना है कि एआई ने संभवतः एक मल्टी-मिलियन डॉलर बिटकॉइन स्वीप से जुड़ी पांच साल पुरानी वॉलेट खामी को उजागर करने में मदद की।
अभी पढ़ें: क्या कोल्डकार्ड सुरक्षा दोष खोजने के लिए एआई जिम्मेदार था?

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।