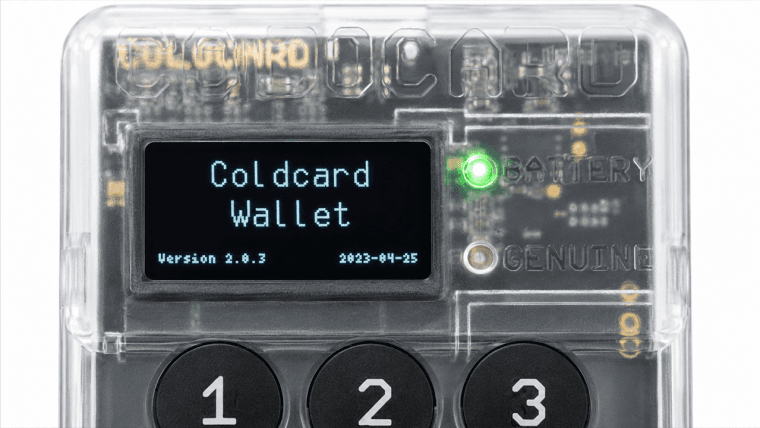
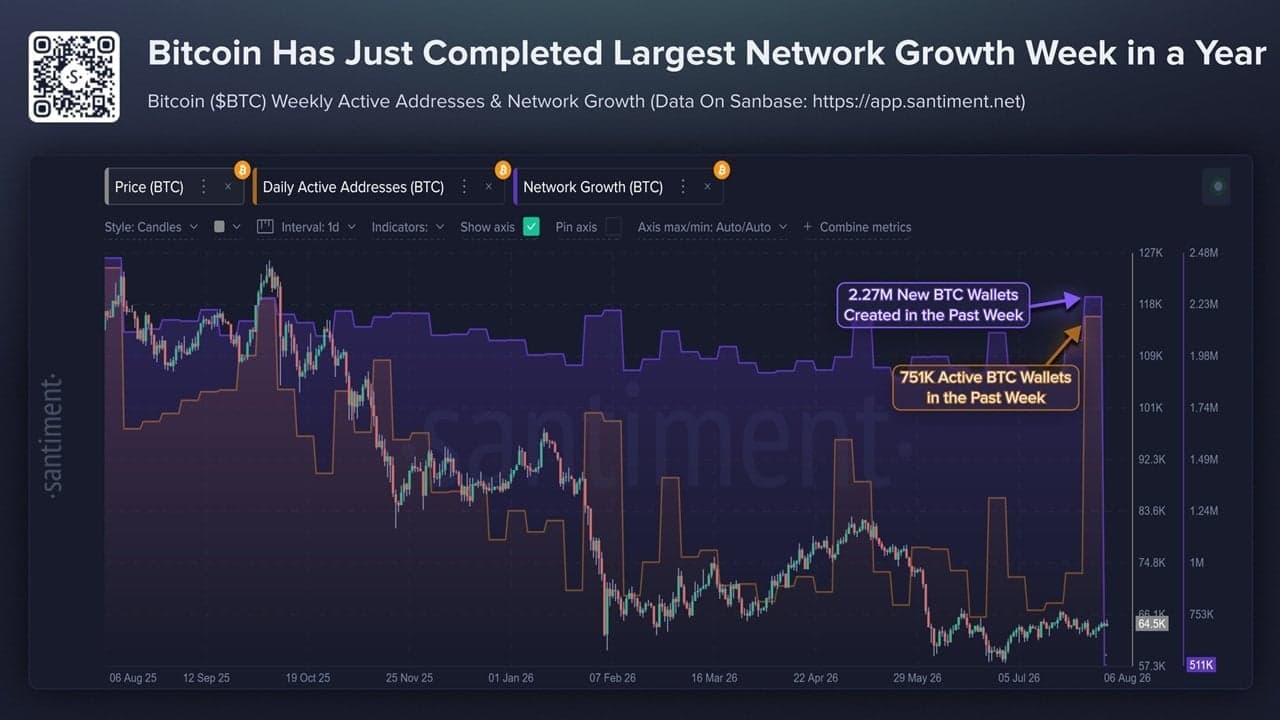
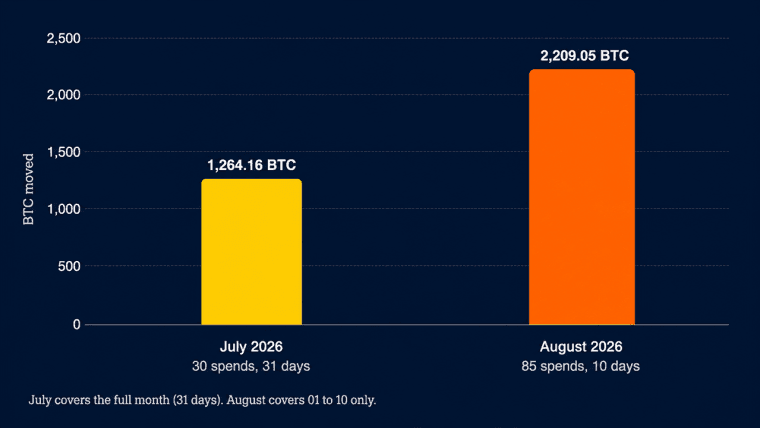बिटकॉइन ने इस सप्ताह 2.27 मिलियन नए वॉलेट और 751,000 सक्रिय वॉलेट दर्ज किए, जो महीनों में इसकी सबसे मजबूत ऑनचेन गतिविधि है, क्योंकि एक फर्मवेयर एक्सप्लॉइट के बाद होल्डर्स कोल्डकार्ड हार्डवेयर वॉलेट से फंड निकालने के लिए दौड़ पड़े, जिसने 116 मिलियन डॉलर से अधिक की राशि निकाल ली।
कोल्डकार्ड हैक के प्रभाव के फैलने के साथ बिटकॉइन वॉलेट्स में 2026 का उच्चतम स्तर आया।
लेखक
शेयर
मुख्य निष्कर्ष
- बिटकॉइन ने 2.27 मिलियन नए वॉलेट और 751,000 सक्रिय वॉलेट दर्ज किए, जो महीनों में इसका सबसे मजबूत आंकड़ा है।
- यह उछाल Coldcard फर्मवेयर की एक खामी के बाद आया है, जिसने 30 जुलाई से 116 मिलियन डॉलर से अधिक मूल्य के BTC को खाली कर दिया है।
- एक्सचेंज में प्रवाह जुलाई के औसत से नीचे रहा, जो बिक्री की लहर के बजाय सुरक्षा संबंधी कदमों का संकेत देता है।
एक सुरक्षा-प्रेरित उछाल, खरीददारी का दौर नहीं
सेंटिमेंट ने इस सप्ताह ऑनचेन आंकड़े जारी किए, जिसमें 751,000 सक्रिय वॉलेट और 2.27 मिलियन नए बनाए गए वॉलेट्स को महीनों में बिटकॉइन की सबसे मजबूत नेटवर्क गतिविधि के रूप में बताया गया। सक्रिय पते 31 जुलाई को लगभग 978,000 के शिखर पर पहुँच गए, जो जुलाई के दैनिक औसत का लगभग 1.6 गुना था, जिसके बाद वे अगस्त के पहले सप्ताह तक प्रतिदिन लगभग 751,000 की अभी भी ऊँची सीमा में स्थिर हो गए, जबकि जुलाई का औसत लगभग 610,000 के करीब था।

जो चीज़ इस उछाल को एक सामान्य बुल-मार्केट पते की वृद्धि से अलग बनाती है, वह है जो चीज़ गायब है, यानी खरीद। इसी अवधि के दौरान एक्सचेंज में आने वाली राशि (Exchange inflows) औसतन लगभग $1.55 बिलियन प्रतिदिन थी, जो वास्तव में जुलाई के $1.67 बिलियन के औसत से थोड़ी कम है। वॉलेट्स की संख्या बढ़ रही है और कॉइन की आवाजाही हो रही है, लेकिन पैसा ट्रेडिंग के लिए एक्सचेंजों में जमा नहीं हो रहा है। यह अंतर रक्षात्मक व्यवहार का सुझाव देता है।
कोल्डकार्ड की खामी के अंदर
इसका कारण Coinkite के Coldcard हार्डवेयर वॉलेट्स से जुड़ा है, जहाँ एक फर्मवेयर बग (जो पहली बार मार्च 2021 के बिल्ड में संस्करण 4.0.1 से 4. तक के बीच पेश किया गया था) प्रभावित Mk3 यूनिट्स पर डिवाइस की समर्पित हार्डवेयर एंट्रॉपी चिप के बजाय एक सॉफ्टवेयर रैंडम-नंबर जनरेटर के माध्यम से सीड-फ्रेज जेनरेशन को रूट करता था।1.9) ने प्रभावित Mk3 यूनिट्स पर डिवाइस की समर्पित हार्डवेयर एंट्रॉपी चिप के बजाय एक सॉफ्टवेयर रैंडम-नंबर जनरेटर के माध्यम से सीड-फ्रेज जनरेशन को रूट किया।
जो 128-बिट क्रिप्टोग्राफिक कुंजी होनी चाहिए थी, वह सबसे अधिक प्रभावित उपकरणों पर लगभग 40 बिट्स वास्तविक यादृच्छिकता के साथ, और कुछ बाद के मॉडलों पर लगभग 72 बिट्स के साथ सामने आई। Bitcoin.com न्यूज़ ने इस नुकसान का हिसाब लगाया है, जिसमें नुकसान 116 मिलियन डॉलर से अधिक है और शुरुआती खुलासे के कई दिनों बाद भी चोरी की चौथी लहर अभी भी वॉलेट्स को खाली कर रही है।
डेटा वास्तव में क्या दिखाता है
जैसे ही यह खबर फैली कि संवेदनशील फर्मवेयर वाले कुछ Coldcard Mk3, Mk4, Mk5 और Q डिवाइसों के सीड्स को ब्रूट-फोर्स किया जा सकता है, सुरक्षा-सचेत धारकों के पास अप्रभावित हार्डवेयर पर नए वॉलेट बनाने, अपने कॉइन्स को नए पतों पर भेजने, और किसी भी ऐसे सेटअप से दूर रहने का हर कारण था जिसमें वही कमजोर-एंट्रॉपी की खामी हो सकती थी।
केवल यही व्यवहार नए और सक्रिय वॉलेट में आई वृद्धि और उसके साथ आए एक्सचेंज प्रवाह की कमी को समझा सकता है।
तब से कोइनकाइट ने एक फर्मवेयर फिक्स भेजा है और एक एंट्रॉपी हॉटफिक्स प्रकटीकरण प्रकाशित किया है, जिसमें विस्तार से बताया गया है कि प्रभावित उपकरणों ने वास्तव में कितनी यादृच्छिकता उत्पन्न की। स्वतंत्र सुरक्षा शोधकर्ताओं ने भी एक आपातकालीन ऑडिट प्रयास के साथ इसमें योगदान दिया है, जिसमें एक दिन से कुछ अधिक समय के परीक्षण में सैकड़ों बिटकॉइन-संबंधी परियोजनाओं में लगभग 5,000 अलग-अलग कमजोरियों का पता चला है।
प्रोटोकॉल-स्तर की समस्या नहीं
विशेषज्ञ इस घटना और बिटकॉइन में किसी खामी के बीच अंतर करने में सावधानी बरत रहे हैं। कमजोरी पूरी तरह से इस बात में थी कि एक निर्माता के फर्मवेयर ने सीड वाक्यांशों के लिए यादृच्छिकता कैसे उत्पन्न की, यह ब्लॉकचेन में किसी खराबी के बजाय एक स्व-कस्टडी आपूर्ति-श्रृंखला विफलता थी।
भौगोलिक डेटा ने इस मिश्रण में एक और जटिलता जोड़ दी, क्योंकि पीड़ित वॉलेट्स पर नज़र रखने वाले शोधकर्ताओं ने पाया कि इस एक्सप्लॉइट के नुकसान में से लगभग एक चौथाई कनाडाई उपयोगकर्ताओं के कारण हुआ, जो संभवतः Coinkite के कनाडाई आधार और वहां शुरुआती ग्राहकों की एक केंद्रित उपस्थिति को दर्शाता है।
इस बात की रिपोर्टों के साथ मिलाकर कि इस एक्सप्लॉइट ने उसी समय प्रचलित असंबंधित बिटकॉइन फोर्क प्रस्तावों को लेकर बाजार में थोड़ी देर के लिए चिंता पैदा की, यह घटना इस बात का एक केस स्टडी बन गई है कि कैसे एक संकीर्ण, पैच करने योग्य फर्मवेयर बग भी प्रभावित उपकरणों की संख्या से कहीं आगे तक प्रमुख ऑनचेन मेट्रिक्स में उतार-चढ़ाव ला सकता है।
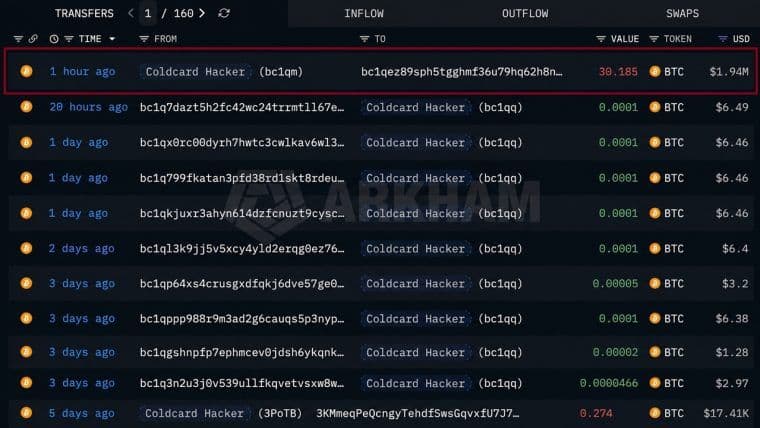
कोल्डकार्ड एक्सप्लॉइट हैकर, जिसके पास चोरी किए गए बिटकॉइन में से लगभग 130 मिलियन डॉलर हैं, ने चोरी के बाद अपनी पहली गतिविधि में 30.185 बीटीसी एक नए वॉलेट में स्थानांतरित किए।
अभी पढ़ें: कोल्डकार्ड हैकर चोरी किए गए 30 बीटीसी को नए वॉलेट में भेजना जारी रख रहा है।

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।