बिटकॉइन रेड टीम नामक एक स्वयंसेवी सुरक्षा समूह ने कोल्डकार्ड हैक के बाद 27 घंटे की अवधि में 390 ओपन-सोर्स बिटकॉइन परियोजनाओं में 4,962 कमजोरियाँ पाईं, जिनमें से 85 गंभीर थीं।
कोल्डकार्ड हैक के बाद बिटकॉइन रेड टीम ने 4,962 खामियाँ पाईं
लेखक
शेयर

मुख्य निष्कर्ष
- बिटकॉइन रेड टीम ने 27.5 घंटों में 390 रिपॉजिटरी में 4,962 निष्कर्ष दर्ज किए।
- ओपेंसैट्स ने लगभग $40,000 के साथ इस ऑडिट को फंड किया, जिसमें 16 शोधकर्ताओं ने एआई टूल्स को मैन्युअल समीक्षा के साथ जोड़ा।
- निजीकरण और कॉइनजॉइन टूल्स में गंभीर खामियों का सबसे बड़ा हिस्सा था, जो कुल गंभीर निष्कर्षों का 24% था।
कोल्डकार्ड एक्सप्लॉइट पर एक प्रतिक्रिया
मार्च 2021 से चले आ रहे एक फर्मवेयर बग के बाद, कोल्डकार्ड हार्डवेयर वॉलेट एक्सप्लॉइट ने लंबी अवधि के धारकों से बिटकॉइन (BTC) निकाल लिया। 5,200 से अधिक पतों से निकाले गए 1,800 से अधिक BTC पर हुए नुकसान 116 मिलियन डॉलर से अधिक हो गए हैं।
उस घटना ने बीटीसी डेवलपर कैले और सेल्फ-कस्टडी बीमाकर्ता एंकरवॉच के सीईओ रॉब हैमिल्टन के नेतृत्व में 'बिटकॉइन रेड टीम' नामक एक स्वयंसेवी प्रयास को प्रेरित किया। उन्होंने यह परीक्षण करने के लिए व्यापक बिटकॉइन ओपन-सोर्स इकोसिस्टम का एक आपातकालीन ऑडिट शुरू किया कि क्या अन्य व्यापक रूप से उपयोग किए जाने वाले वॉलेट और कोड लाइब्रेरी में भी उसी तरह की कमजोरियां हैं, जिसने कोल्डकार्ड उपयोगकर्ताओं को डुबो दिया था।

सोलह सुरक्षा शोधकर्ताओं ने 390 ओपन-सोर्स बिटकॉइन रिपॉजिटरीज़ की छानबीन करने में 27.5 घंटे बिताए, जिसमें उन्होंने मैन्युअल समीक्षा के साथ एआई-सहायक विश्लेषण का संयोजन किया। टीम ने कुल 4,962 सुरक्षा निष्कर्ष दर्ज किए, जिनमें से 85 को गंभीर (क्रिटिकल) और 635 को उच्च-गंभीरता (हाई-सेवियरिटी) का दर्जा दिया गया (यानी प्रति शोधकर्ता, प्रति घंटे औसतन 2.31 उच्च- या गंभीर-गंभीरता वाले निष्कर्ष)।
इस स्प्रिंट के लिए फंडिंग ओपनसैट्स (Opensats) से आई, जो एक गैर-लाभकारी संस्था है जो ओपन-सोर्स बिटकॉइन विकास का समर्थन करती है, और जिसने शोधकर्ताओं के काम का समर्थन करने के लिए लगभग $40,000 का योगदान दिया। काले ने इकोसिस्टम सुरक्षा की स्थिति को "अत्यंत खराब" बताया।
वास्तविक समय में ऑडिट पर नज़र रखने वाले विश्लेषकों ने उल्लेख किया कि अब तक केवल लगभग पाँच में से एक निष्कर्ष को स्वतंत्र रूप से दोहराया गया है, जिससे पता चलता है कि डेवलपर्स अपनी वास्तविक-दुनिया की गंभीरता के बारे में निश्चित होने से पहले कई चिह्नित मुद्दों की अभी भी पुष्टि करने की आवश्यकता है।
खामियाँ कहाँ केंद्रित हैं
निजीकरण और कॉइनजॉइन टूल्स (ऑनचेन पर बिटकॉइन लेनदेन के निशान को छिपाने के लिए डिज़ाइन किया गया सॉफ्टवेयर) में गंभीर मुद्दों की सबसे अधिक एकाग्रता थी, जो समीक्षा किए गए कुल प्रोजेक्ट्स में एक छोटे हिस्से का प्रतिनिधित्व करने के बावजूद, महत्वपूर्ण निष्कर्षों का 24% हिस्सा थे। इसके विपरीत, क्रिप्टोग्राफ़िक लाइब्रेरियों ने 1,101 के साथ सबसे बड़ी कच्ची संख्या में निष्कर्ष उत्पन्न किए, लेकिन उनमें से अपेक्षाकृत कम 10% को उच्च-गंभीरता रेटिंग दी गई, जिससे यह पता चलता है कि कोड आम तौर पर अधिक परिपक्व है, भले ही यह शोधकर्ताओं से सबसे अधिक जांच-पड़ताल आकर्षित करता है।
समीक्षा किए गए 390 परियोजनाओं में से अधिकांश में कुछ या कोई गंभीर समस्या नहीं थी; असली खतरा निजी कुंजी जनरेशन, साइनिंग और गोपनीयता-संरक्षित लेनदेन को संभालने वाले उपकरणों के एक छोटे से समूह में केंद्रित प्रतीत होता था, यह उसी श्रेणी का सॉफ्टवेयर था जो मूल कोल्डकार्ड विफलता की जड़ में था, जिससे यह पूरा प्रयास शुरू हुआ था।
इस खुलासे का समय महत्वपूर्ण है, क्योंकि बिटकॉइन की स्व-कस्टडी संस्कृति ने पिछले दो सप्ताह कोल्डकार्ड के नुकसान के पैमाने को समझने में बिताए हैं, जिसमें अकेले कनाडाई उपयोगकर्ताओं का हिस्सा चोरी हुए धन का लगभग एक चौथाई है।
भविष्य का आकलन आवश्यक है
बिटकॉइन रेड टीम ने उल्लेख किया है कि यह ऑडिट एक बार की घटना के बजाय एक चल रहे प्रयास का पहला चरण है, जिसमें निष्कर्षों के बैकलॉग पर काम करने, यह पुष्टि करने कि कौन सी कमजोरियां वास्तव में शोषित की जा सकती हैं, और किसी भी विवरण को सार्वजनिक करने से पहले प्रभावित परियोजनाओं के साथ जिम्मेदार प्रकटीकरण का समन्वय करने की योजना है।
स्व-कस्टडी संस्कृति के लिए जो अभी भी कोल्डकार्ड नुकसान के पैमाने को समझ रही है, यह ऑडिट इस बात का भी सबूत है कि व्हाइट-हैट शोधकर्ता अब हमलावरों की गति के करीब की गति से आगे बढ़ रहे हैं।
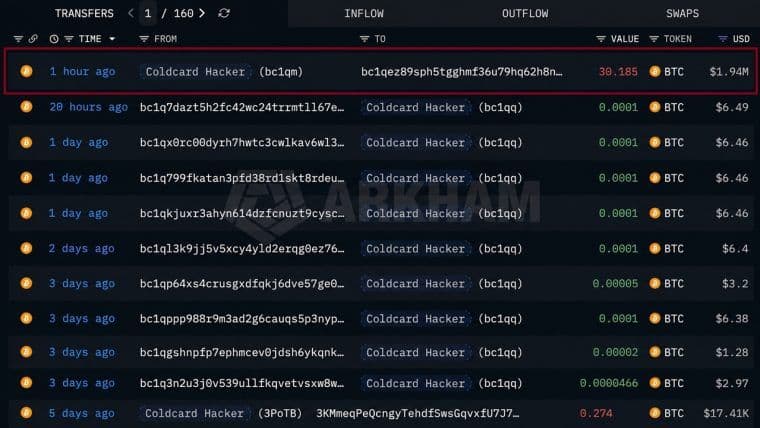
कोल्डकार्ड एक्सप्लॉइट हैकर, जिसके पास चोरी किए गए बिटकॉइन में से लगभग 130 मिलियन डॉलर हैं, ने चोरी के बाद अपनी पहली गतिविधि में 30.185 बीटीसी एक नए वॉलेट में स्थानांतरित किए।
अभी पढ़ें: कोल्डकार्ड हैकर चोरी किए गए 30 बीटीसी को नए वॉलेट में भेजना जारी रख रहा है।

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।