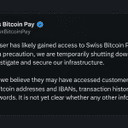
सोमवार को, गैर-कस्टोडियल व्यापारी भुगतान प्रोसेसर स्विस बिटकॉइन पे ने खुलासा किया कि उसने पाया कि एक दुर्भावनापूर्ण उपयोगकर्ता ने कंपनी की आंतरिक प्रणालियों तक पहुंच प्राप्त कर ली थी। कंपनी ने बताया कि टीम का मानना है कि उस उपयोगकर्ता ने ग्राहकों के ईमेल पते, बिटकॉइन पते और आईबीएएन जैसी जानकारी तक पहुंच बनाई।
स्विस् बिटकॉइन पे एक रहस्यमयी घुसपैठिए के बाद बंद हो गया।
लेखक

शेयर
मुख्य बातें
- स्विस बिटकॉइन पे ने 14 सितंबर को खुलासा किया कि ईमेल, बिटकॉइन पते और आईबीएएन जैसी जानकारी गलत हाथों में पड़ सकती है।
- यह कंपनी 2026 में डेटा उल्लंघनों का सामना करने वाली कम से कम 5 क्रिप्टो फर्मों में शामिल हो गई है, जिससे धोखेबाजों को और अधिक मौका मिल रहा है।
- स्विस बिटकॉइन पे का कहना है कि फंड सुरक्षित हैं, लेकिन 14 सितंबर के उल्लंघन को सुलझाए जाने तक इसके सर्वर ऑफ़लाइन रहेंगे।
दुर्भावनापूर्ण उपयोगकर्ता ने स्विस बिटकॉइन पे सिस्टम तक पहुँच हासिल की
2026 में डेटा उल्लंघनों की कोई कमी नहीं रही है, और 14 सितंबर को, स्विस बिटकॉइन पे ने बताया कि उसके सिस्टम तक किसी "दुर्भावनापूर्ण उपयोगकर्ता" द्वारा पहुंच प्राप्त की जा सकती है। 2022 के अंत में स्थापित यह कंपनी, मूल रूप से एक गैर-कस्टोडियल बीटीसी भुगतान प्रोसेसर है जिसका उपयोग व्यापारी बिटकॉइन स्वीकार करने के लिए कर सकते हैं।
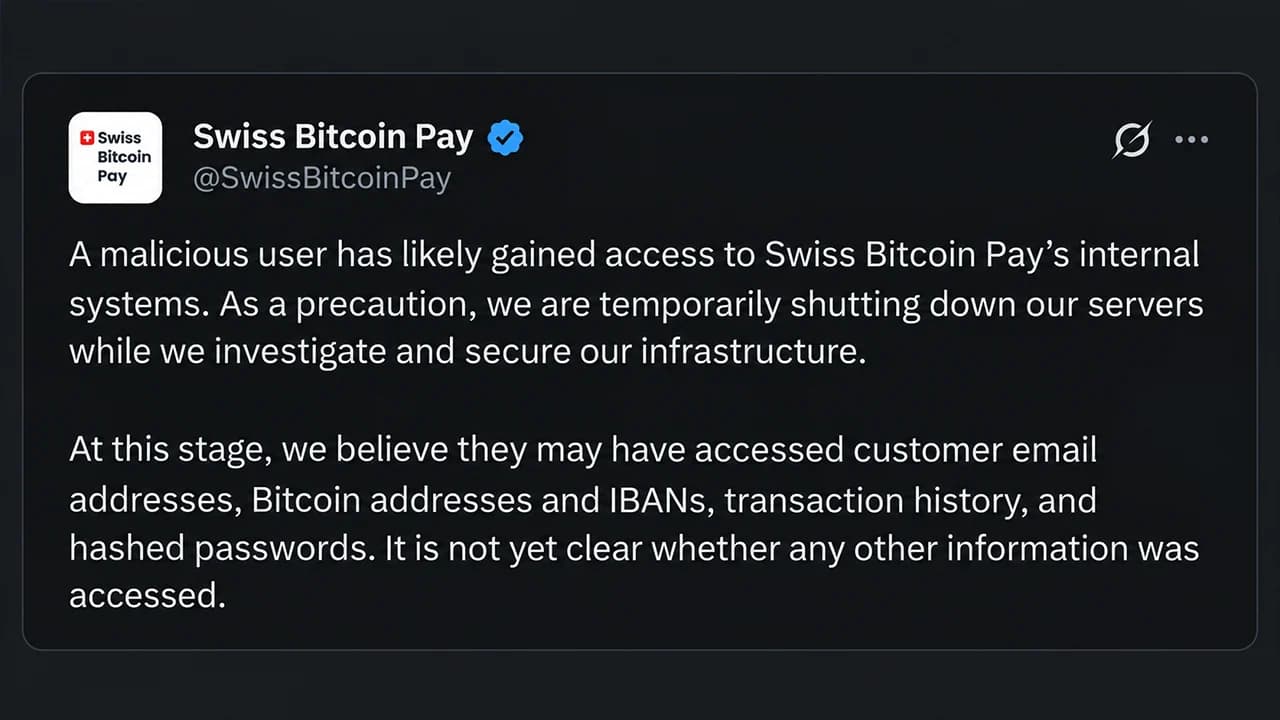
फर्म की वेबसाइट का दावा है कि इस एप्लिकेशन का उपयोग 21 देशों में 1,000 से अधिक व्यापारी करते हैं। सोमवार को, आधिकारिक एक्स अकाउंट ने इस उल्लंघन से संबंधित जानकारी का खुलासा किया। "एक दुर्भावनापूर्ण उपयोगकर्ता ने संभवतः स्विस बिटकॉइन पे के आंतरिक सिस्टम तक पहुंच प्राप्त कर ली है। एक सावधानी के तौर पर, हम अपनी जांच और अपने बुनियादी ढांचे को सुरक्षित करने तक अपने सर्वरों को अस्थायी रूप से बंद कर रहे हैं," स्विस बिटकॉइन पे ने लिखा।
टीम ने फिर समझाया कि उनका मानना है कि उपयोगकर्ता ने "ग्राहक ईमेल पते, बिटकॉइन पते और आईबीएएन, लेनदेन का इतिहास, और हैश किए गए पासवर्ड" तक पहुंच प्राप्त की होगी।
क्रिप्टो उद्योग डेटा उल्लंघनों की लहर का सामना कर रहा है
यह खबर ऐसे समय में आई है जब 2026 में क्रिप्टो उद्योग में डेटा उल्लंघनों की बाढ़ आई है, और इस सप्ताह का Revolut का मामला भी सामने आया है। रिपोर्टों के अनुसार, Revolut ने एक सरकारी एजेंसी के ईमेल डोमेन का जवाब दिया जिसे एक दुर्भावनापूर्ण ऑपरेटर द्वारा संचालित किया जा रहा था।
रिपोर्टों के अनुसार, रेवोल्यूट ने घर के पते की जानकारी, ईमेल, फोन नंबर, पासपोर्ट या ड्राइविंग लाइसेंस की प्रतियां, वेरिफिकेशन सेल्फी और आईबीएएन का खुलासा किया। इसके साथ ही, ट्रेजर, पॉकेट बिटकॉइन, बिट्स ऑफ गोल्ड और सेफपाल में भी डेटा उल्लंघन हुए। स्विस बिटकॉइन पे ने कहा कि उपयोगकर्ताओं का धन "सुरक्षित" है और "उपयोगकर्ताओं को देय कोई भी राशि पूरी तरह से वापस कर दी जाएगी।" टीम ने यह भी कहा कि उन्हें नहीं पता कि वे फिर से कब खुलेंगे, लेकिन वे इस पर काम कर रहे हैं।
डेटा उल्लंघन का सामना करने वाली इन कंपनियों में से किसी के भी ग्राहकों और उपयोगकर्ताओं को यह मान लेना चाहिए कि उनकी व्यक्तिगत जानकारी, ईमेल, फोन नंबर और घर के पते की जानकारी संभवतः सार्वजनिक हो गई है। आगे बढ़ते हुए, प्रभावित ग्राहक जो सबसे अच्छा कर सकते हैं वह है फिशिंग प्रयासों, नकली सहायता, जाली पत्रों और अज्ञात कॉलरों पर नज़र रखना और सतर्क रहना।



यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।