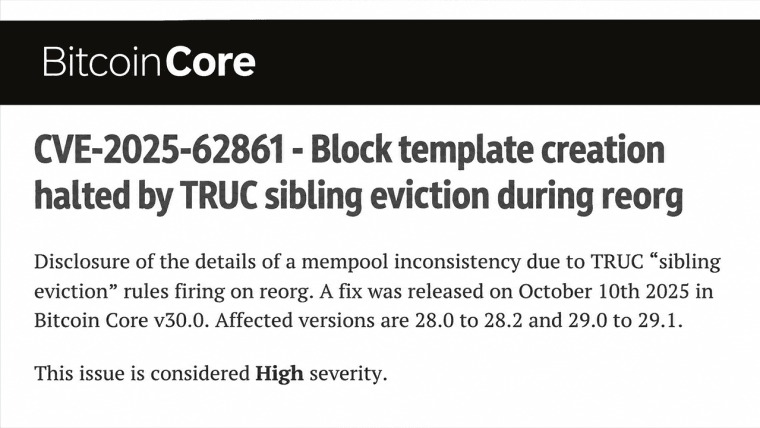
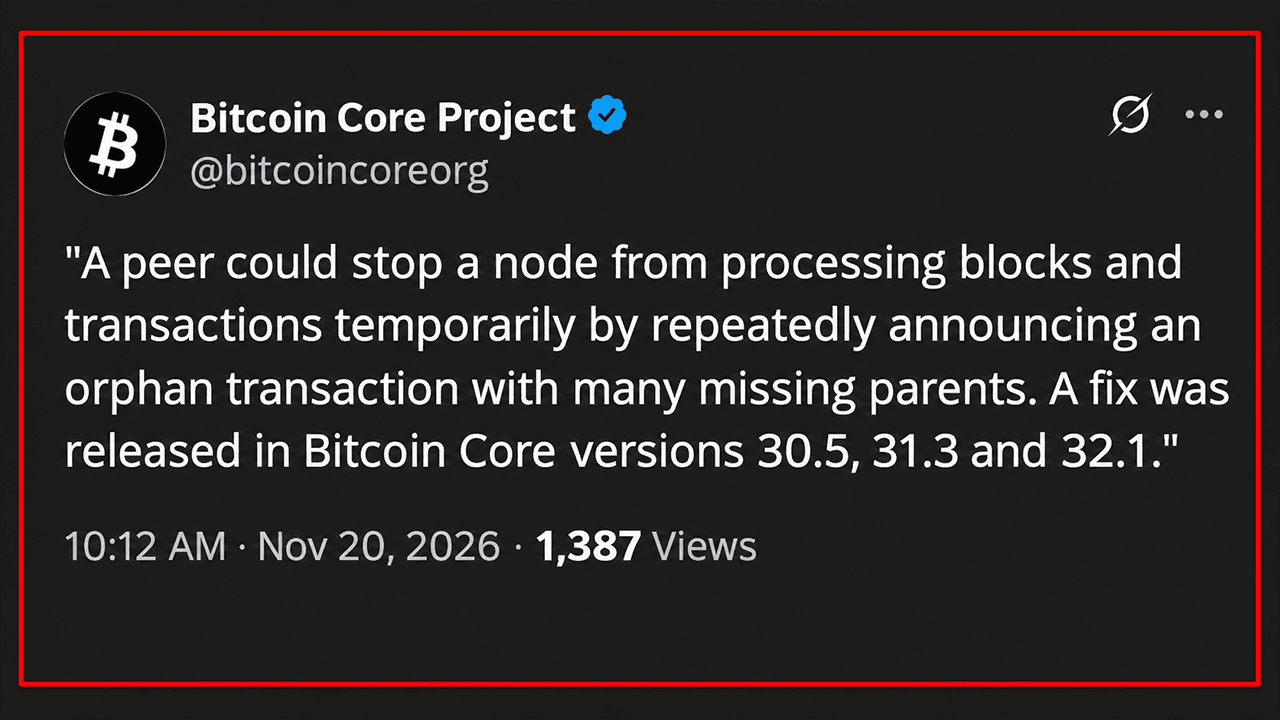
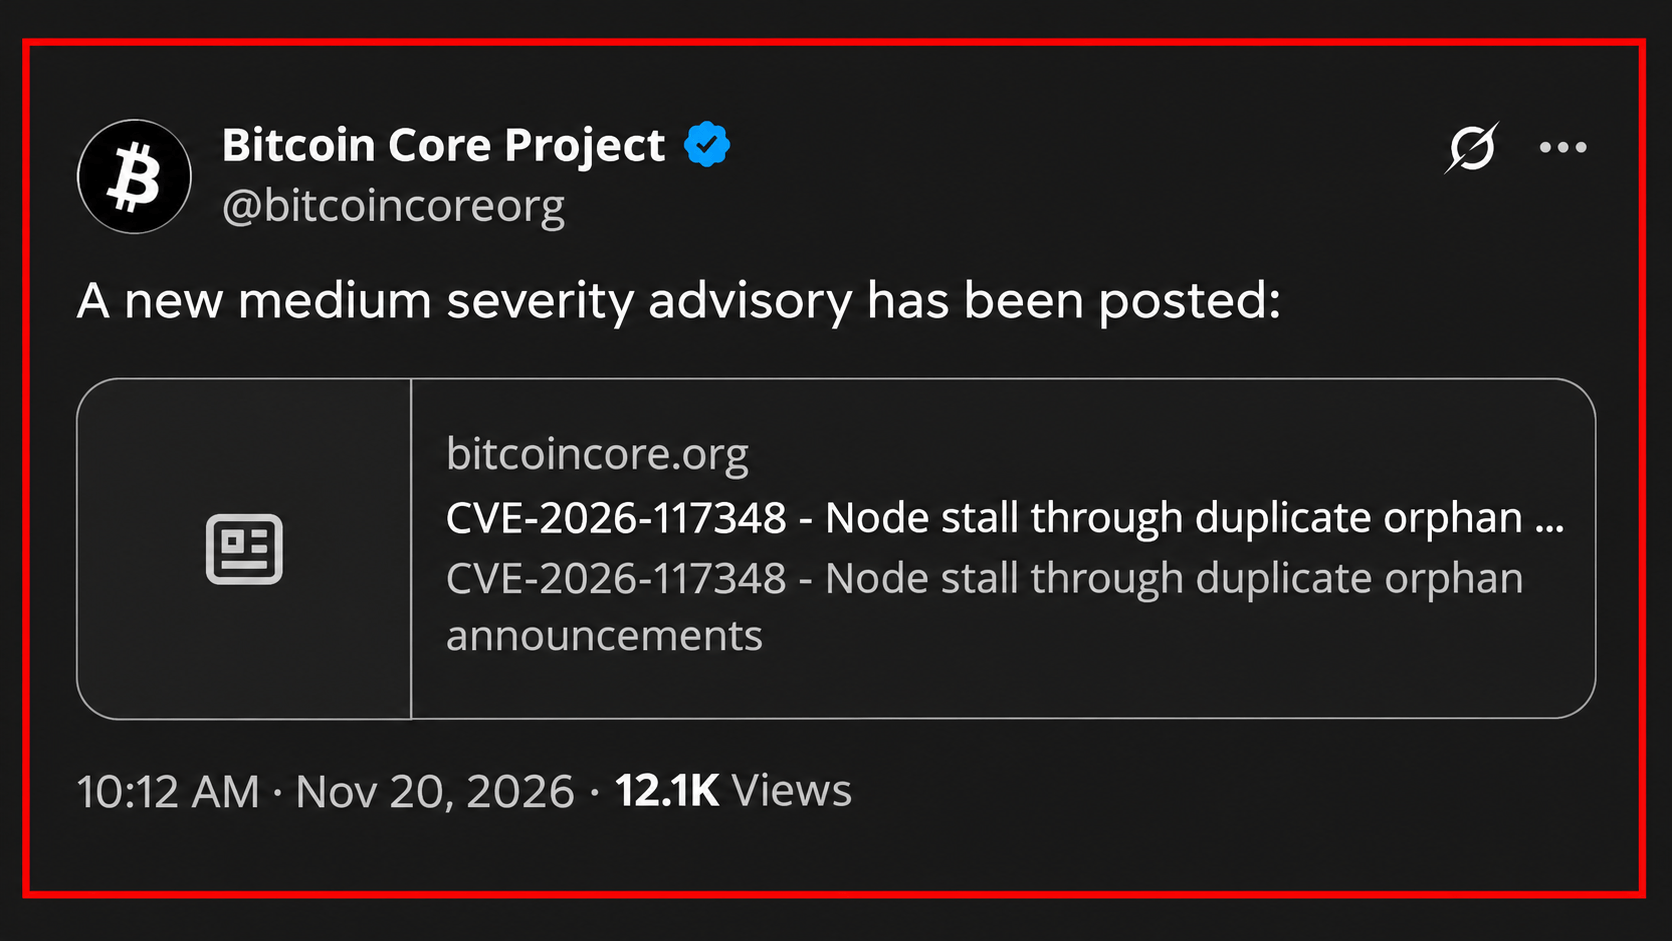
बिटकॉइन कोर ने शुक्रवार, 20 नवंबर 2026 को एक मध्यम-गंभीरता की भेद्यता का खुलासा किया, जो दुर्भावनापूर्ण पीयरों को बार-बार लेनदेन घोषणाओं के माध्यम से नोड्स को अस्थायी रूप से अक्षम करने की अनुमति देती थी। यह खामी, जिसे कृत्रिम बुद्धिमत्ता-सहायक सुरक्षा अनुसंधान के माध्यम से खोजा गया था, इस बात को उजागर करती है कि स्वचालित भेद्यता का पता लगाना क्रिप्टोकरेंसी सॉफ़्टवेयर सुरक्षा को कैसे बदल रहा है।
एआई ने बिटकॉइन कोर में सुरक्षा खामी ढूंढी, नोड्स अस्थायी रूप से फ्रीज संभव
लेखक

शेयर
मुख्य निष्कर्ष
- हाल ही में प्रकट हुई बिटकॉइन कोर की एक भेद्यता महत्वपूर्ण नेटवर्क अवसंरचना की लचीलेपन के बारे में नए सवाल खड़े करती है।
- कृत्रिम बुद्धिमत्ता उन सुरक्षा कमजोरियों का पता लगा रही है जो वर्षों की पारंपरिक सॉफ्टवेयर जांच से बच निकली थीं।
- स्वचालित भेद्यता अनुसंधान की बढ़ती परिष्कृतता क्रिप्टोकरेंसी डेवलपर्स को इस बात पर पुनर्विचार करने के लिए मजबूर कर रही है कि सुरक्षा खतरों को कितनी जल्दी संबोधित किया जाता है।
इस भेद्यता, जिसे CVE-2026-117348 के रूप में सूचीबद्ध किया गया है और जिसका शीर्षक “डुप्लिकेट ऑर्फ़न घोषणाओं के माध्यम से नोड स्टॉल” है, प्रभावित बिटकॉइन नोड्स को प्रति दुर्भावनापूर्ण संदेश एक दर्जन से अधिक सेकंड के लिए आने वाले ब्लॉकों और लेनदेन को संसाधित करने से रोक सकती है।
आधिकारिक बिटकॉइन कोर प्रकटीकरण के अनुसार, इस समस्या ने संस्करण 29.0 से 29.5, 30.0 से 30.4, और 31.0 से 31.2 को प्रभावित किया। संशोधन अपडेट संस्करण 30.5, 31.3, और 32.1 में उपलब्ध हैं, जबकि बंद की गई 29.x शाखा को कोई और पैच नहीं मिलेगा।
एक एआई स्कैनर ने बिटकॉइन कोर की नोड-स्टॉलिंग भेद्यता का कैसे पता लगाया
बिटकॉइन कोर के नाम से जानी जाने वाली सॉफ्टवेयर विकास टीम “अनाथालय” नामक एक अस्थायी होल्डिंग क्षेत्र बनाए रखती है, जहाँ लेनदेन अपने गायब मूल लेनदेन की प्रतीक्षा करते हैं। जब कोई अन्य नेटवर्क प्रतिभागी इनमें से किसी लेनदेन की घोषणा करता है, तो सॉफ्टवेयर यह निर्धारित करने के लिए इसकी निर्भरताओं की जांच करता है कि कौन सी गायब जानकारी का अनुरोध किया जाना चाहिए।
इस भेद्यता ने उस प्रक्रिया में एक अनदेखी अक्षमता का फायदा उठाया। बिटकॉइन इन्वेंटरी संदेशों में 50,000 प्रविष्टियाँ हो सकती हैं, फिर भी सॉफ्टवेयर डुप्लिकेट लेनदेन घोषणाओं को अनदेखा करने में विफल रहा। एक हमलावर हजारों गायब माता-पिता वाले एक अनाथ लेनदेन का बार-बार संदर्भ दे सकता था, जिससे प्राप्त करने वाले नोड को वही गणनात्मक रूप से महंगी जाँचें हजारों बार करने के लिए मजबूर होना पड़ता।
प्रत्येक हेरफेर किया गया संदेश 12 सेकंड से अधिक समय तक प्रसंस्करण को रोक सकता था, जिससे लक्षित नोड अस्थायी रूप से आने वाले ब्लॉकों या अन्य नेटवर्क संचार को संभालने में असमर्थ हो जाता था।
यह खोज प्रोजेक्ट लूप से हुई, जो कि ब्लॉक की ओपन-सोर्स बिटकॉइन विकास शाखा, स्पाइरल में एलियास रोहर द्वारा विकसित एक स्वचालित लार्ज लैंग्वेज मॉडल (एलएलएम) सुरक्षा पहल है। बाद में बिटकॉइन कोर डेवलपर ग्रेगरी सैंडर्स ने इस निष्कर्ष को मान्य किया और इसे प्रोजेक्ट की सुरक्षा टीम के पास लाया।
प्रोजेक्ट लूप ने 8 जुलाई को इस भेद्यता की सूचना दी। स्टट्क्सो नामक एक स्वतंत्र शोधकर्ता ने 4 अगस्त को एक अलग रिपोर्ट प्रस्तुत की, उसी दिन सैंडर्स ने एक सुधारात्मक पुल अनुरोध खोला। डेवलपर्स ने 6 अगस्त को इस सुधार को मर्ज किया, और बिटकॉइन कोर 32.1 ने 27 अक्टूबर को इसे शामिल किया।
20 नवंबर के खुलासे के साथ-साथ बनाए रखी गई पुरानी शाखाओं के लिए अपडेटेड रिलीज़ भी जारी की गईं। यह सुधार यह सुनिश्चित करता है कि प्रत्येक अद्वितीय लेनदेन घोषणा को प्रति इन्वेंट्री संदेश केवल एक बार ही संसाधित किया जाए।
हालांकि इस खामी से अस्थायी डिनायल-ऑफ-सर्विस हमले संभव थे, परन्तु एडवाइजरी में बिटकॉइन चुराने या नोड्स को स्थायी रूप से नुकसान पहुँचाने का कोई तंत्र स्थापित नहीं किया गया था।
एआई सुरक्षा अनुसंधान ने लंबे समय से चली आ रही ब्लॉकचेन कमजोरियों का खुलासा किया
यह खुलासा क्रिप्टोकरेंसी बुनियादी ढांचे में एआई-सहायक भेद्यता अनुसंधान के लिए एक असाधारण वर्ष के बीच आया है।
फरवरी में, एक एआई-सहायक समीक्षा ने सक्रिय होने से पहले XRP लेजर के प्रस्तावित बैच संशोधन में एक महत्वपूर्ण हस्ताक्षर-सत्यापन कमजोरी की पहचान की। एक अन्य जांच में नेथरमाइंड, जो एक एथेरियम निष्पादन क्लाइंट है, में एक उच्च-गंभीरता वाली भेद्यता का पता चला, जो संभावित रूप से वैलिडेटर संचालन को प्रभावित कर सकती है।
मई के अंत तक, शोधकर्ता टेलर हॉर्नबी ने Zcash के Orchard गोपनीयता प्रोटोकॉल में चार साल पुराने एक दोष की पहचान करने के लिए एक एआई-सहायक ऑडिटिंग प्रणाली का उपयोग किया था। इस भेद्यता की वजह से पता न चलने वाले नकली ZEC का निर्माण हो सकता था, हालांकि डेवलपर्स ने सार्वजनिक प्रकटीकरण से पहले इसे ठीक कर दिया।
अगस्त में एक और प्रभावशाली प्रदर्शन हुआ। बिटकॉइन सुरक्षा पहल में भाग लेने वाले सोलह स्वयंसेवी डेवलपर्स ने लगभग एक दिन में 390 परियोजनाओं में 4,962 निष्कर्ष उत्पन्न किए, जिनमें से 85 को शुरू में गंभीर के रूप में वर्गीकृत किया गया था।
हालांकि, स्वचालित खोज ने काफी जटिलताएँ पेश कीं। मेंटेनर्स को हजारों ऐसी रिपोर्टों का सामना करना पड़ा जिनके लिए मानवीय सत्यापन की आवश्यकता थी, जबकि वैध सुरक्षा संबंधी चिंताएँ फर्जी सकारात्मक (false positives) और कमजोर रूप से प्रमाणित निष्कर्षों के साथ प्रतिस्पर्धा कर रही थीं।
कोर लाइटनिंग डेवलपर्स ने भी एआई-जनित भेद्यता रिपोर्टों की बाढ़ का सामना किया, और अंततः उन वास्तविक सुरक्षा समस्याओं की पहचान की जिनके लिए सुधारात्मक रिलीज़ की आवश्यकता थी।
इसके निहितार्थ रक्षात्मक अनुसंधान से भी आगे तक जाते हैं। सुरक्षा विशेषज्ञों ने चिंता जताई है कि दुर्भावनापूर्ण अभिनेता समान तकनीक का उपयोग करके पुराने सॉफ्टवेयर में कमजोरियों का पता लगा सकते हैं, जिससे पारंपरिक सुरक्षा ऑडिट का उपयोगी जीवनकाल संभावित रूप से कम हो सकता है।
बिटकॉइन कोर ने एआई द्वारा सुरक्षा अनुसंधान में बदलाव के साथ प्रकटीकरण में तेजी लाई है।
इस विकास को पहचानते हुए, बिटकॉइन कोर ने अक्टूबर में अपनी भेद्यता प्रकटीकरण नीति में संशोधन किया। आसानी से खोजे जा सकने वाले के रूप में वर्गीकृत मुद्दों, जिसमें अपेक्षाकृत सरल LLM-सहायक विश्लेषण के माध्यम से पहचानी जा सकने वाली कमजोरियां शामिल हैं, को अब सुधारात्मक रिलीज़ के साथ त्वरित सार्वजनिक प्रकटीकरण मिलता है।
CVE-2026-117348 इस दृष्टिकोण को व्यवहार में दर्शाता है।
यह घटना एक कठिन सुरक्षा विरोधाभास को भी उजागर करती है। एआई पारंपरिक अनुसंधान की तुलना में अनदेखी कमजोरियों की पहचान तेजी से कर सकता है, लेकिन इसकी बढ़ती पहुंच संभावित रूप से हमलावरों को भी समान क्षमताएं प्रदान करती है। ओपन-सोर्स क्रिप्टोकरेंसी इंफ्रास्ट्रक्चर के लिए, केंद्रीय चुनौती तेजी से केवल कमजोरियों की खोज करना नहीं है, बल्कि विरोधियों द्वारा उसी ज्ञान का फायदा उठाने से पहले उनका सत्यापन और सुधार करना है।
यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।
लेखक के बारे में
लेखकJamie RedmanNews Lead
जेमी रेडमैन Bitcoin.com News में न्यूज़ लीड हैं और मैसाचुसेट्स में आधारित एक वित्तीय प्रौद्योगिकी पत्रकार हैं।