Btcpay Server ने 1 नवंबर, 2026 को एक आपातकालीन शटडाउन चेतावनी जारी की, उन रिपोर्टों के बाद कि हमलावर स्वयं-होस्ट किए गए भुगतान सर्वरों से जुड़े हॉट वॉलेट्स से बिटकॉइन निकाल रहे थे। संस्थापक निकोलस डोरीयर ने रिपोर्ट की गई सुरक्षा चूकों को संस्करण 2.4.2 से पहले के संस्करणों से जोड़ा, साथ ही यह भी बताया कि संस्करण 2.4.7 पर चल रहे सार्वजनिक सर्वरों पर कोई हमला नहीं हुआ था। यह चेतावनी एआई-सहायित सुरक्षा सुधार के ठीक तीन दिन बाद आई, जिसमें 85 कमजोरियों को दूर किया गया था, जिससे सॉफ़्टवेयर अपडेट में देरी करने वाले ऑपरेटरों के सामने आने वाले जोखिमों पर सवाल उठे।
हॉट वॉलेट चोरी रिपोर्ट से बिटकॉइन भुगतान प्रोसेसर बीटीसीपे प्रभावित
लेखक

शेयर
मुख्य बातें
- बीटीसीपे सर्वर की आपातकालीन चेतावनी व्यापारियों को चोरी हुए बिटकॉइन के बारे में अनसुलझे सवालों का सामना करने पर मजबूर कर रही है।
- निकोलस डोरीयर के प्रारंभिक निष्कर्ष 2.4.2 से पुराने सॉफ़्टवेयर संस्करणों की ओर इशारा करते हैं।
- एन्थ्रोपिक की 85 सुरक्षा खोजों ने बीटीसीपे सर्वर के नवीनतम संकट में एक चौंकाने वाला मोड़ जोड़ दिया है।
बीटीसीपे डेवलपर्स ने तत्काल बंद करने का आग्रह किया क्योंकि बिटकॉइन वॉलेट्स साफ हो रहे हैं।
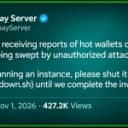
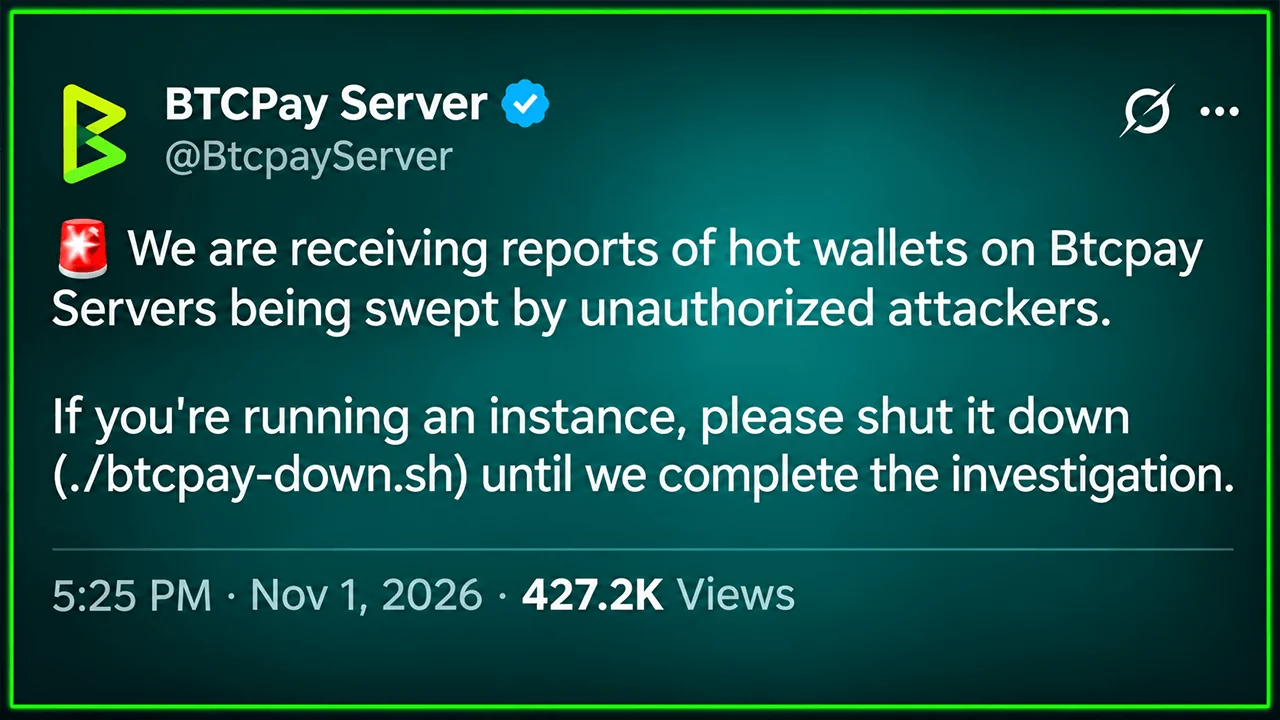
1 नवंबर को लगभग 22:25 UTC पर, Btcpay सर्वर के आधिकारिक खाते ने एक तत्काल सूचना प्रकाशित की:
"हमें BTCPay सर्वरों पर हॉट वॉलेट्स के अनधिकृत हमलावरों द्वारा खाली किए जाने की रिपोर्टें मिल रही हैं।"
ऑपरेटरों को ./btcpay-down.sh कमांड का उपयोग करके अपने इंस्टेंस को बंद करने का निर्देश दिया गया था, जब तक कि जांचकर्ता यह स्थापित नहीं कर सकते कि क्या हुआ था। कोर योगदानकर्ता अंकल रॉकस्टार डेवलपर ने चेतावनी को दोहराया, यह घोषणा करते हुए, "यह कोई अभ्यास नहीं है: यदि आपके पास हॉट वॉलेट है तो अपने BTCPay सर्वर को बंद कर दें।"
BTCPay सर्वर एक ओपन-सोर्स सॉफ्टवेयर है जो व्यापारियों को एक पारंपरिक भुगतान मध्यस्थ पर निर्भर किए बिना बिटकॉइन (BTC) भुगतान स्वीकार करने की अनुमति देता है। ऑपरेटर स्वयं सॉफ्टवेयर को होस्ट कर सकते हैं और अपने वॉलेट इंफ्रास्ट्रक्चर का प्रबंधन कर सकते हैं। इस स्वतंत्रता के साथ जिम्मेदारी भी आती है।
इस खबर लिखे जाने तक, डेवलपर्स ने न तो चोरी हुए कुल बिटकॉइन और न ही प्रभावित व्यापारियों की संख्या का खुलासा किया था। शुरुआती अलर्ट में इस बात का भी कोई पुष्ट विवरण नहीं दिया गया था कि हमलावर सबसे पहले समझौता किए गए सिस्टम में कैसे घुसे थे।
जांच संकीर्ण होने पर संस्थापक ने पुराने संस्करणों की ओर इशारा किया
बीटीसीपे सर्वर के संस्थापक निकोलस डोरीयर ने बाद में एक अधिक विशिष्ट स्पष्टीकरण दिया। उनके प्रारंभिक निष्कर्षों से पता चला कि प्रभावित डिप्लॉयमेंट्स संस्करण 2.4.2 से पहले के सॉफ्टवेयर पर चल रहे थे। हमलावरों ने कथित तौर पर एडमिनिस्ट्रेटर एक्सेस प्राप्त कर लिया, और फोरेंसिक निशान उन पुराने रिलीज़ में मौजूद कमजोरियों की ओर इशारा कर रहे हैं।
डोरीयर ने यह भी बताया कि संस्करण 2.4.7 चलाने वाले सार्वजनिक और प्रदर्शन सर्वरों पर हमला नहीं किया गया था। यह अंतर इस संभावना पर पानी फेरता है कि रिपोर्ट की गई सुरक्षा चूक खुद नवीनतम आपातकालीन रिलीज़ के कारण हुई थी। हालांकि, यह इस बात की पुष्टि नहीं करता है कि हर मौजूदा इंस्टॉलेशन सुरक्षित है, और जांचकर्ताओं ने अभी तक एक पूरा तकनीकी विवरण प्रकाशित नहीं किया है।
परियोजना ने पहले अगस्त में एक अलग भेद्यता को संबोधित किया था, जो अनधिकृत हमलावरों को लाइटनिंग नेटवर्क डेमन (LND) मैकरून क्रेडेंशियल प्राप्त करने की अनुमति देती थी, जो प्राधिकरण टोकन के रूप में कार्य करते हैं। उस खामी को संस्करण 2.4.2 में ठीक कर दिया गया था। डेवलपर्स ने पहले कहा था कि Btcpay के अपने ऑनचेन वॉलेट उस विशिष्ट भेद्यता के माध्यम से उजागर नहीं हुए थे।
यह निर्णायक रूप से स्थापित नहीं किया गया है कि नवीनतम चोरी में वही कमजोरी, कोई और पुरानी खामी या कई कमजोरियाँ शामिल थीं।
एआई सुरक्षा में बड़े बदलाव ने अलर्ट से ठीक पहले 85 खामियों को ठीक किया।
समय इस मामले में एक और मोड़ जोड़ता है। 29 अक्टूबर को, Btcpay सर्वर ने एंथ्रोपिक की ओपन-सोर्स सुरक्षा स्कैनिंग पहल के माध्यम से उत्पन्न भेद्यता रिपोर्टें प्राप्त करने के बाद संस्करण 2.4.7 जारी किया। इस रिलीज़ में 85 कमियों को दूर किया गया, जिनमें एक गंभीर, 13 उच्च-गंभीरता, 52 मध्यम-गंभीरता और 19 निम्न-गंभीरता वाले मुद्दे शामिल थे।
ये खुलासे 2026 में एआई-सहायक भेद्यता अनुसंधान के व्यापक विस्तार के बीच हुए, क्योंकि एंथ्रोपिक, ओपनएआई, और गूगल जैसे एआई दिग्गजों द्वारा विकसित प्रणालियों ने सॉफ्टवेयर की कमजोरियों की पहचान करने के लिए तेजी से परिष्कृत क्षमताएं प्रदर्शित कीं। अंत्रोपिक की स्कैनिंग पहल ने अकेले छह महीनों में 29,000 से अधिक संभावित कमजोरियों की सूचना दी, हालांकि केवल एक हिस्से की ही मैन्युअल समीक्षा की गई।
Btcpay की घटना कमजोरियों की खोज करने और तैनात सॉफ़्टवेयर की सुरक्षा करने के बीच एक महत्वपूर्ण अंतर को दर्शाती है। फिक्स प्रकाशित करने से स्वतंत्र रूप से संचालित सर्वर स्वचालित रूप से अपडेट नहीं होते हैं।
जांच जारी रहने पर व्यापारियों ने सर्वर ऑफ़लाइन किए
Coincards सहित व्यवसायों ने चेतावनी के बाद Btcpay इंस्टॉलेशन को ऑफ़लाइन कर दिया। व्यापारियों के लिए, इस रुकावट से भुगतान की उपलब्धता और जुड़े वॉलेट के माध्यम से पहुँच योग्य धन की सुरक्षा के बीच एक तत्काल समझौता करना पड़ता है। डोरियर ने हॉट-वॉलेट बैलेंस को उस राशि तक सीमित रखने के महत्व को दोहराया जो ऑपरेटर खोने का जोखिम उठा सकते हैं।
प्रदान किए गए अपडेट में किसी भी निश्चित हानि के अनुमान, नई घटना-विशिष्ट पैच या सब कुछ सुरक्षित होने की घोषणा नहीं की गई थी। डेवलपर्स एक विस्तृत स्पष्टीकरण तैयार कर रहे थे। यह चिंताजनक सवाल Btcpay से भी आगे तक जाता है: जैसे-जैसे एआई सिस्टम कमजोरियों की खोज में तेजी ला रहे हैं, क्या स्वतंत्र रूप से संचालित भुगतान बुनियादी ढांचा सुधारों के साथ तालमेल रख सकता है?

BTCPay Server उपयोगकर्ताओं को तुरंत कार्रवाई करनी चाहिए। इस भेद्यता के बारे में जानें और सुरक्षा के लिए सेवा को कैसे अपडेट या अक्षम करें।
अभी पढ़ें: BTCPay ने आपातकालीन 2.4.2 फिक्स का संकेत दिया, जिसके चलते बिटकॉइन लाइटनिंग नोड्स प्रभावित हुए।

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।
लेखक के बारे में
लेखकJamie RedmanNews Lead
जेमी रेडमैन Bitcoin.com News में न्यूज़ लीड हैं और मैसाचुसेट्स में आधारित एक वित्तीय प्रौद्योगिकी पत्रकार हैं।