Bitcoin Core ने 10 नवंबर, 2026 को तीन सुरक्षा कमजोरियाँ उजागर कीं, जिनमें एक उच्च-गंभीरता वाली खामी शामिल है जो माइनिंग संचालन को बाधित कर सकती है, और दो अतिरिक्त कमजोरियाँ जो ब्लॉक प्रोसेसिंग और Tor कनेक्शन को प्रभावित करती हैं। हालांकि डेवलपर्स ने इन समस्याओं को अक्टूबर 2025 में पैच कर दिया था, लेकिन इनके तकनीकी विवरण अब तक गोपनीय रहे।
बिटकॉइन कोर ने उच्च-गंभीरता सुरक्षा बग बताया, माइनिंग नोड्स रुक सकते हैं
लेखक

शेयर
मुख्य निष्कर्ष
- बिटकॉइन कोर ने इस सप्ताह तीन पहले से पैच की गई कमजोरियों का खुलासा किया, जिसमें एक ऐसी कमजोरी भी शामिल है जो माइनिंग संचालन को बाधित कर सकती है।
- सबसे गंभीर दोष ब्लॉकचेन पुनर्गठन के बाद प्रभावित नोड्स को वैध ब्लॉक टेम्पलेट बनाने से रोक सकता है।
- हजारों नोड्स एक अलग Tor कॉन्फ़िगरेशन खामी के प्रति संभावित रूप से असुरक्षित थे, हालांकि डिफ़ॉल्ट इंस्टॉलेशन प्रभावित नहीं हुए थे।
एक बिटकॉइन कोर बग माइनिंग संचालन को कैसे ठप कर सकता है?
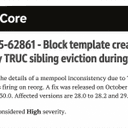
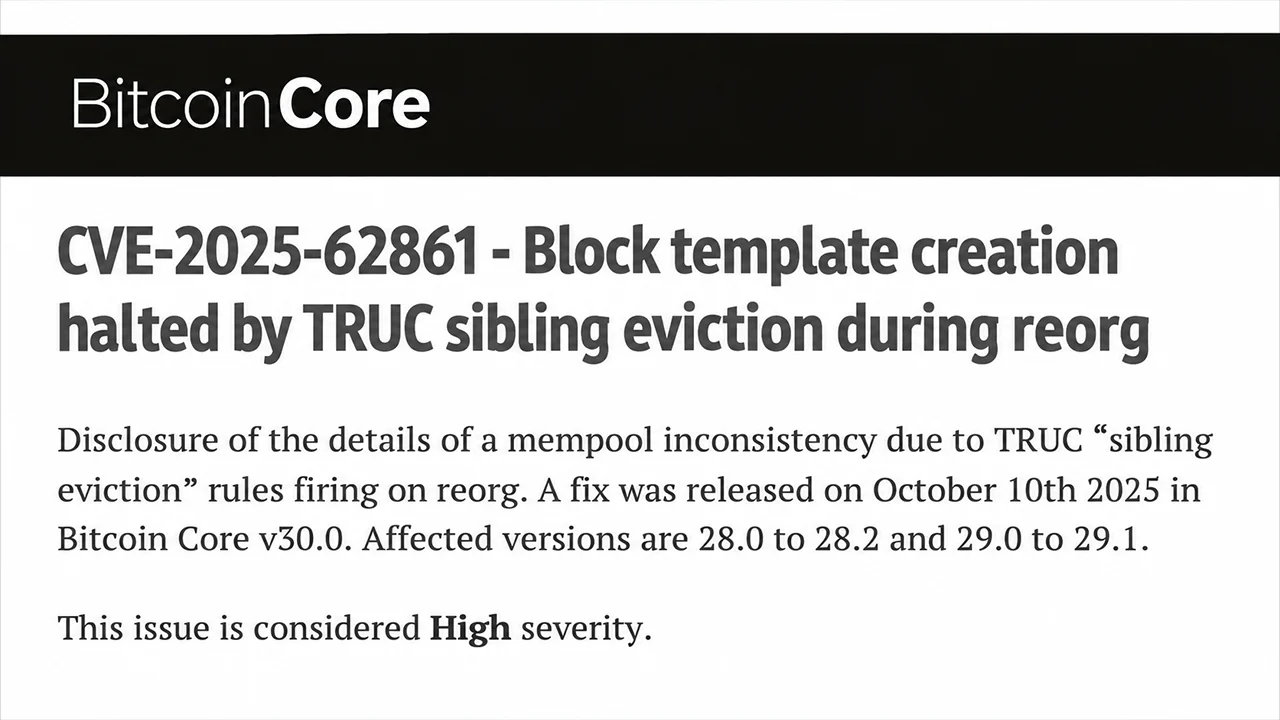
सबसे गंभीर भेद्यता, जिसे CVE-2025-62861 के रूप में पहचाना गया, ने बिटकॉइन कोर संस्करण 28.0 से 28.2 और 29.0 से 29.1 को प्रभावित किया। उच्च गंभीरता के रूप में वर्गीकृत, इस दोष में ब्लॉकचेन पुनर्गठन के दौरान लेनदेन संभालना शामिल था, जिससे खनन नोड्स वैध ब्लॉक टेम्पलेट बनाने में असमर्थ रह सकते थे।
इसका केंद्र बिंदु संस्करण 3 लेनदेन थे, जिन्हें आमतौर पर TRUC लेनदेन कहा जाता है, जो विशेष mempool प्रतिबंधों के तहत काम करते हैं। एक चेन पुनर्गठन के दौरान, बिटकॉइन कोर निर्भर लेनदेन को बनाए रखते हुए लेनदेन को गलत तरीके से बाहर कर सकता था, जिससे इसके लेनदेन पूल के भीतर असंगतताएं पैदा हो सकती थीं।
माइनरों के लिए, परिणाम विशेष रूप से परेशान करने वाले थे। प्रभावित नोड्स ब्लॉक टेम्पलेट सत्यापन में विफल हो सकते थे, जिससे वे फिर से शुरू होने तक नए माइनिंग कार्य उत्पन्न करने से प्रभावी रूप से वंचित हो जाते थे। माइनिंग उपकरण पुराने टेम्पलेट्स को हैश करना जारी रख सकते थे, जिससे संभावित रूप से लेनदेन शुल्क का नुकसान हो सकता था और परिचालन दक्षता कम हो सकती थी।
सुरक्षा शोधकर्ता निक्लास गोएगे ने 26 सितंबर, 2025 को इस दोष की सूचना दी। इसके बाद डेवलपर ग्रेग सैंडर्स ने 2 अक्टूबर को एक सुधार पेश किया, जिसने पुनर्गठन के दौरान लेनदेन निष्कासन के समस्याग्रस्त व्यवहार को रोका।
इसका समाधान अक्टूबर 2025 के दौरान सॉफ्टवेयर बिटकॉइन कोर 30.0, 29.2, और 28.3 में आया। फिर भी, प्रकटीकरण की तारीख के आसपास लगभग 9% पहुँच योग्य नोड्स संवेदनशील संस्करणों का विज्ञापन करना जारी रखे हुए थे।
अन्य दो बिटकॉइन कोर सुरक्षा कमजोरियाँ क्या थीं?
दूसरी भेद्यता, CVE-2025-62859, मध्यम-गंभीरता वर्गीकरण की थी और इसमें दुर्भावनापूर्ण रूप से निर्मित कॉम्पैक्ट ब्लॉकों की भागीदारी थी। एक हमलावर बदले हुए लेनदेन गवाहों (transaction witnesses) के अनुचित प्रबंधन का फायदा उठाकर बार-बार ब्लॉक डाउनलोड में देरी कर सकता था। विशेष नेटवर्क परिस्थितियों में, जिसमें समझौता किए गए उच्च-बैंडविड्थ पीयर कनेक्शन शामिल हैं, यह हस्तक्षेप अनिश्चित काल तक जारी रह सकता था।
शोधकर्ता यूजीन सीगल ने अप्रैल 2025 में इस कमजोरी की पहचान की। ग्रेगरी सैंडर्स ने इसका सुधार विकसित किया, जो बिटकॉइन कोर संस्करण 30.0 और 29.2 तक पहुँचा।
इस बीच, CVE-2025-62860 ने इनबाउंड टोर कनेक्शन और ट्रस्टेड-पीयर परमिशन से जुड़ी एक पूरी तरह से अलग समस्या को उजागर किया। जब ऑपरेटरों ने बिटकॉइन कोर की वैकल्पिक -whitelist सेटिंग को अपने टोर डेमन के पते को शामिल करने के लिए कॉन्फ़िगर किया, तो इनकमिंग कनेक्शन गलती से ट्रस्टेड पीयर के लिए अभिप्रेत विशेषाधिकार प्राप्त कर सकते थे।
उन छूटों ने कुछ डिनायल-ऑफ़-सर्विस सुरक्षा उपायों और गोपनीयता सुरक्षा को कमजोर कर दिया। बिटकॉइन कोर ने संकेत दिया कि हजारों पहुंच योग्य मेननेट नोड्स संभावित रूप से प्रभावित थे, हालांकि मानक कॉन्फ़िगरेशन सुरक्षित रहे।
बिटकॉइन कोर ने कमियों का खुलासा करने के लिए नवंबर तक इंतजार क्यों किया?
10 नवंबर की घोषणाएं बिटकॉइन कोर के स्थापित प्रकटीकरण अनुसूची के अनुसार की गईं। डेवलपर्स ने तकनीकी विवरण तब तक रोक रखे जब तक कि अंतिम संवेदनशील प्रमुख रिलीज़ लाइन, 29.x, 27 अक्टूबर, 2026 को जीवन-अंत स्थिति तक नहीं पहुंच गई। 28 अक्टूबर को प्रकाशित तीन एआई-सहायक भेद्यता प्रकटीकरणों के विपरीत, ये मुद्दे पारंपरिक प्रतिबंध प्रक्रिया का पालन करते थे।
महत्वपूर्ण रूप से, इनमें से किसी ने भी बिटकॉइन चोरी, अनधिकृत सिक्का निर्माण, या सहमति विफलता की अनुमति नहीं दी, और किसी भी शोषण की सूचना नहीं मिली। माइनिंग भेद्यता के लिए विशिष्ट पुनर्गठन स्थितियों की आवश्यकता थी, जिसका अर्थ है कि इसके परिणाम बिटकॉइन स्वयं के बजाय प्रभावित ऑपरेटरों तक ही सीमित थे।
बिटकॉइन खनिकों और नोड प्रशासकों के लिए, यह अंतर मायने रखता है। सॉफ्टवेयर रखरखाव तब भी आवश्यक है जब कमजोरियाँ धन को जोखिम में नहीं डाल सकतीं। यह घटना दर्शाती है कि कैसे लेनदेन-संभालने वाली कमजोरियाँ, जो पहली नज़र में अस्पष्ट लगती हैं, नेटवर्क के अंतर्निहित सर्वसम्मति को खतरे में डाले बिना ठोस परिचालन समस्याएँ पैदा कर सकती हैं।
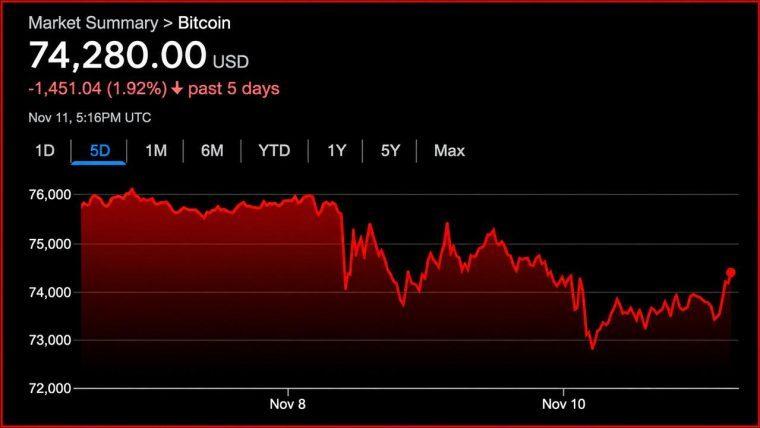
CPI के बाद BTC $74K से ऊपर उबर गया, जबकि ETF से निकासी $1 बिलियन से अधिक हो गई। विशेषज्ञ सवाल उठा रहे हैं कि क्या ETF का प्रवाह वास्तव में बाजार के रुझानों का पूर्वानुमान करता है या कीमतों…
अभी पढ़ें: सीपीआई सेल-ऑफ के बाद अस्थिरता उछली, बिटकॉइन फिर $74K पर

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।
लेखक के बारे में
लेखकJamie RedmanNews Lead
जेमी रेडमैन Bitcoin.com News में न्यूज़ लीड हैं और मैसाचुसेट्स में आधारित एक वित्तीय प्रौद्योगिकी पत्रकार हैं।