लेजर ने शनिवार, 10 अक्टूबर, 2026 को पुष्टि की कि एक प्रभावित ग्राहक के हार्डवेयर वॉलेट में एक अनधिकृत इम्प्लांट था, जिससे दक्षिण पूर्व एशियाई पुनर्विक्रेता क्रिप्टोबिलिस के शामिल होने वाले सप्लाई चेन हमले के संदेहों को विश्वसनीयता मिली। यह खोज सैकड़ों पतों पर लगभग $93.4 मिलियन के क्रिप्टोकरेंसी नुकसान की रिपोर्टों के बाद हुई है।
लेजर ने प्रभावित यूजर के वॉलेट में छिपे हार्डवेयर इम्प्लांट की पुष्टि की
लेखक

शेयर
मुख्य बातें
- लेजर ने 10 अक्टूबर को एक अनधिकृत हार्डवेयर इम्प्लांट की पुष्टि की, जिससे भौतिक छेड़छाड़ के संदेहों को बल मिला।
- Yfarmx ने संदिग्ध नुकसान का अनुमान 93.4 मिलियन डॉलर लगाया है, लेकिन लेजर ने अभी तक इस आंकड़े की पुष्टि नहीं की है।
- क्रिप्टोबिलिस ने हार्डवेयर वॉलेट की बिक्री बंद कर दी है, क्योंकि लेजर इस घटना की जांच के लिए अधिकारियों के साथ काम कर रहा है।
क्रिप्टो वॉलेट जांच के दायरे में आने पर लेजर ने भौतिक छेड़छाड़ की पुष्टि की
शनिवार, 10 अक्टूबर को, लेजर ने पुष्टि की कि एक प्रभावित ग्राहक के डिवाइस में एक अनधिकृत हार्डवेयर इम्प्लांट था, यह खोज दक्षिण पूर्व एशियाई पुनर्विक्रेता क्रिप्टोबिलिस से जुड़ी हालिया वॉलेट-खाली करने वाली घटना के आसपास के संदेहों को काफी बल देती है। यह पुष्टि ऐसे अनुमानों के बाद हुई है कि नुकसान 93.4 मिलियन डॉलर तक पहुँच गया है, हालांकि लेजर ने उन आंकड़ों की स्वतंत्र रूप से पुष्टि नहीं की है।
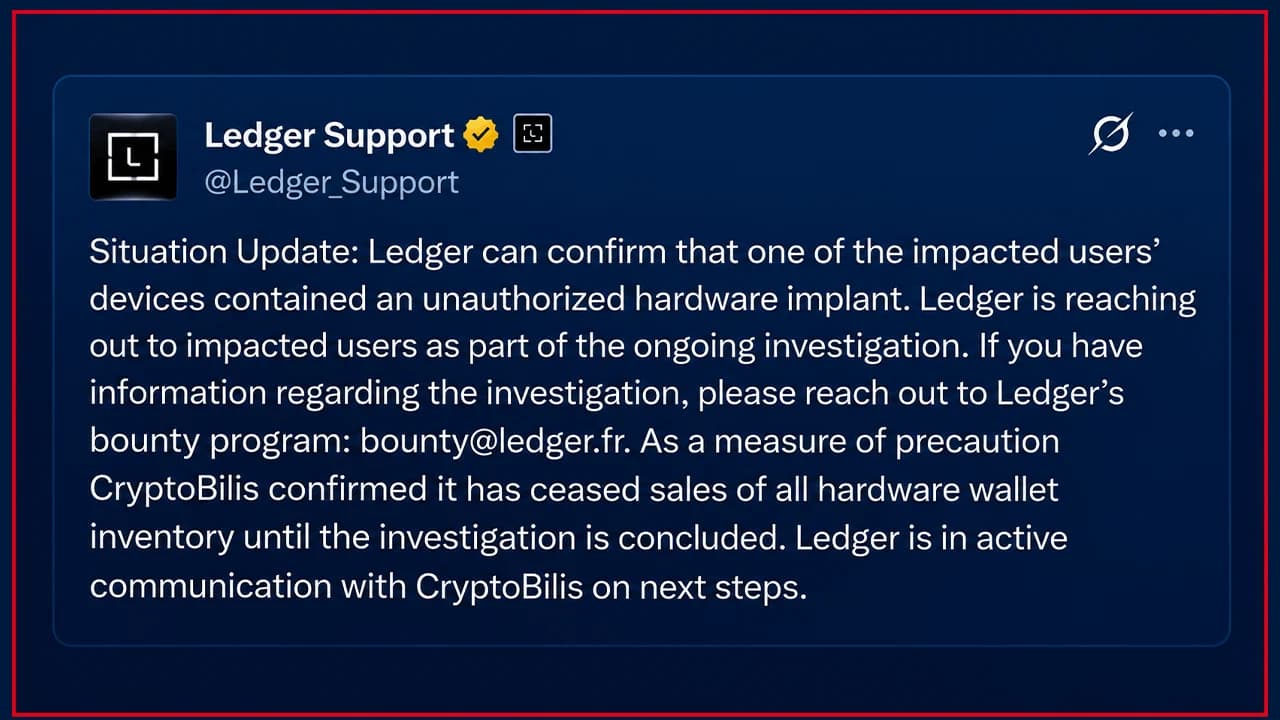
कंपनी यह भी दावा करती है कि उसका सुरक्षा बुनियादी ढांचा बरकरार है, जिससे जांचकर्ताओं के सामने एक अजीब समस्या खड़ी हो गई है: एक संभावित रूप से समझौता किया गया डिवाइस जो अभी भी असली लग सकता है। लेजर के शनिवार के बयान में प्रभावित ग्राहक के हार्डवेयर वॉलेट में भौतिक छेड़छाड़ की पहली कंपनी पुष्टि की गई। निर्माता ने घोषणा की कि "प्रभावित उपयोगकर्ताओं में से एक के डिवाइस में एक अनधिकृत हार्डवेयर इम्प्लांट था," जिससे जांचकर्ताओं को अब तक का सबसे मजबूत सबूत मिला कि दुर्भावनापूर्ण हार्डवेयर शामिल था।
एक्स पोस्ट में, कंपनी के सहायता खाते ने समझाया कि यह "चੱਲ रही जांच के हिस्से के रूप में प्रभावित उपयोगकर्ताओं से संपर्क कर रही है," साथ ही प्रासंगिक जानकारी रखने वाले किसी भी व्यक्ति को अपने बाउंटी प्रोग्राम से संपर्क करने के लिए प्रोत्साहित किया। CryptoBilis ने भी कार्रवाई की है, Ledger ने बताया कि इस पुनर्विक्रेता ने "जांच पूरी होने तक सभी हार्डवेयर वॉलेट इन्वेंट्री की बिक्री बंद कर दी है।"
यह पुष्टि शुक्रवार की उन रिपोर्टों के बाद हुई है, जिनमें दक्षिण पूर्व एशिया भर में वॉलेट खाली होने की बात कही गई थी, जहां जांचकर्ताओं ने बिटकॉइन, ईथर और स्टेबलकॉइन से जुड़े संदिग्ध लेनदेन का पता लगाया था। स्वतंत्र अनुमान काफी भिन्न रहे हैं, जिसमें Yfarmx ने 471 पतों पर संदिग्ध हानि $93.4 मिलियन आंकी है और Bitquery ने 311 अद्वितीय पतों पर लगभग $92.9 मिलियन का अनुमान लगाया है।
छिपी हुई हार्डवेयर वॉलेट सुरक्षा पर सवाल खड़े करती है
इस खोज से माउंट गोक्स के पूर्व सीईओ मार्क कार्पेलेस द्वारा प्रकाशित स्वतंत्र निष्कर्षों की विश्वसनीयता भी बढ़ती है, जिन्होंने एक संशोधित लेजर नैनो एक्स का दस्तावेजीकरण किया था जिसमें एक छिपा हुआ सर्किट बोर्ड, सेलुलर संचार उपकरण और कथित तौर पर रिकवरी वाक्यांशों को इंटरसेप्ट करने में सक्षम घटक शामिल थे।
कथित चाल विशेष रूप से चतुर थी। वॉलेट के सुरक्षित तत्व पर हमला करने के बजाय, उपकरण ने कथित तौर पर सेटअप के दौरान डिवाइस के डिस्प्ले पर जाने वाली जानकारी की निगरानी की, और सेलुलर कनेक्शन के माध्यम से भेजने से पहले संभावित रूप से रिकवरी वर्ड्स को कैप्चर किया।
यह तरीका एक अन्यथा प्रामाणिक डिवाइस को पारंपरिक सत्यापन जांचों को पार करने की अनुमति दे सकता है, जबकि गुप्त रूप से अपने मालिक के रिकवरी वाक्यांश को उजागर कर देता है। हालांकि, जांचकर्ताओं ने यह स्थापित नहीं किया है कि हर प्रभावित वॉलेट में समान उपकरण मौजूद थे।
हार्डवेयर वॉलेट निर्माता लेजर ने छेड़छाड़ किए गए हार्डवेयर और इसकी अंतर्निहित सुरक्षा प्रणालियों के बीच अंतर करने की कोशिश की, यह कहते हुए, "हमें कोई संकेत नहीं मिला है कि लेजर के सुरक्षा बुनियादी ढांचे, प्रणालियों या सेवाओं से समझौता किया गया है।"

लेजर की X पोस्ट पर काफी आलोचना हुई, और कुछ लोग इस स्थिति से निपटने के लेजर के तरीके से खुश नहीं थे। X पोस्ट में कई अकाउंट्स ने पूछा, "क्या आप पीड़ितों को रिफंड देंगे?" दूसरों ने कहा कि उनका मानना है कि लेजर अपनी आउटसोर्सिंग के लिए जिम्मेदार है। "क्या यह आपकी ज़िम्मेदारी नहीं है क्योंकि वे आपके आधिकारिक अधिकृत पुनर्विक्रेता थे? पीड़ितों को मुआवजा देने की ज़िम्मेदारी आपकी है," एक अन्य व्यक्ति ने लेजर के एक्स थ्रेड पर लिखा।
लेजर ने क्रिप्टोबिलिस ग्राहकों को नई चेतावनी जारी की
जांच के तेज होने के साथ, लेजर ने उन ग्राहकों को अपनी सलाह दोहराई जो रिसेलर के माध्यम से डिवाइस खरीद चुके थे। कंपनी ने प्रभावित खरीदारों को सलाह दी कि "यदि उन्होंने अभी तक सेटअप शुरू नहीं किया है तो उसे शुरू न करें।"

जिन ग्राहकों ने पहले ही अपने वॉलेट शुरू कर दिए हैं, उनके लिए लेजर ने सलाह दी कि वे "अपनी संपत्ति को एक नए लेजर साइनर (एक नए सीड के साथ) में स्थानांतरित करने पर विचार करें।" यह अंतर इसलिए मायने रखता है क्योंकि सेटअप के दौरान कैप्चर किया गया रिकवरी वाक्यांश, समझौता किए गए हार्डवेयर के डिस्कनेक्ट हो जाने के बहुत बाद भी संपत्ति को संभावित रूप से उजागर कर सकता है।
लेजर ने यह भी पुष्टि की कि वह "और भी बेहतर, उन्नत छेड़छाड़-रोधी समाधानों पर काम कर रहा है," जिससे यह पता चलता है कि मौजूदा जांचों को चकमा देने में सक्षम भौतिक संशोधन एक तत्काल सुरक्षा चिंता बन गए हैं।
कंपनी ने जांचकर्ताओं की सहायता के लिए सील 911 (SEAL 911) का धन्यवाद किया और कहा कि वह अधिकारियों के साथ सहयोग कर रही है। इस बीच, लेजर ने ग्राहकों को चेतावनी दी कि "लेजर कभी भी आपसे आपके 24-शब्दों वाले रिकवरी वाक्यांश (recovery phrase) को नहीं पूछेगा।"
इन सभी घटनाक्रमों के बीच, सबसे बड़े सवाल अनुत्तरित बने हुए हैं। एक समझौता किया गया डिवाइस अब पुष्ट हो गया है, लेकिन अतिरिक्त इम्प्लांट की संख्या, रिपोर्ट किए गए नुकसान से उनका संबंध, और जिम्मेदार लोगों की पहचान अनसुलझी बनी हुई है। जाहिर है, रहस्य रखने के लिए बनाया गया एक डिवाइस खुद ही दूसरों की बातें सुन रहा था, और जांचकर्ता अभी भी यह निर्धारित कर रहे हैं कि और कितने लोग इसे सुन रहे होंगे।

लेजर के संदिग्ध नुकसान 93.4 मिलियन डॉलर तक पहुँच गए हैं, क्योंकि जांचकर्ता हार्डवेयर वॉलेट्स से जुड़े एक संभावित सप्लाई चेन हमले की जांच कर रहे हैं।
अभी पढ़ें: 93.4 मिलियन डॉलर तक नुकसान, लेजर वॉलेट रहस्य और गहराया

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।