



शुक्रवार को, क्रिप्टो समुदाय खुद को एक और सुरक्षा विवाद का सामना करते हुए पाता है, इस बार हार्डवेयर वॉलेट निर्माता लेजर से जुड़ा हुआ। हालांकि प्रारंभिक रिपोर्टों में कथित चोरी को 86 मिलियन डॉलर बताया गया था, संदेहित नुकसान 93.4 मिलियन डॉलर तक पहुंच सकते हैं, और लेजर द्वारा अभी तक कोई आधिकारिक बयान न दिए जाने के कारण, अब तक का सबसे विश्वसनीय स्पष्टीकरण सप्लाई चेन हमला ही सामने आया है।
93.4 मिलियन डॉलर तक नुकसान, लेजर वॉलेट रहस्य और गहराया
लेखक

शेयर

मुख्य बातें
- yfarmx के अनुसार, लेजर को 471 पतों पर संभावित रूप से 93.4 मिलियन डॉलर का नुकसान हुआ है।
- चेनएनालिसिस लगभग 100 मिलियन डॉलर के नुकसान की रिपोर्टों से जुड़ी एक जटिल लॉन्ड्रिंग ऑपरेशन को ट्रैक कर रहा है।
- 9 अक्टूबर को लेजर द्वारा अभी भी जांच किए जाने के साथ, एक संभावित सप्लाई चेन हमले के बारे में सवाल बने हुए हैं।
ऑनचेन जांच में 93.4 मिलियन डॉलर के संदिग्ध नुकसान का संकेत मिला
Yfarmx के रिपोर्टर जॉन कामल द्वारा किए गए एक व्यापक गहन अध्ययन और ऑनचेन विश्लेषण के अनुसार, लेजर से संबंधित संदिग्ध हानि 471 अलग-अलग पतों पर 93.4 मिलियन डॉलर तक पहुंच सकती है। हालांकि, लेजर ने अभी तक इन निष्कर्षों का सत्यापन नहीं किया है या लगभग 100 मिलियन डॉलर के कथित नुकसान की पुष्टि नहीं की है।
Bitcoin.com न्यूज़ ने पहले रिपोर्ट किया था कि लेजर "दक्षिण पूर्व एशिया के उन उपयोगकर्ताओं से हुए नुकसान की रिपोर्टों की जांच कर रहा था जिन्होंने क्रिप्टोबिलिस नामक एक पुनर्विक्रेता से उत्पाद खरीदे थे।" तब से, कंपनी ने कोई और निष्कर्ष पेश नहीं किया है, जिससे स्वतंत्र जांचकर्ताओं और ऑनचेन जासूसों को यह जोड़ने के लिए छोड़ दिया गया है कि क्या हुआ होगा।
ब्लॉकचेन इंटेलिजेंस फर्म चेनलिसिस ने एक्स पर इस स्थिति को स्वीकार किया, यह कहते हुए कि यह "लेजर उत्पादों के धारकों से चुराए गए धन की रिपोर्टों की जांच कर रही है।" फर्म ने आगे खुलासा किया कि उसके विश्लेषकों ने एक "परिष्कृत क्रॉस-चेन लॉन्ड्रिंग ऑपरेशन" की पहचान की थी।
बिटक्वेरी ने भी इस मामले की जांच की और उसके आँकड़े कमल के विश्लेषण के बहुत करीब थे। ब्लॉकचेन डेटा इंफ्रास्ट्रक्चर और इंटेलिजेंस कंपनी की रिपोर्ट के अनुसार, यह राशि 311 अद्वितीय पतों पर लगभग $92.9 मिलियन है। बिटक्वेरी के विश्लेषण में बताया गया है, "एक ही चोर के पास सभी कुंजियाँ थीं।"
छिपे हुए हार्डवेयर की खोज से सप्लाई चेन हमले के संदेह बढ़े
इसके साथ ही, माउंट गोक्स के पूर्व सीईओ मार्क कार्पेलेस ने लेजर डिवाइसों में छिपे हुए निगरानी हार्डवेयर का दस्तावेजीकरण किया है, जो सेटअप के दौरान रिकवरी वाक्यांशों को कैप्चर करने में सक्षम है। कार्पेलेस की खोज से यह पता चलता है कि तृतीय-पक्ष विक्रेताओं से खरीदे गए वॉलेट्स, उपयोगकर्ताओं द्वारा डिवाइसों को अनबॉक्स करने और उनमें अपने क्रिप्टो संपत्ति स्थानांतरित करने से पहले ही समझौता किए गए हो सकते हैं।
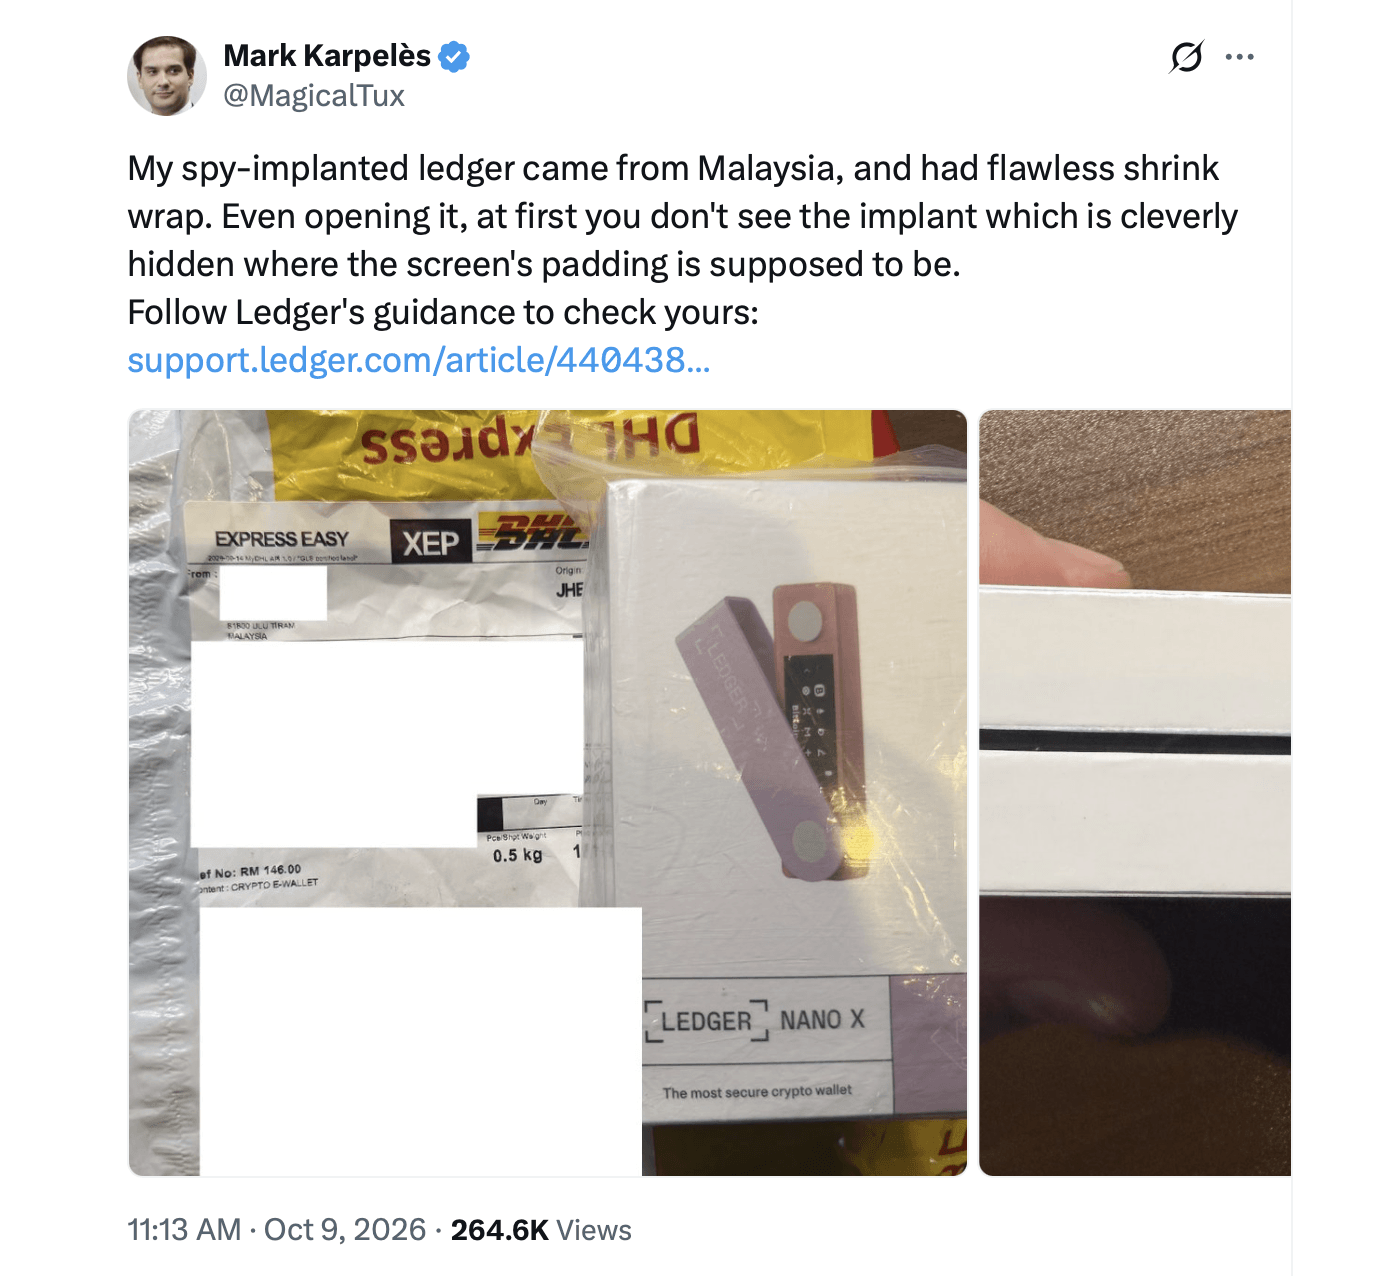
हालांकि, इस सिद्धांत के लोकप्रिय होने के बावजूद, न तो लेजर और न ही स्वतंत्र जांचकर्ताओं ने इन संदिग्ध इम्प्लांट्स और शुक्रवार को हुई रिपोर्ट की गई हानियों के बीच कोई निश्चित संबंध स्थापित किया है।
वॉलेट खाली होना और क्रॉस-चेन ट्रांसफर रहस्य को और गहरा करते हैं
Yfarmx में कमल की रिपोर्ट से पता चलता है कि दर्ज किए गए ट्रांसफर पीड़ितों के अपने साइनिंग क्रेडेंशियल का उपयोग करके अधिकृत किए गए प्रतीत होते हैं, जबकि बिटकॉइन पर, कुछ पतों को पूरी तरह से खाली कर दिया गया, और मूल वॉलेट में कोई भी बदले हुए UTXO वापस नहीं आए।
थॉरचेन और टॉरनेडो कैश जैसे एप्लिकेशन के साथ कई ब्लॉकचेन नेटवर्क का उपयोग किया गया था। वर्तमान में, आम राय यह है कि यह संभवतः एक सप्लाई चेन हमला था जो लेजर मशीनों के एक उपसमूह तक पहुंचने में कामयाब रहा। ऐसा नहीं लगता कि यह कोल्डकार्ड फर्मवेयर बग जैसा कुछ है, और कोई भी बात किसी रिमोट ज़ीरो-डे की ओर इशारा नहीं करती है।
जैसा कि बताया गया है, लेजर ने नुकसान के कुल आंकड़ों की पुष्टि नहीं की है। न ही कंपनी ने सोशल मीडिया पर चल रहे किसी भी सिद्धांत का समर्थन किया है। यह घटनाक्रम ट्रेजर और सेफपाल से जुड़े हालिया डेटा उल्लंघनों के ठीक बाद आया है, जिसमें दसियों हज़ार ग्राहकों की ऑर्डर जानकारी उजागर हुई थी। कमल के स्थिति के विश्लेषण में आगे यह भी कहा गया है कि क्रिप्टोबिलिस ने "ट्रेजर, सेफपाल, टैजेम, [and] Onekey" हार्डवेयर वॉलेट, अन्य के अलावा।
फिलहाल, क्रिप्टो समुदाय लेजर से एक औपचारिक पोस्टमॉर्टम का इंतजार कर रहा है, इस उम्मीद में कि कंपनी इस उलझन भरे प्रकरण के पीछे की परिस्थितियों पर प्रकाश डाल सके और कुछ बहुत जरूरी जवाब दे सके।

सेफपाल को एक डेटा उल्लंघन का सामना करना पड़ा, जिससे 39,798 उपयोगकर्ताओं की जानकारी उजागर हुई। वॉलेट उपयोगकर्ताओं के लिए सुरक्षा संबंधी मुद्दों और उनके प्रभावों के बारे में जानें।
अभी पढ़ें: ऑर्डर प्लगइन की खराबी के बाद 39,798 सेफपाल ग्राहकों के डेटा का उल्लंघन

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।















