



हैकरों ने एक जापानी क्लाउड ट्रेडिंग सेवा में घुसपैठ की, जिससे लगभग 26,739 सर्वर संभावित रूप से समझौते के जोखिम में पड़ गए और कथित तौर पर ब्रोकरेज खातों को हाईजैक कर अनधिकृत ट्रेड किए। हमलावरों ने फिर पैसे की मांग की, और कंपनी के भुगतान से इनकार करने पर और अधिक वित्तीय नुकसान की धमकी दी।
हैकरों ने जीएमओ ट्रेडिंग क्लाउड में सेंध लगाई, 26,739 सर्वर जोखिम में
लेखक

शेयर
मुख्य निष्कर्ष
- जीएमओ इंटरनेट ने एक क्लाउड सुरक्षा उल्लंघन की पहचान की है, जिससे संभावित रूप से 26,739 ट्रेडिंग सर्वर प्रभावित हो सकते हैं।
- हैकरों ने 70 से अधिक ब्रोकरेज में जीएमओ ग्राहकों के खातों को उनकी मांगें पूरी न होने पर खतरे में डालने की धमकी दी।
- जीएमओ इंटरनेट ने इस जबरन वसूली की मांग को खारिज कर दिया और सत्यापित अनधिकृत ट्रेडिंग नुकसान के लिए मुआवजा की पेशकश की।
हमलावरों ने हमेशा चालू रहने वाले ट्रेडिंग सर्वरों को निशाना बनाया
GMO इंटरनेट को 19 अक्टूबर, 2026 को एक ग्राहक की पूछताछ के बाद इस घुसपैठ का पता चला। 20 अक्टूबर तक, जांचकर्ताओं ने Onamae.com डेस्कटॉप क्लाउड द्वारा संचालित ग्राहक सर्वर वातावरण के अंदर दुर्भावनापूर्ण सॉफ्टवेयर की पुष्टि कर ली थी, यह एक ऐसी सेवा है जिसे स्वचालित विदेशी मुद्रा (FX) ट्रेडिंग प्रोग्रामों को चौबीसों घंटे चालू रखने के लिए डिज़ाइन किया गया है।
यह प्लेटफ़ॉर्म मेटाट्रेडर 4 और मेटाट्रेडर 5 जैसे ट्रेडिंग सॉफ़्टवेयर का समर्थन करता है, जिससे ग्राहक अपने व्यक्तिगत कंप्यूटर को चालू रखे बिना रणनीतियों को निष्पादित कर सकते हैं। दुर्भाग्य से, उस सुविधा ने मूल्यवान ब्रोकरेज क्रेडेंशियल्स को भी एक ऐसे वातावरण में रख दिया था जिसमें हमलावरों ने घुसपैठ कर ली थी।
जीएमओ ने 21 अक्टूबर को जापान के समय के अनुसार सुबह 4 बजे सर्वर बंद करना शुरू किया, और अंततः पूरी सेवा को ऑफ़लाइन कर दिया। बाद में कंपनी ने अपनी ही प्रणालियों में एक सुरक्षा खामी की पहचान की, जिसने अनधिकृत पहुँच और ग्राहक जानकारी को हटाने की अनुमति दी थी।
70 से अधिक ब्रोकरेज फर्मों के खातों को हैकरों का खतरा
कथित तौर पर हमलावरों ने ट्रेडिंग क्रेडेंशियल प्राप्त किए और अनधिकृत लेनदेन करने के लिए समझौता किए गए खातों का इस्तेमाल किया। रिपोर्टों में बताया गया है कि ग्राहकों ने कुछ ही मिनटों में बड़ी रकम खो दी, जिसमें लगभग 84 सेकंड में बार-बार ट्रेड करने से एक खाते के लगभग 2.4 मिलियन येन गायब हो गए।
जबरन वसूली की मांग ने एक विशेष रूप से आक्रामक मोड़ ले लिया। हमलावरों ने जीएमओ द्वारा भुगतान न करने पर 70 से अधिक घरेलू और अंतरराष्ट्रीय प्रतिभूति और एफएक्स ब्रोकरेज में ग्राहकों के खातों को प्रभावित करने वाली और अधिक अनधिकृत गतिविधि की धमकी दी। उन्होंने चोरी की गई जानकारी को उजागर करने और अतिरिक्त रैनसमवेयर हमले शुरू करने की भी धमकी दी।
जीएमओ ने यह तर्क देते हुए इनकार कर दिया कि भुगतान से यह कोई गारंटी नहीं मिलती कि चोरी हुई जानकारी गायब हो जाएगी या आगे के हमले रुकेंगे। कंपनी ने पुलिस से सलाह ली और बाहरी साइबर सुरक्षा विशेषज्ञों को शामिल किया। महत्वपूर्ण रूप से, 26,739 का आंकड़ा संभावित रूप से उजागर हुए सर्वरों को दर्शाता है, न कि पुष्ट हुए संक्रमणों को। कुल वित्तीय नुकसान अभी भी अनिर्धारित है।
जीएमओ का क्रिप्टोकरेंसी इतिहास
जीएमओ इंटरनेट ग्रुप की क्रिप्टोकरेंसी उद्योग में गहरी जड़ें हैं, क्योंकि यह 2017 में बिटकॉइन के विस्फोटक विकास के दौरान इस क्षेत्र में प्रवेश कर गया था। इस जापानी समूह ने उस वर्ष मई में जीएमओ कॉइन लॉन्च किया, बाद में नियामक पंजीकरण हासिल किया और एथेरियम, बिटकॉइन कैश, लाइटकॉइन और एक्सआरपी ट्रेडिंग में विस्तार किया। उस सितंबर में, जीएमओ ने उत्तरी यूरोप में नवीकरणीय ऊर्जा-संचालित सुविधाओं, स्वामित्व वाली 7-नैनोमीटर माइनिंग चिप्स और क्लाउड माइनिंग सेवाओं को शामिल करने वाली महत्वाकांक्षी बिटकॉइन माइनिंग योजनाओं का अनावरण किया। जीएमओ ने 2017 में कर्मचारियों को बीटीसी में भुगतान भी किया।
यह उद्यम अंततः महंगा साबित हुआ, क्योंकि गिरती क्रिप्टोकरेंसी कीमतों ने माइनिंग की लाभप्रदता को प्रभावित किया और कंपनी ने 2018 में पुनर्गठन-संबंधी लगभग 35.5 बिलियन येन का नुकसान दर्ज किया। उस setback के बावजूद, GMO ने GMO Coin के माध्यम से अपने डिजिटल एसेट व्यवसाय का निर्माण जारी रखा, जिसमें लेंडिंग, स्टेकिंग, मार्जिन ट्रेडिंग और टोकन पेशकशें शामिल थीं। समूह ने स्टेबलकॉइन, ब्लॉकचेन उद्यमों और उभरते हुए क्रिप्टोकरेंसी व्यवसायों में निवेश का भी पता लगाया, जिससे जापान की डिजिटल संपत्ति अर्थव्यवस्था में एक महत्वपूर्ण उपस्थिति स्थापित हुई।
जापानी दिग्गज ने हमले पर प्रतिक्रिया दी
ताज़ा साइबर हमले के संबंध में, जीएमओ ने 24 अक्टूबर को घोषणा की कि प्रत्येक मौजूदा डेस्कटॉप क्लाउड ग्राहक को 5,000 येन का निश्चित भुगतान मिलेगा, चाहे उन्हें वित्तीय नुकसान हुआ हो या नहीं। कंपनी ने अनधिकृत ट्रेडिंग से हुए सत्यापित नुकसान और संबंधित शुल्क की भरपाई करने का भी वादा किया, साथ ही प्रभावित ग्राहकों को एक वैकल्पिक डेस्कटॉप प्लेटफॉर्म तक छह महीने की मुफ्त पहुंच की पेशकश की।
GMO ने हमलावरों की फिरौती की मांगों को खारिज कर दिया, बाहरी साइबर सुरक्षा विशेषज्ञों को शामिल किया और जापानी पुलिस को सबूत सौंपे। समूह के संस्थापक मसातोशी कुमागाई ने जापान के सक्रिय साइबर रक्षा ढांचे के तहत सरकारी हस्तक्षेप का भी अनुरोध किया, और खतरे को बेअसर करने में सहायता मांगी। जांचकर्ता घुसपैठ की पूरी सीमा, प्रभावित खातों की संख्या और ग्राहकों को हुए वित्तीय नुकसान का निर्धारण करने के लिए काम कर रहे हैं, इसलिए समझौता किया गया बुनियादी ढांचा ऑफ़लाइन बना हुआ है।
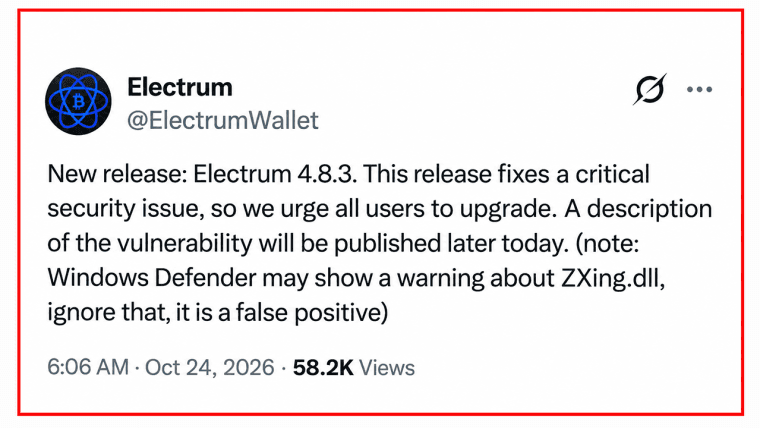
Electrum 4.8.3 ने एक बिटकॉइन वॉलेट की खामी को ठीक किया है, जो दुर्भावनापूर्ण सर्वरों को शुल्क वृद्धि को हाईजैक करने और उपयोगकर्ताओं को चोरी पर हस्ताक्षर करने के लिए धोखा देने की अनुमति देती थी।
अभी पढ़ें: इलेक्ट्रम वॉलेट हमले ने शुल्क वृद्धि के पीछे बिटकॉइन चोरी को छिपाया

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।














