Web3Auth में एक सुरक्षा कमजोरी के कारण निजी कुंजियाँ उजागर हो गईं, जिससे Cosmos वॉलेट प्रदाता Keplr को Google और Apple लॉगिन निलंबित करने के लिए मजबूर होना पड़ा, जिससे व्यापक अनधिकृत लेनदेन हो गए। ब्लॉकचेन जांचकर्ताओं ने $6 मिलियन से अधिक के ट्रांसफर का पता लगाया, हालांकि रिकवरी ऑपरेशंस वास्तविक चोरी की कुल राशि को जटिल बना रहे हैं।
केप्लर वॉलेट ब्रीच से कॉस्मोस पर 6 मिलियन डॉलर के ट्रांसफर हुए
लेखक

शेयर
मुख्य निष्कर्ष
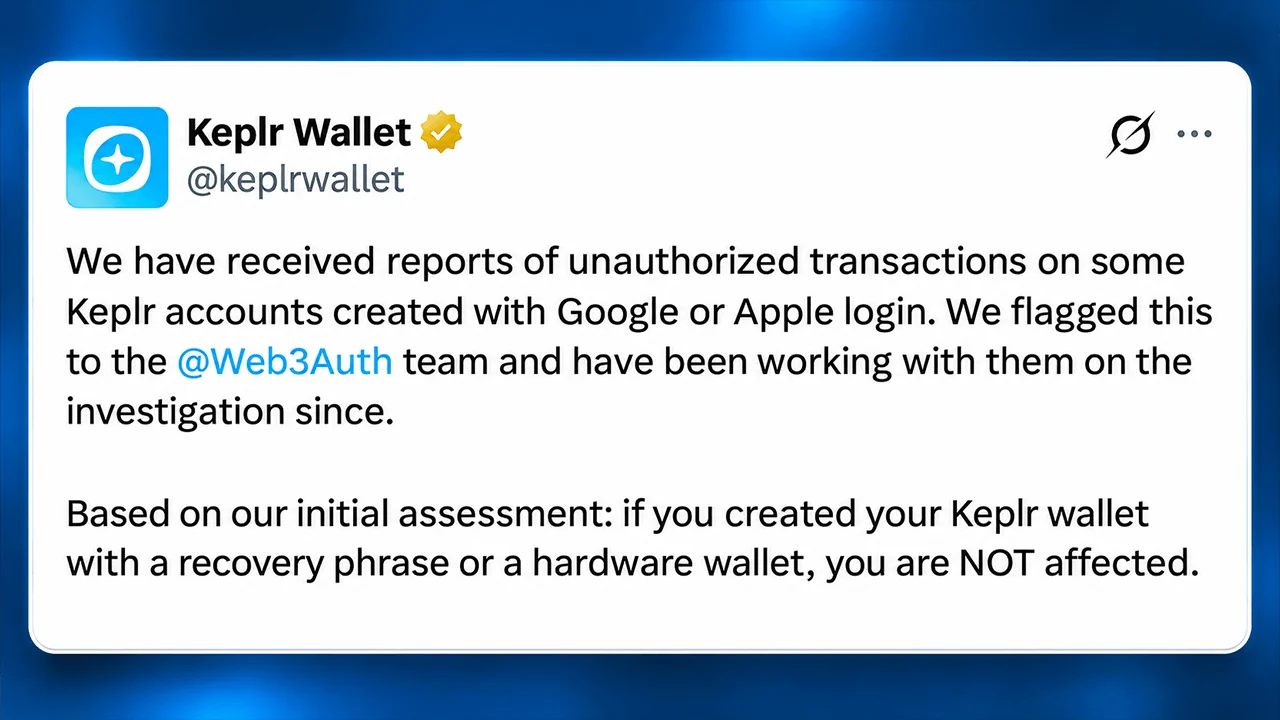
- तीसरे पक्ष के प्रमाणीकरण प्रदाता Web3Auth से जुड़ी एक सुरक्षा घटना के बाद, केप्लर ने 7 नवंबर को गूगल और एप्पल लॉगिन को निलंबित कर दिया।
- बिटक्वेरी ने कई कॉस्मॉस नेटवर्क पर लगभग $6.01 मिलियन के वॉलेट ट्रांसफर की पहचान की, लेकिन कुछ लेनदेन में सुरक्षात्मक रिकवरी प्रयास शामिल थे।
- रिकवरी-phrase और हार्डवेयर-वॉलेट खाते अप्रभावित बने हुए हैं, जबकि Web3Auth और Keplr कमजोर सोशल-लॉगिन वॉलेट को सुरक्षित करने के लिए काम कर रहे हैं।
Web3Auth की भेद्यता ने Keplr सोशल लॉगिन खातों को असुरक्षित कर दिया
समस्या शुक्रवार, 6 नवंबर को शुरू हुई, जब Web3Auth ने एक सुरक्षा समस्या का खुलासा किया जो तृतीय-पक्ष सेवाओं द्वारा उपयोग किए जाने वाले बुनियादी ढांचे को प्रभावित कर रही थी। शनिवार की सुबह तक, Keplr गूगल और एप्पल प्रमाणीकरण के माध्यम से बनाए गए खातों में अनधिकृत लेनदेन की सूचना दे रहा था, जिससे वॉलेट प्रदाता को दोनों लॉगिन विधियों को अक्षम करने के लिए प्रेरित होना पड़ा।
बाद में केप्लर के पीछे की कंपनी, चेनएप्सिस के सह-संस्थापक जोश ली ने स्पष्ट किया कि यह भेद्यता केप्लर के अपने सॉफ्टवेयर के बजाय Web3Auth से उत्पन्न हुई थी। शुरुआती अनुमानों से पता चला कि लगभग 20% सोशल-लॉगिन खाते प्रभावित हुए थे, हालांकि कथित तौर पर केवल एक छोटे हिस्से का ही दुरुपयोग किया गया था।
यह अंतर इसलिए मायने रखता है क्योंकि Keplr की सोशल-लॉगिन सुविधा पारंपरिक उपयोगकर्ता-नियंत्रित रिकवरी वाक्यांशों के बजाय तीसरे पक्ष के कुंजी बुनियादी ढांचे पर निर्भर करती है। यह सुविधा क्रिप्टोकरेंसी को अपनाना आसान बनाती है, लेकिन पारंपरिक हार्डवेयर-वॉलेट और सीड-फ्रेज व्यवस्थाओं में अनुपस्थित निर्भरताएँ पैदा करती है।
ब्लॉकचेन एनालिटिक्स कंपनी बिटक्वेरी ने 6-7 नवंबर के बीच हुए लेनदेन की जांच की, जिसमें कॉसमॉस हब, ऑसमॉसिस, सेलेस्टिया, अकाशा, नोबल, डीवाईडीएक्स, बेबीलोन और इंजेक्टिव में बड़े पैमाने पर वॉलेट-खाली करने वाली गतिविधि की पहचान की गई।
उसकी जांच में अनुमान लगाया गया कि 7 नवंबर को दर्ज की गई मूल्यों के आधार पर, कलेक्टर पतों को कम से कम $6.01 मिलियन मूल्य की संपत्ति प्राप्त हुई। कॉसमॉस हब का हिस्सा लगभग $3.50 मिलियन था, इसके बाद ओसमॉसिस का $1.04 मिलियन और इंजेक्टिव का $615,000 था।
$6 मिलियन केप्लर चोरी का अनुमान क्यों जटिल है
बिटक्वेरी के विश्लेषण में इस गतिविधि में शामिल लगभग 44,700 अलग-अलग निजी कुंजियों की गिनती की गई, जिसमें केप्लर की शुरुआती चेतावनी के बाद सात जुड़े नेटवर्क पर 86% प्रभावित वॉलेट्स में ट्रांसफर हुए। औसत वॉलेट हानि केवल $1.34 थी, हालांकि सबसे बड़ी व्यक्तिगत ट्रांसफर लगभग $325,000 के करीब थी।
जांचकर्ताओं ने लगभग 1.96 मिलियन स्टेक्ड एटम (ATOM) को भी बिना पारंपरिक 21-दिवसीय अनबांडिंग अवधि के स्थानांतरित होते हुए दर्ज किया। इन लेनदेन में तरल स्टेकिंग तंत्र का उपयोग किया गया, जिससे पोजीशन को हस्तांतरणीय शेयर टोकन में बदल दिया गया और साथ ही लगभग $251,000 के स्टेकिंग पुरस्कारों को पुनर्निर्देशित किया गया।
फिर भी, बाद के खुलासों ने एक महत्वपूर्ण जटिलता पेश की। Keplr और Web3Auth ने पुष्टि की कि व्हाइट-हैट रिकवरी ऑपरेशन कमजोर संपत्तियों को सुरक्षात्मक हिरासत में स्थानांतरित करने के लिए उजागर एक्सेस पथ का उपयोग कर रहे थे।
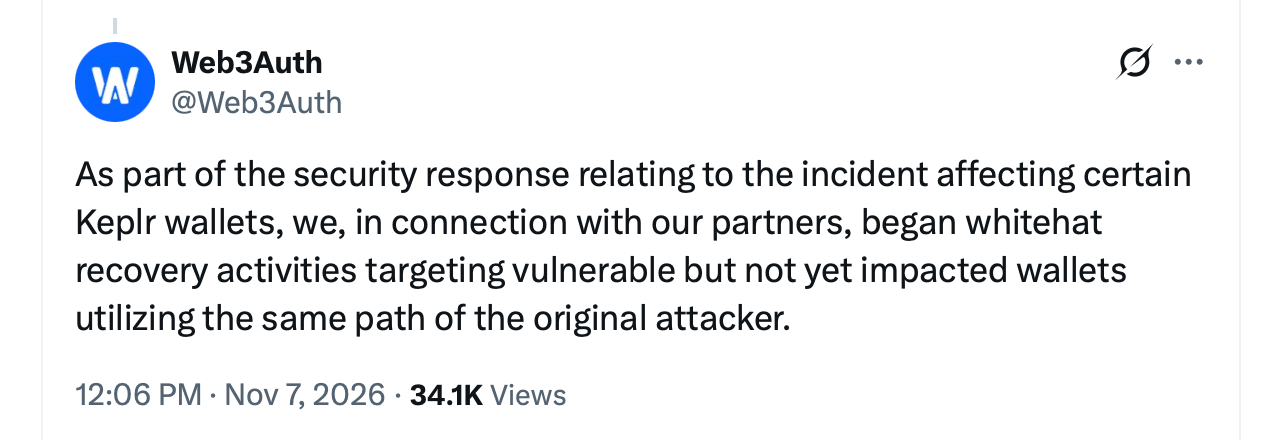
रविवार, 8 नवंबर को, Keplr ने उन रिकवरी पतों की पहचान की जो Bitquery द्वारा जांचे गए कई कलेक्टर वॉलेट्स से मेल खाते थे। परिणामस्वरूप, $6.01 मिलियन देखे गए हस्तांतरणों का प्रतिनिधित्व करता है, न कि अपूरणीय चोरी की सत्यापित लेखांकन का।
| ब्लॉकचेन नेटवर्क | सत्यापित पुनर्प्राप्ति पता |
|---|---|
| कोस्मॉस हब | cosmos1atuap9kfnt6y8ykvn3437e7j3z8qffh3qtnmwu |
| ओसमिसिस | osmo1atuap9kfnt6y8ykvn3437e7j3z8qffh3gsqtcw |
| सेलेस्टिया | celestia1atuap9kfnt6y8ykvn3437e7j3z8qffh33pzt53 |
| आकाश | akash1atuap9kfnt6y8ykvn3437e7j3z8qffh3ds7uhx |
| नोबल | noble1atuap9kfnt6y8ykvn3437e7j3z8qffh3ggxnkj |
| एन्जेक्टिव | inj1lqmdmuczn5rxn5jkc34wwrqdeh70etpf5wvt7g |
| dYdX | dydx1atuap9kfnt6y8ykvn3437e7j3z8qffh3fjalwt |
| बाबेल | bbn1atuap9kfnt6y8ykvn3437e7j3z8qffh3h4z239 |
| एक्सेलार | axelar1atuap9kfnt6y8ykvn3437e7j3z8qffh3y99n9a |
| सागा | saga1atuap9kfnt6y8ykvn3437e7j3z8qffh37c2ff6 |
| एगोरिक | agoric1atuap9kfnt6y8ykvn3437e7j3z8qffh3jk3y72 |
| ईवीएम | 0x413e4F4De7E5FF010913488F781E679e76f706dA |
केप्लर और वेब3ऑथ ने रिकवरी प्रयास शुरू किए
Web3Auth का कहना है कि उसके सुरक्षात्मक संचालन के माध्यम से स्थानांतरित किए गए धन सुरक्षित रहते हैं। वहीं, Keplr ने चेतावनी दी कि कुछ प्रभावित उपयोगकर्ताओं को अप्रत्याशित रूप से शून्य शेष राशि का सामना करना पड़ सकता है क्योंकि उनकी संपत्ति को सुरक्षित रखने के लिए स्थानांतरित कर दिया गया था।
कंपनियों ने भेद्यता के सटीक तकनीकी कारण का खुलासा नहीं किया है, हानि की कोई निश्चित राशि स्थापित नहीं की है या कोई व्यापक प्रतिपूर्ति कार्यक्रम की घोषणा नहीं की है।
जिन उपयोगकर्ताओं ने ग्लोबल टेक्नोलॉजी कंपनियों गूगल या एप्पल के माध्यम से खाते बनाए हैं, उन्हें अतिरिक्त संपत्ति जमा करने से बचना चाहिए, शेष तरल होल्डिंग्स को नए सुरक्षित वॉलेट में स्थानांतरित करना चाहिए और अनचाही रिकवरी पेशकशों को अनदेखा करना चाहिए। स्टेक्ड संपत्ति के लिए अतिरिक्त प्रसंस्करण की आवश्यकता हो सकती है।
फिलहाल, यह घटना क्रिप्टोकरेंसी वॉलेट डिज़ाइन में एक असहज विरोधाभास को उजागर करती है। प्राइवेट-की प्रबंधन को सरल बनाना ब्लॉकचेन अनुप्रयोगों को अधिक सुलभ बना सकता है, लेकिन प्रमाणीकरण को आउटसोर्स करने से विफलता का एक और संभावित बिंदु पैदा होता है। जब तक सुरक्षात्मक हस्तांतरणों को दुर्भावनापूर्ण निकासी के साथ सुलझा नहीं लिया जाता, तब तक उद्योग का नवीनतम करोड़ों डॉलर का सुरक्षा खतरा एक तकनीकी आपातकाल जितना ही लेखांकन रहस्य बना रहेगा।

Gnosis Pay डेटा उल्लंघन ने ग्राहक की जानकारी उजागर कर दी है, जिसमें घर के पते, कार्ड नंबर और जुड़े क्रिप्टो वॉलेट शामिल हैं, जिससे चिंताएँ बढ़ गई हैं।
अभी पढ़ें: नोसिस पे डेटा उल्लंघन ने संवेदनशील ग्राहक रिकॉर्ड उजागर किए

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।
लेखक के बारे में
लेखकJamie RedmanNews Lead
जेमी रेडमैन Bitcoin.com News में न्यूज़ लीड हैं और मैसाचुसेट्स में आधारित एक वित्तीय प्रौद्योगिकी पत्रकार हैं।