



एक दुर्भावनापूर्ण बिटकॉइन वॉलेट सर्वर चुपचाप एक वैध भुगतान को चोर के लेनदेन से बदल सकता है, फिर इसके मालिक से चोरी को मंजूरी देने का इंतजार करता है। Electrum का नवीनतम सुरक्षा पैच उस खामी को बंद कर देता है, जब हमलावरों ने इस कमजोरी का फायदा उठाकर फंड चुरा लिए थे।
इलेक्ट्रम वॉलेट हमले ने शुल्क वृद्धि के पीछे बिटकॉइन चोरी को छिपाया
लेखक

शेयर
मुख्य बातें
- इलेक्ट्रम 4.8.3 एक उच्च-गंभीरता वाली खामी को ठीक करता है जो दुर्भावनापूर्ण सर्वरों को बिटकॉइन लेनदेन को प्रतिस्थापित करने की अनुमति देती थी।
- इलेक्ट्रम ने एक ऐसे उपयोगकर्ता की रिपोर्टों की पुष्टि की है, जिसने लेनदेन शुल्क बढ़ाने के बाद अपने फंड खो दिए थे।
- Electrum उपयोगकर्ताओं को तुरंत अपग्रेड करना चाहिए और लेनदेन पर हस्ताक्षर करने से पहले गंतव्य पतों को सत्यापित करना चाहिए।
दुर्भावनापूर्ण सर्वर बिटकॉइन शुल्क वृद्धि को चोरी में बदलते हैं
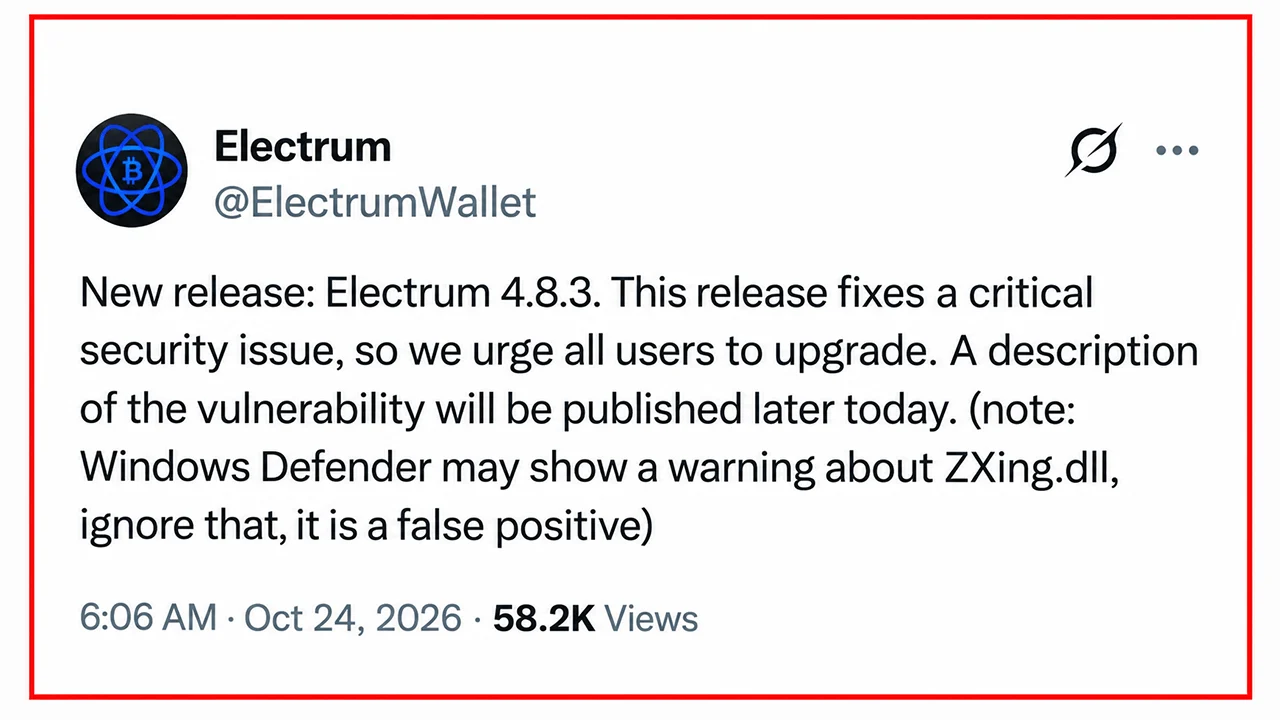
इलेक्ट्रम ने शनिवार को संस्करण 4.8.3 जारी किया, और उपयोगकर्ताओं को तुरंत अपग्रेड करने की चेतावनी दी, क्योंकि डेवलपर्स ने पाया कि दुर्भावनापूर्ण सर्वर एक उच्च-गंभीरता वाली भेद्यता का फायदा उठा रहे थे जो हर पिछले संस्करण को प्रभावित कर रही थी। GitHub सलाह GHSA-6jp4-8v48-cc5v में प्रलेखित इस खामी ने इस बात का फायदा उठाया कि यह हल्का बिटकॉइन वॉलेट अप्रमाणित लेनदेन को कैसे संभालता है।
इलेक्ट्रम लेनदेन के इतिहास, शुल्क के अनुमान और भुगतानों को प्रसारित करने के लिए बाहरी सर्वरों पर निर्भर करता है। जबकि यह स्वतंत्र रूप से पुष्ट लेनदेन की जांच करता है, पुराने संस्करण बिना उनके हस्ताक्षरों को सत्यापित किए कुछ अपुष्ट लेनदेन स्वीकार कर लेते थे। हमलावरों ने उस अंतर को एक जाल में बदल दिया।
एक समझौता किया हुआ सर्वर एक वैध भुगतान को बीच में रोक सकता था, उसके प्रसारण को रोक सकता था और एक धोखाधड़ी वाले लेनदेन को बदल सकता था जो धनराशि को हमलावर के नियंत्रण वाले बिटकॉइन पते पर भेजता था। इस प्रतिस्थापन में अमान्य हस्ताक्षर थे, फिर भी इलेक्ट्रम ने इसे एक साधारण लंबित भुगतान के रूप में दिखाया।
चार मेल खाने वाले अक्षर हमले को छिपाने में मदद करते हैं
यह तरकीब तब खतरनाक हो गई जब उपयोगकर्ताओं ने रिप्लेस-बाय-फी (RBF) के माध्यम से लेनदेन शुल्क बढ़ाने का प्रयास किया। अपनी मूल भुगतान पर शुल्क बढ़ाने के बजाय, पीड़ित अनजाने में प्रतिस्थापित लेनदेन पर हस्ताक्षर कर सकते थे, जिससे हमलावर को अपने बिटकॉइन हस्तांतरित करने का अधिकार मिल जाता था।
धोखाधड़ी और आगे बढ़ गई। हमलावरों ने ऐसे प्राप्तकर्ता पते बनाए जिनके अंतिम चार अक्षर इच्छित गंतव्य से मेल खाते थे, जिससे पते की त्वरित तुलना में इस बदलाव के उजागर होने की संभावना कम हो जाती थी। एक धोखाधड़ी वाले लेनदेन में तो शून्य शुल्क भी था, जो स्पष्ट रूप से अपने पीड़ित को उस शुल्क समायोजन को शुरू करने के लिए प्रोत्साहित कर रहा था जिसकी चोरी को पूरा करने के लिए आवश्यकता थी।
डेवलपर्स को दो निजी रिपोर्टें मिलीं। 11 अक्टूबर को, उपयोगकर्ता dannydeezy ने लेनदेन प्रतिस्थापन की सूचना दी, हालांकि शुल्क-बंप तंत्र को पूरी तरह से समझा नहीं गया था। 18 अक्टूबर को, Raju-K12 ने शुल्क वृद्धि को मंजूरी देने के बाद धन खोने की सूचना दी। दूसरी रिपोर्ट ने यह स्थापित किया कि यह हमला केवल सैद्धांतिक नहीं था।
इलेक्ट्रम 4.8.3 लेनदेन प्रतिस्थापन को रोकता है
कॉमिट 90fe308 के माध्यम से पेश किया गया यह पैच, इलेक्ट्रम को वॉलेट से संबंधित कॉइन खर्च करने वाले अनपुष्ट लेनदेन के लिए हस्ताक्षरों को सत्यापित करने की आवश्यकता देता है। अमान्य हस्ताक्षर वाले धोखाधड़ी वाले लेनदेन को वॉलेट के स्थानीय इतिहास में प्रवेश करने से पहले अस्वीकार कर दिया जाता है। 4.8.3 से पुराने संस्करण चलाने वाले उपयोगकर्ताओं को अपडेट विशेष रूप से electrum.org से डाउनलोड करना चाहिए और इसके क्रिप्टोग्राफिक हस्ताक्षरों को सत्यापित करना चाहिए।
अपग्रेड करने तक, उपयोगकर्ताओं को साइन करने से पहले हर गंतव्य पते और भुगतान राशि की सावधानीपूर्वक जांच करनी चाहिए, जिसमें शुल्क समायोजन के दौरान भी शामिल है। जो लोग केवल विश्वसनीय, स्व-होस्टेड इलेक्ट्रम सर्वर से जुड़ते हैं, वे इस विशेष सर्वर-आधारित हमले के संपर्क में नहीं आते हैं।
यह घटना एक अजीब विरोधाभास को उजागर करती है: निजी कुंजियों की सुरक्षा के लिए डिज़ाइन किया गया एक वॉलेट, फिर भी हेरफेर के माध्यम से ऐसे भुगतान के लिए एक पूरी तरह से वैध हस्ताक्षर का अनुरोध करने के लिए प्रेरित किया जा सकता है जिसे इसके मालिक ने कभी करने का इरादा नहीं रखा था।

कीस्टोन के 24 अक्टूबर के उल्लंघन ने ग्राहक की जानकारी उजागर कर दी, जिससे 2026 में हार्डवेयर वॉलेट सुरक्षा विफलताओं का एक वर्ष और जुड़ गया।
अभी पढ़ें: कीस्टोन वॉलेट डेटा उल्लंघन में खरीदारों के पते स्कैमर्स को मिले

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।















