एक रातोंरात हुई क्रिप्टोकरेंसी चोरी ने, नेटवर्क को रोकने से पहले, लगभग 2.94 ट्रिलियन QU (जिसकी कीमत 1.3 मिलियन डॉलर है) वाले 1,404 क्यूबिक वॉलेट्स को खाली कर दिया। वास्तविक दोषी कोई ब्लॉकचेन कमजोरी नहीं, बल्कि पुराने एप्पल डिवाइस और ब्राउज़र द्वारा उत्पन्न पूर्वानुमेय वॉलेट सीड्स थे। चूंकि अधिकांश चोरी हुए टोकन रुके हुए नेटवर्क पर फंसे हुए हैं और एक अन्य हिस्सा MEXC द्वारा जमा कर दिया गया है, पीड़ितों के धन का भविष्य अब क्यूबिक के वैलिडेटर्स के हाथ में है।
नेटवर्क ठप होने से पहले वॉलेट रैड में क्यूबिक को 1.3 मिलियन डॉलर का नुकसान
लेखक

शेयर
मुख्य बातें
- क्यूबिक ने 17 और 18 अक्टूबर के बीच लगभग 2.94 ट्रिलियन QU की चोरी की सूचना दी, जिसमें 1,404 वॉलेट्स खाली हो गए।
- क्यूबिक ने इस चोरी का कारण पुराने एप्पल सॉफ्टवेयर द्वारा बनाए गए अनुमानित वॉलेट सीड्स को बताया।
- रिपोर्टों के अनुसार MEXC ने प्राप्त चोरी किए गए टोकन को फ्रीज कर दिया है, जबकि क्यूबिक का क्वोरम मुआवजे पर विचार कर रहा है।
क्यूबिक एक्सप्लॉइट ने 1,404 वॉलेट्स को खाली किया, नेटवर्क फ्रीज हुआ, $1.3 मिलियन की चोरी
एक क्रिप्टोकरेंसी चोर ने ब्लॉकचेन को हैक किए बिना, दो घंटे से भी कम समय में 1,404 क्यूबिक वॉलेट्स को खाली कर दिया, और लगभग 2.94 ट्रिलियन QU चुरा लिए, जिनकी कीमत 1.3 मिलियन डॉलर है। इसके बजाय, हमलावर ने जाहिर तौर पर कहीं अधिक सरल चीज़ का फायदा उठाया: पुराने सॉफ्टवेयर द्वारा बनाए गए अनुमानित वॉलेट रिकवरी सीड्स। रविवार, 18 अक्टूबर को सुबह के समय जब तक क्यूबिक के वैलिडेटर्स ने हस्तक्षेप किया, तब तक अधिकांश चोरी किए गए फंड अभी भी नेटवर्क पर ही थे, जबकि एक एक्सचेंज ने एक अन्य हिस्से को फ्रीज कर दिया था, जिससे यह असाधारण डिजिटल डकैती प्रभावी रूप से वहीं फंस गई।
अनुमानित वॉलेट सीड्स ने रास्ता खोला
क्यूबिक ने बताया कि अनधिकृत ट्रांसफर शनिवार को 23:42 UTC और रविवार को 01:26 UTC के बीच हुए। कंप्यूटर्स, जो नेटवर्क के वैलिडेटर्स हैं, ने बाद में टिक 85,371,949 पर लेनदेन को रोक दिया। इस भेद्यता में 55-अक्षरों वाले वॉलेट सीड्स बनाते समय अपर्याप्त यादृच्छिकता शामिल थी। खगोलीय संख्या में संभावित संयोजनों का अनुमान लगाने के बजाय, हमलावर ने जाहिर तौर पर पूर्वानुमेय सीड्स के एक छोटे संग्रह का पुनर्निर्माण किया और फंड रखने वाले वॉलेट्स की पहचान की।
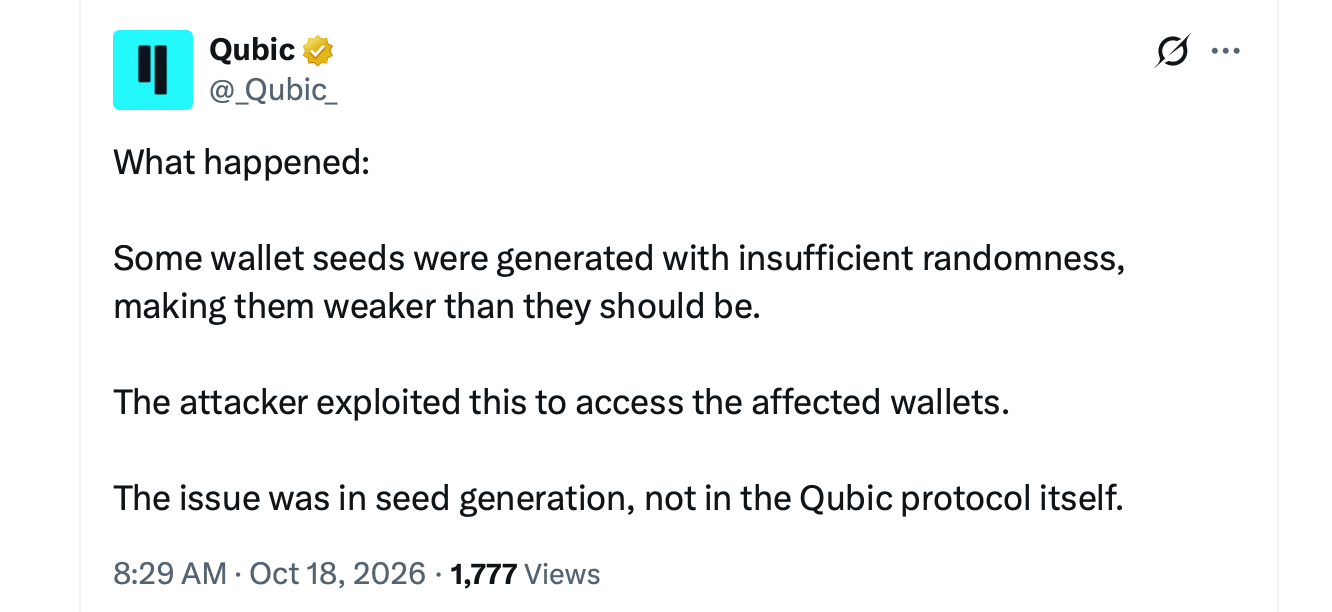
प्रभावित वॉलेट में ब्राउज़रों के माध्यम से आईफोन और आईपैड पर उत्पन्न सीड्स, सफारी चलाने वाले मैक, और क्यूबिक के आईओएस एप्लिकेशन के पुराने संस्करण शामिल थे। डेवलपर्स ने कहा कि इस समस्या को संस्करण 4.26.4 में ठीक कर दिया गया है। उन्होंने हमलावर तक पहुंचने से पहले अतिरिक्त संवेदनशील धन को भी सुरक्षित कर लिया। रविवार सुबह पूर्वी समयानुसार 10 बजे, क्यूबिक की मूल मुद्रा 10% से अधिक गिर गई है।
अधिकांश चोरी हुए टोकन फ्रीज़ेड बने हुए हैं
इस हमले के बाद चोर के लिए एक अप्रत्याशित जटिलता पैदा हो गई। चोरी हुए QU का लगभग 87.1% क्यूबिक पर ही रह गया, जो नेटवर्क निलंबन के कारण निष्क्रिय हो गया। शेष 12.9% कथित तौर पर क्रिप्टोकरेंसी एक्सचेंज MEXC तक पहुंच गया, जिसने प्राप्त करने वाले खाते को फ्रीज कर दिया। कथित तौर पर QEARN स्टेक्स अप्रभावित रहे। बिटगेट ने बाद में रखरखाव के लिए QUBIC जमा और निकासी को निलंबित कर दिया। अब पीड़ितों को मुआवजा मिलता है या नहीं, यह Qubic के कंप्यूटर क्वोरम के फैसलों पर निर्भर करता है।
विवादास्पद इतिहास वाला एक नेटवर्क
क्यूबिक की स्थापना सर्गेई इवानचेग्लो ने की थी, जिन्हें "कम-फ्रॉम-बियॉन्ड" के नाम से भी जाना जाता है, जो NXT और IOTA से जुड़े एक शुरुआती ब्लॉकचेन डेवलपर थे। इस परियोजना ने 2025 में मोनेरो की माइनिंग हैशरेट पर बहुमत नियंत्रण का दावा करने के बाद विवाद खड़ा कर दिया, जिसके बाद हुए ब्लॉकचेन पुनर्गठन ने इस प्राइवेसी कॉइन के समुदाय को चिंतित कर दिया।
इस बार, क्यूबिक किसी अन्य नेटवर्क की सुरक्षा को चुनौती नहीं दे रहा था। यह अपने स्वयं के वॉलेट सॉफ्टवेयर में एक कमजोरी का सामना कर रहा था, जिसमें अरबों टोकन अचल हो गए थे और पीड़ित मुआवजे पर निर्णय की प्रतीक्षा कर रहे थे।

``` Kraken ने एक सुरक्षा अपडेट में घोषणा की कि केंद्रीकृत क्रिप्टो एक्सचेंज अस्थायी रूप से मोनेरो (XMR) जमा को रोक रहा है। ```
अभी पढ़ें: क्रैकेन ने क्वबिक द्वारा नेटवर्क प्रभुत्व का दावा करने के बाद मोनेरो जमा को फ्रीज किया।

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।