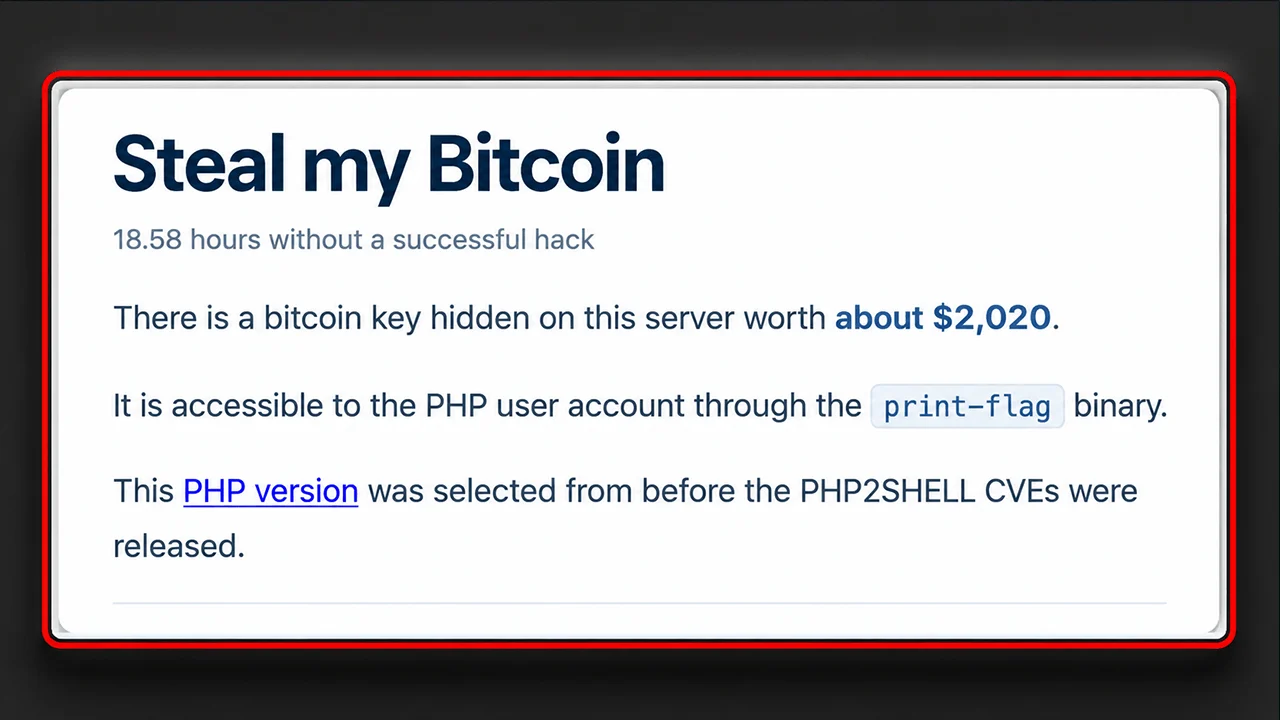
एक वेबसाइट व्यावहारिक रूप से हैकर्स से विनती कर रही है कि वे $2,000 का बिटकॉइन चुरा लें, फिर भी किसी ने भी यह इनाम नहीं जीता है। अब, एक स्वतंत्र जांच से पता चलता है कि कथित रूप से कमजोर यह चुनौती शायद तोड़ना असंभव हो सकती है, जिससे एक अजीब सवाल उठता है: क्या यह खेल पहले से ही फिक्स किया गया है?
वेबसाइट हैकर्स को बिटकॉइन चुराने की चुनौती दे रही है, घड़ी टिक-टिक
लेखक

शेयर
मुख्य बातें
- रिपोर्टों के अनुसार, 'स्टील माई बिटकॉइन' की लगभग $2,000 की इनाम राशि 17 घंटे से अधिक समय तक बिना किसी दावे के रह गई।
- एक व्यक्ति को संदेह है कि 'स्टील माई बिटकॉइन' की सर्वर कॉन्फ़िगरेशन इच्छित PHP2Shell एक्सप्लॉइट को रोक सकती है।
- PHP2Shell की दो गंभीर कमजोरियाँ वास्तविक हैं, लेकिन शोधकर्ता का चुनौती-विशिष्ट सिद्धांत अप्रमाणित है।
एक $2,000 का बिटकॉइन डकैती जिसे कोई भी अंजाम नहीं दे सकता
स्टील माई बिटकॉइन में आपका स्वागत है, जहाँ साइबर सुरक्षा के सामान्य नियमों को उलट दिया गया है। हैकरों को बाहर रखने के बजाय, यह वेबसाइट उन्हें अंदर आने का निमंत्रण देती है, एक बिटकॉइन इनाम की पेशकश करती है और उन्हें इसे लेने की चुनौती देती है। मिशन बेतुके रूप से सरल लगता है: जानबूझकर कमजोर की गई PHP इंस्टॉलेशन का शोषण करें, एक छिपी हुई बिटकॉइन प्राइवेट की प्राप्त करें और वॉलेट को खाली कर दें। पहला सफल हैकर पैसे लेता है।
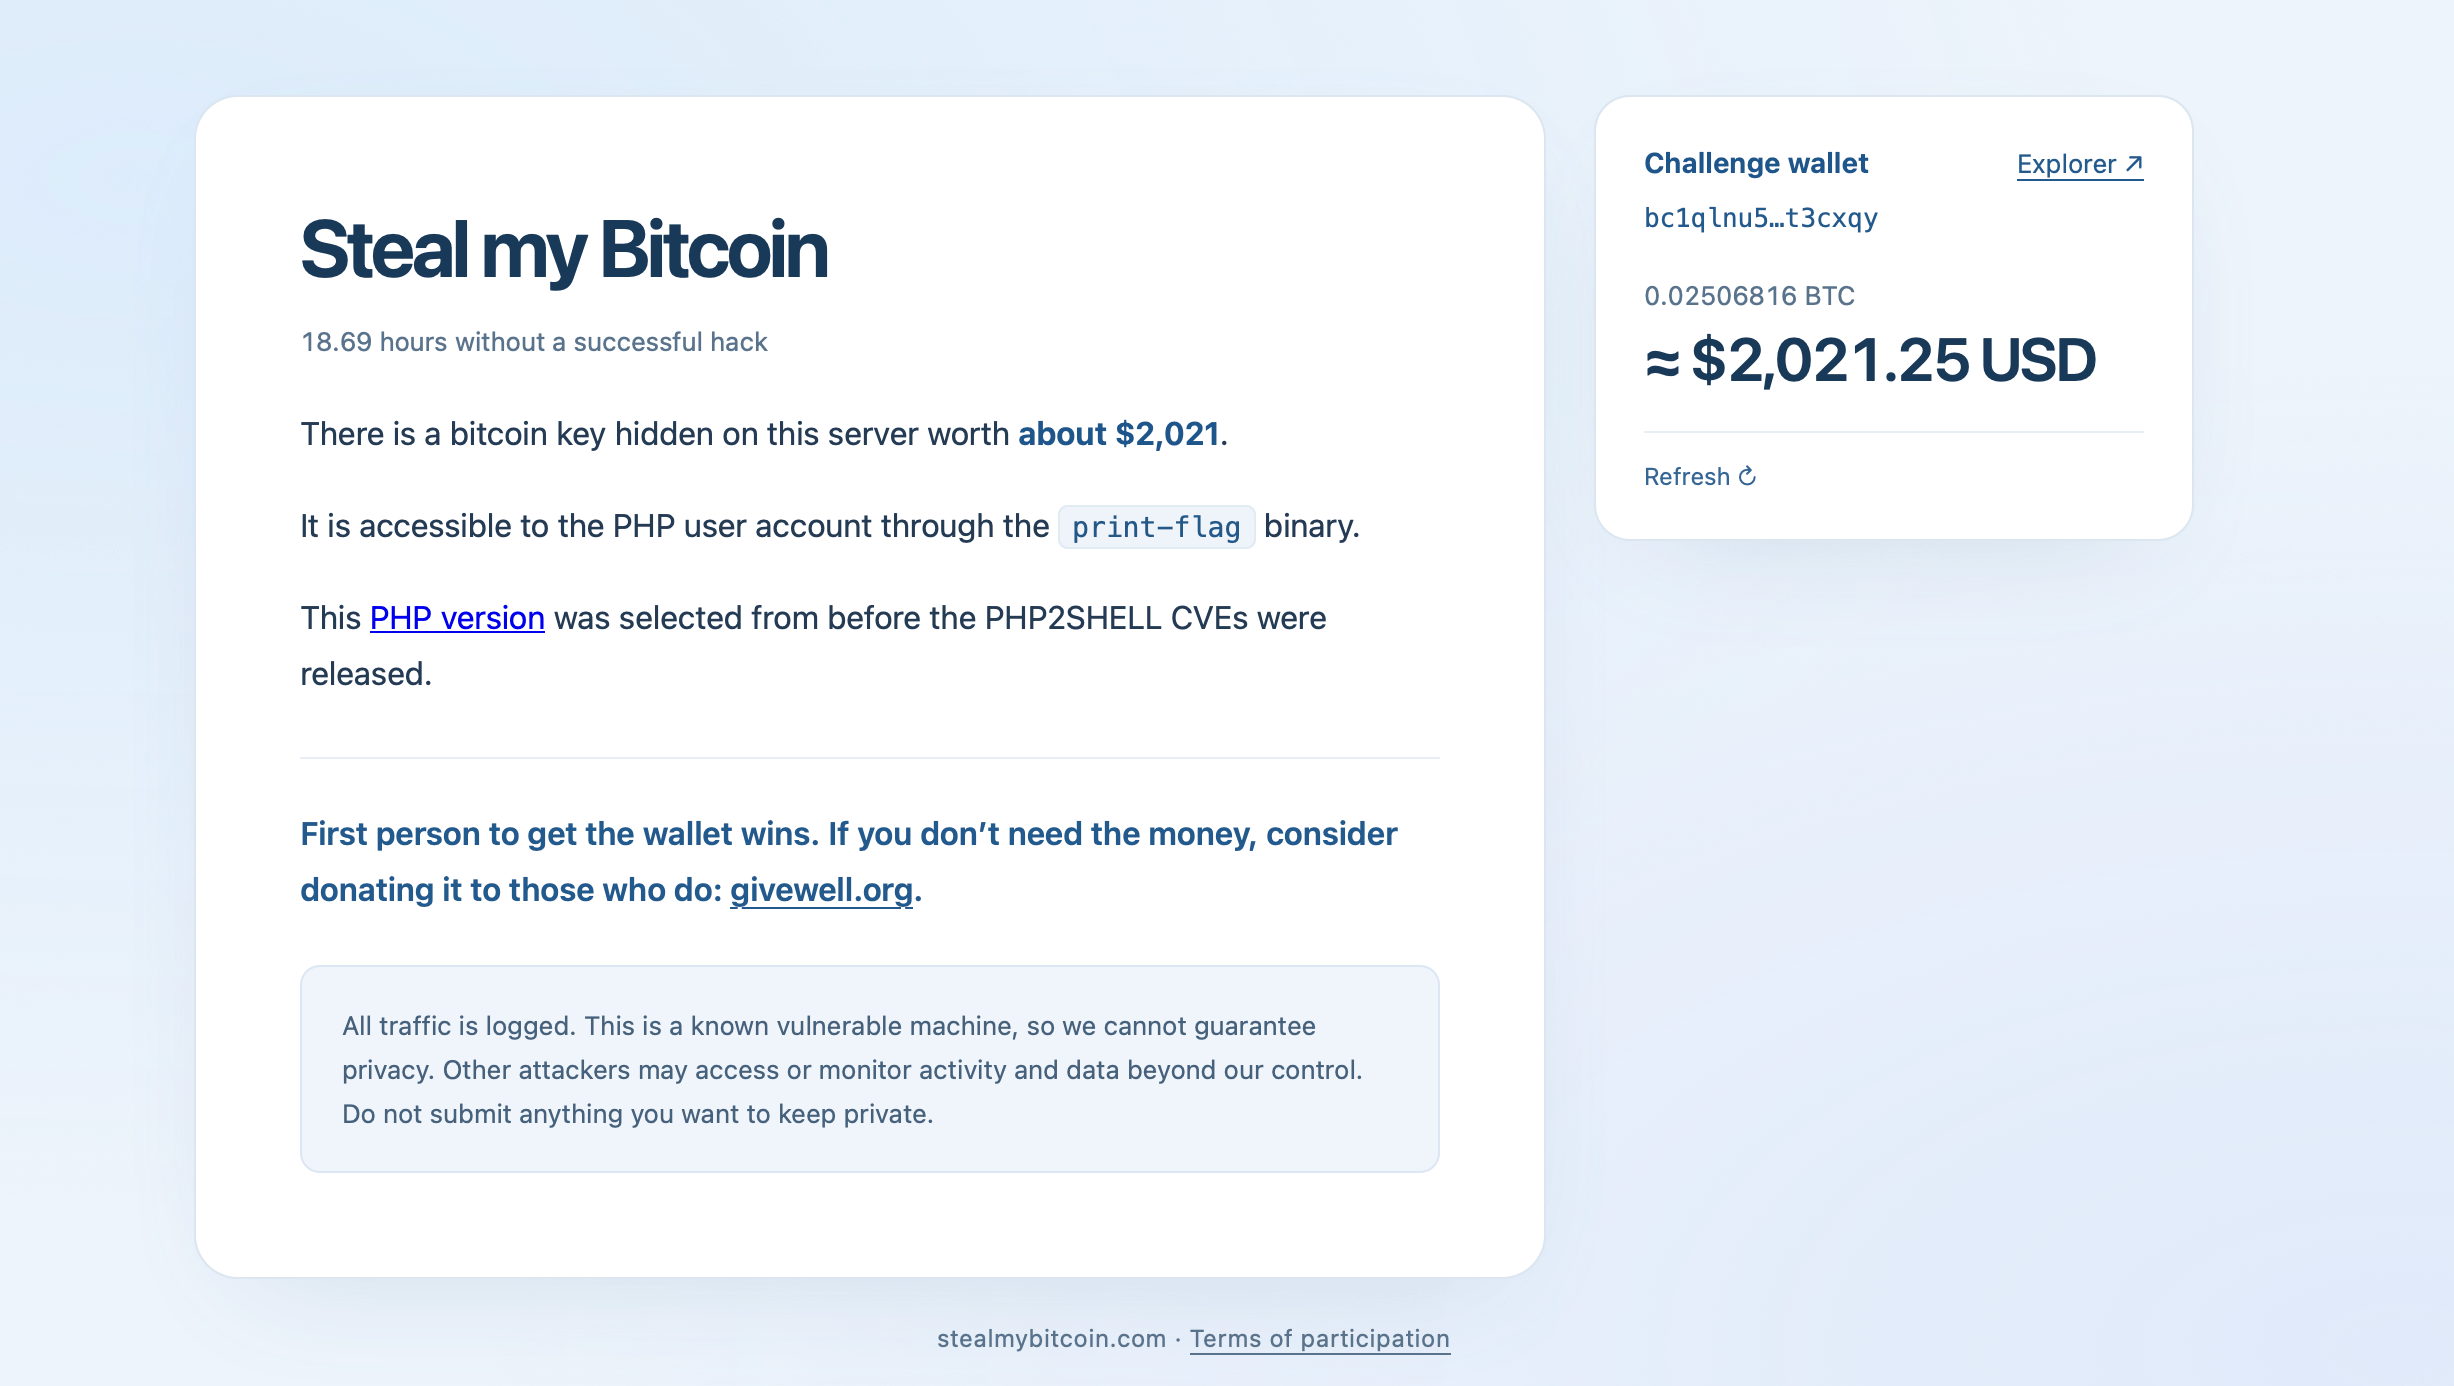
इनाम लगभग $500 से शुरू हुआ था, लेकिन दान मिलने के बाद यह बढ़कर लगभग $2,000, यानी लगभग 0.025 BTC हो गया। 25 अक्टूबर, 2026 की देर रात तक, खबर है कि 17 घंटे से अधिक समय ऑनलाइन रहने के बाद भी वॉलेट में कोई छेड़छाड़ नहीं हुई थी। हालांकि, कुछ नियम हैं। प्रतिभागियों को अपने हमलों को केवल वेब एप्लिकेशन और PHP कंटेनर तक ही सीमित रखना होगा। अंतर्निहित होस्ट पर हमला करना, बुनियादी ढांचे को नुकसान पहुँचाना या सर्वर को ओवरव्हेल्म करना मना है। सभी गतिविधियों को लॉग किया जाता है।
दो गंभीर PHP खामियों को एक अप्रत्याशित बाधा का सामना करना पड़ा
इस चुनौती में PHP 8.4.26 का विज्ञापन किया गया है, जो दो गंभीर सुरक्षा खामियों के प्रति संवेदनशील है, जिन्हें मिलाकर PHP2Shell का उपनाम दिया गया है। दोनों की गंभीरता का स्कोर 9.2 है, और 21 अक्टूबर को आपातकालीन पैच आए।
ये कमजोरियाँ, CVE-2026-109618 और CVE-2026-109619, मेमोरी-प्रबंधन विफलताओं से संबंधित हैं जो संभावित रूप से रिमोट कोड निष्पादन की अनुमति दे सकती हैं। कुछ विन्यासों में, हमलावर प्रमाणीकरण के बिना कमांड निष्पादित कर सकते थे। लेकिन यहाँ कहानी एक अजीब मोड़ लेती है।
चुनौती की जांच करने वाले एक व्यक्ति ने सार्वजनिक रूप से सवाल उठाया कि क्या इसकी कॉन्फ़िगरेशन वास्तव में एक शोषित होने योग्य अटैक सरफेस (exploitable attack surface) उजागर करती है। उस व्यक्ति ने HTTP रिस्पॉन्स हेडर्स के माध्यम से nginx और PHP 8.4.26 की पहचान की, स्वतंत्र रूप से PHP 8.2 या उससे नए संस्करण की पुष्टि की और सर्वर के व्यवहार की तुलना स्थानीय परीक्षण वातावरण से की।
शुरुआत में nginx को PHP-FPM या Apache के साथ जोड़कर विचार करने के बाद, विश्लेषण ने कुछ अप्रत्याशित की ओर इशारा किया: सबसे करीबी व्यवहारिक मेल nginx का PHP के बिल्ट-इन कमांड-लाइन वेब सर्वर को अनुरोध अग्रेषित करना प्रतीत हुआ।
क्या बिटकॉइन बाउंटी एक असंभव चुनौती है?
इस विश्लेषण ने वेबसाइट के एंट्री पॉइंट के संबंध में एक और भी अधिक उत्तेजक संभावना को जन्म दिया। इसकी प्रतिक्रियाएँ PHP के बिल्ट-इन सर्वर द्वारा एक index.php स्क्रिप्ट को निष्पादित करने के बजाय एक स्थिर index.html फ़ाइल देने के अनुरूप प्रतीत हुईं। यदि यह व्याख्या सटीक है, तो विज्ञापित कमजोरियाँ चुनौती की अनुमत अटैक सरफेस के माध्यम से पहुँच योग्य नहीं हो सकती हैं।
यह प्रतियोगिता को मौलिक रूप से बदल देगा। हैकर्स जरूरी नहीं कि दो गंभीर बग्स का फायदा उठाने में असफल हो रहे हों। हो सकता है कि वे एक ऐसे वातावरण पर हमला कर रहे हों जहाँ आवश्यक परिस्थितियाँ कभी पैदा ही न होती हों। इस जांच के पीछे के व्यक्ति ने सवाल उठाया कि क्या यह चुनौती सद्भावना से संचालित हो रही है, लेकिन उन्होंने यह भी स्वीकार किया कि निष्कर्ष गलत हो सकते हैं और उन्होंने सुधारों का स्वागत किया।
महत्वपूर्ण रूप से, केवल प्रतिक्रिया फिंगरप्रिंटिंग से सर्वर की पूरी संरचना स्थापित नहीं की जा सकती या शोषण को असंभव साबित नहीं किया जा सकता। फिर भी, यह परिकल्पना अपरीक्षित बनी हुई है। इस बीच, अंतर्निहित PHP कमजोरियाँ वास्तविक हैं, और प्रभावित संस्करण चलाने वाले प्रशासकों को अभी भी अपनी प्रणालियों को पैच करने की आवश्यकता है।
फिलहाल, 'स्टील माई बिटकॉइन' एक लगातार बढ़ती हुई दिलचस्प घटना पेश करता है: सार्वजनिक रूप से विज्ञापित एक बिटकॉइन बाउंटी, संभावित हैकरों की भीड़ और यह बढ़ती हुई आशंका कि डिजिटल तिजोरी में शायद शुरू से ही कोई सुलभ दरवाज़ा ही नहीं है।
इस सप्ताह की कहानियों में बदलते बाज़ार संकेत, DeFi विस्तार, संस्थागत स्टेकिंग, वेंचर कैपिटल और साइबर सुरक्षा शामिल थे।
अभी पढ़ें: PHP खामी से इंटरनेट हिला, बिटकॉइन ने तेजी का संकेत दिया: साप्ताहिक पुनरावलोकन

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।