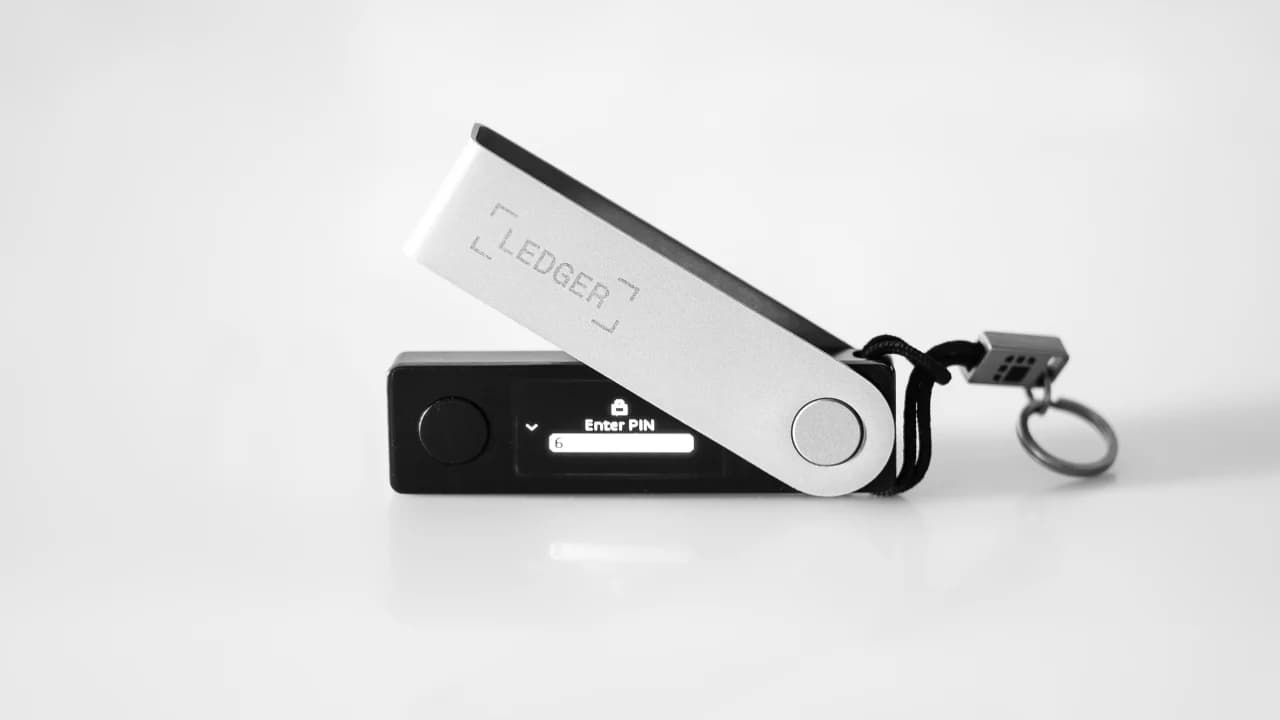
De nouveaux rapports publiés sur les réseaux sociaux indiquent que les portefeuilles Ledger victimes d’exploitation physique pourraient ne pas se limiter à l’Asie, des appareils altérés de manière similaire ayant apparemment été découverts en Europe. Cette information intervient alors que la société a confirmé la présence d’un implant matériel caché dans un portefeuille touché par la récente exploitation qui a entraîné une perte de 93,4 millions de dollars.
Un utilisateur révèle un implant matériel caché dans un Ledger européen
ÉCRIT PAR
PARTAGER
Points clés
- L'attaque visant les portefeuilles matériels Ledger, qui a coûté 93,4 millions de dollars, se serait étendue à Mediamarkt, un grand distributeur européen.
- Un client a découvert une version antérieure de ce dispositif qui passe les contrôles logiciels, ce qui incite les autres utilisateurs à inspecter leurs appareils.
- Ledger affirme que l’attaque se limite au revendeur asiatique CryptoBilis, mais réexamine actuellement ses contrôles sur les revendeurs.
De nouveaux portefeuilles Ledger altérés auraient été découverts hors d’Asie
Alors que l’enquête sur la récente attaque de 93,4 millions de dollars qui a touché les portefeuilles Ledger vendus en Asie par CryptoBilis, un revendeur agréé de Ledger, se poursuit, des rapports établissent un lien entre cette attaque et d’autres revendeurs dans d’autres régions.
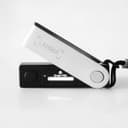
Ledger a uniquement reconnu la présence d’un implant caché dans l’un des appareils touchés par ce vol d’un million de dollars. Néanmoins, l’utilisateur X Johannes (4, 4) a présenté des preuves de la présence d’autres implants dans un autre portefeuille Ledger qui aurait été acheté chez Mediamarkt, une chaîne de magasins allemande présente dans plusieurs pays européens, notamment en Italie, en Espagne, en Turquie, en Pologne, en Autriche et aux Pays-Bas, entre autres.
Johannes (4, 4), qui aurait acquis ce portefeuille il y a deux semaines, a souligné que cet implant semblait être une version antérieure, car il ne parvenait pas à se dissimuler derrière l’écran de l’appareil pour rendre sa détection difficile. Il a toutefois expliqué que son portefeuille, bien que compromis, n’avait pas transféré ses fonds à l’auteur de l’attaque. « Soit l’appareil ne fonctionnait pas, soit ils attendaient que les appareils compromis soient plus largement utilisés », a-t-il émis comme hypothèse.
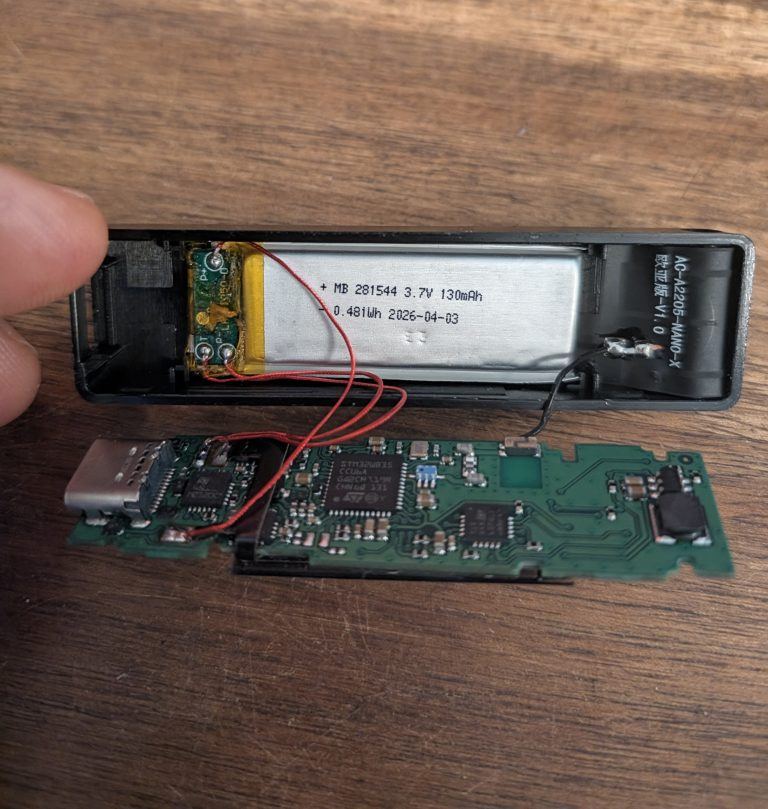
L’ancien PDG de Mt Gox, Mark Karpeles, a ajouté que l’antenne de ce portefeuille portait la mention « version eurasienne », ce qui laisse entendre l’existence de différentes versions en fonction des fréquences mobiles utilisées dans chaque région.
Auparavant, Mark Karpeles avait déjà signalé la présence d’implants similaires dans des portefeuilles provenant de Malaisie, où Cryptobilis est basée. Ce nouveau rapport étend la portée de cette faille aux portefeuilles commercialisés en Europe, exposant potentiellement davantage de clients à ce vecteur d’attaque.
Enfin, Johannes (4,4) a recommandé aux propriétaires de portefeuilles Ledger achetés auprès de revendeurs d’ouvrir leurs appareils et de ne pas se fier aux contrôles logiciels de Ledger, car des cas similaires ont été observés dans d’autres régions. Tous les appareils altérés avaient passé avec succès les contrôles de sécurité logiciels de Ledger, ce qui avait incité les clients à les utiliser sans crainte.
Dans sa dernière mise à jour, Ledger a précisé que tous les cas confirmés affectés par cette faille se limitaient aux appareils vendus par l’intermédiaire de CryptoBilis, encourageant les utilisateurs concernés à « contacter le service d’assistance Ledger via les canaux officiels et à porter plainte auprès des autorités locales chargées de l’application de la loi ».
« Nous améliorons sans cesse ce travail et des événements comme celui-ci renforcent notre détermination : revoir les contrôles des revendeurs agréés, renforcer les protections matérielles et coopérer avec les autorités », a conclu Ledger. Au moment de la rédaction de cet article, le service d’assistance de Ledger n’avait pas encore réagi aux nombreuses informations faisant état d’appareils prétendument altérés provenant de revendeurs européens.
Ledger confirme la présence d'un logiciel malveillant dans un portefeuille matériel, alors que des pertes présumées de cryptomonnaies s'élevant à 93,4 millions de dollars sont liées au revendeur CryptoBilis.
Lire: Ledger confirme un implant matériel caché dans des portefeuilles utilisateurs concernés

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.