Cinq mois après que des pirates ont manipulé un pont blockchain fonctionnant sur la technologie Layerzero pour lui faire débloquer 116 500 rsETH, d’une valeur d’environ 292 millions de dollars, sans destruction correspondante de jetons, la bataille pour déterminer qui est responsable a été portée devant les tribunaux. Evercrest Technologies, la société à l'origine de KelpDAO, a déposé une plainte civile en Colombie-Britannique contre Layerzero Labs et son PDG, Bryan Pellegrino. L'argent a été transféré en un seul bloc. Déterminer qui devra payer la note pourrait prendre bien plus de temps.
KelpDAO poursuit Layerzero en justice suite à l'effondrement d'un pont de 292 millions de dollars
ÉCRIT PAR

PARTAGER
Points clés
- Kelp affirme que le pont LayerZero a libéré 116 500 rsETH, d’une valeur d’environ 292 millions de dollars, le 18 avril.
- Aave a dû faire face à des créances irrécouvrables estimées entre 123,7 et 230,1 millions de dollars à la suite de l’exploitation de la faille rsETH de Kelp.
- Kelp a intenté une action en justice contre LayerZero le 24 septembre ; M. Pellegrino qualifie cette action civile de « sans fondement ».
Il y a cinq mois, un pont transportant les rsETH de KelpDAO a reçu un message semblant indiquer que 116 500 jetons avaient été brûlés sur une autre blockchain. Ce n’était pas le cas. Le pont a néanmoins cru ce message et a libéré l’équivalent d’environ 292 millions de dollars de rsETH sur Ethereum en un seul bloc. L’attaquant s’est empressé d’en utiliser une grande partie pour emprunter des actifs réels auprès d’Aave.
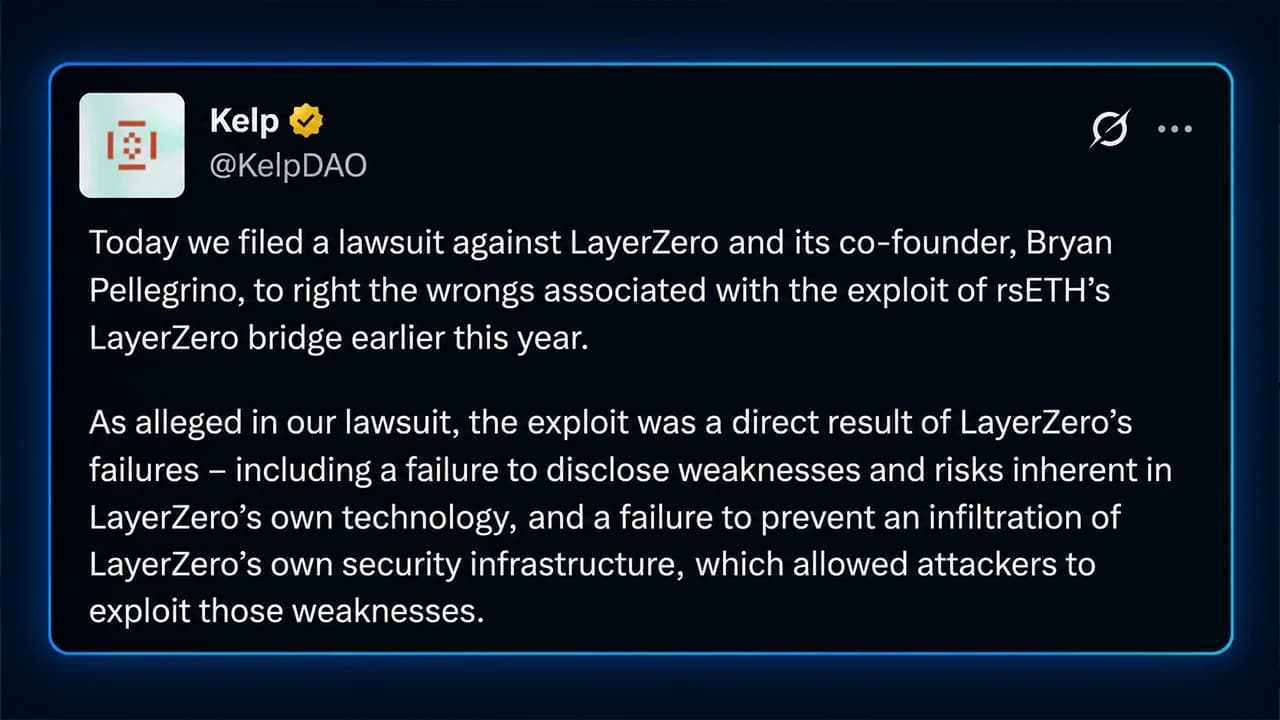
Aujourd’hui, les entreprises à l’origine de ce système s’affrontent devant les tribunaux. Le 24 septembre, Evercrest Technologies Inc., la société derrière Kelp, a déposé une plainte civile en Colombie-Britannique contre Layerzero Labs et son PDG, Bryan Pellegrino, transformant ainsi un jeu de reproches qui durait depuis des mois en une bataille juridique autour d’une question d’une simplicité trompeuse : À qui appartenait le maillon faible ? « Nous avons déposé aujourd’hui une plainte contre Layerzero et son cofondateur, Bryan Pellegrino, afin de réparer les torts liés à l’exploitation du pont Layerzero de rsETH survenue plus tôt cette année », a indiqué le compte X de KelpDAO. « Comme nous l’alléguons dans notre plainte, cette exploitation était la conséquence directe des défaillances de LayerZero — notamment le fait de ne pas avoir divulgué les failles et les risques inhérents à sa propre technologie, ainsi que l’incapacité à empêcher une infiltration de sa propre infrastructure de sécurité, ce qui a permis aux attaquants d’exploiter ces failles. »
Un seul message a débloqué 292 millions de dollars
Les problèmes ont commencé le 18 avril à 17 h 35 UTC. Le rsETH de Kelp utilisait la technologie LayerZero pour effectuer des transferts entre blockchains. Son itinéraire d’Unichain vers Ethereum reposait sur ce que l’on appelle un réseau de vérificateurs décentralisés « 1-of-1 », ou DVN. En termes simples, un seul vérificateur se trouvait entre un message entrant et la libération des tokens. Ce vérificateur était censé s’assurer que les rsETH avaient bien été brûlés ou verrouillés sur la chaîne d’origine avant qu’un montant équivalent ne soit libéré sur Ethereum. Les attaquants ont trouvé un moyen de contourner ce contrôle.
Un paquet falsifié a été vérifié, validé et transmis sur Ethereum. L’adaptateur du pont a libéré 116 500 rsETH alors qu’aucune destruction correspondante n’avait eu lieu. Son solde est passé de 116 723 rsETH à seulement 223 rsETH en un seul bloc. Environ 18 % de l’offre de rsETH en circulation s’était ainsi volatilisée. Ce n’est pas vraiment de la petite monnaie. Les failles de sécurité des ponts sont alors devenues un thème central au mois de mai.
Les contrats ont fait ce qu’on leur a demandé
Ce qui est étrange, c’est que les contrats de jetons de Kelp n’ont apparemment pas connu de dysfonctionnement. Chainalysis a découvert que l’incident s’était produit hors chaîne. Layerzero a déclaré par la suite qu’un pirate avait manipulé l’un de ses développeurs le 6 mars, volé ses identifiants de session et accédé au cloud RPC de l’entreprise. L’infrastructure RPC est essentiellement la « plomberie » utilisée par les logiciels pour interroger une blockchain sur ce qui s’est passé. Les attaquants auraient corrompu les nœuds internes utilisés par le vérificateur de Layerzero. Puis, le 18 avril, des fournisseurs RPC externes ont été victimes d’une attaque par déni de service distribué, ce qui a redirigé le vérificateur vers les nœuds compromis. Ces nœuds ont fourni de fausses informations indiquant qu’une destruction légitime de jetons avait eu lieu. Comme un seul vérificateur contrôlait le message, il n’y a pas eu de deuxième avis. Le paquet falsifié a reçu le feu vert. Le rapport d’incident publié ultérieurement par Layerzero, s’appuyant sur les travaux de Mandiant et Crowdstrike, a attribué l’intrusion à Trader-Traitor, également connu sous le nom d’UNC4899, un groupe lié à la Corée du Nord et associé au groupe Lazarus au sens large. Cette attribution reste une évaluation des services de renseignement plutôt qu’une conclusion de l’affaire civile en Colombie-Britannique.
Puis Aave en a fait les frais
L’attaquant a réparti les rsETH nouvellement émis entre sept adresses et a déposé environ 89 567 rsETH sur Aave V3, sur les réseaux Ethereum et Arbitrum. Ces actifs contrefaits sont soudainement devenus des garanties pour de véritables prêts. L’attaquant a emprunté environ 82 650 wrapped ether (WETH) et 821 wrapped staked ether (wstETH). Le « Protocol Guardian » d’Aave a commencé à geler les réserves de rsETH et de wrsETH vers 19 h 00 UTC.
Kelp a suspendu les contrats environ 46 minutes après le premier détournement et a stoppé un deuxième paquet falsifié impliquant environ 40 000 rsETH, d’une valeur estimée entre 95 et 100 millions de dollars. Le premier avait suffi. Les estimations des créances irrécouvrables subies par Aave variaient entre 123,7 et 230,1 millions de dollars, selon la manière dont les pertes ont finalement été réparties.
À l’époque, les données de Defillama montraient que la valeur totale verrouillée (TVL) de la finance décentralisée (DeFi) avait chuté de plus de 14 milliards de dollars dans les jours qui ont suivi l’attaque, tandis que Binance Research a par la suite établi un lien entre la vague d’attaques plus large du mois d’avril, incluant Kelp, et environ 13 milliards de dollars de sorties de capitaux de la DeFi. À ce moment-là, la pression était à son comble.
La question à 292 millions de dollars : à qui la faute ?
Layerzero et Kelp s’accordent sur bon nombre des mécanismes sous-jacents. En revanche, ils divergent fortement quant à la responsabilité de ces failles. Layerzero a reconnu que son environnement RPC avait été compromis, mais a également désigné la configuration « 1-of-1 » du vérificateur de Kelp comme point de défaillance unique. L’entreprise affirme avoir recommandé des configurations utilisant plusieurs vérificateurs.
Kelp présente une version différente des faits. Elle affirme que la configuration « 1-of-1 » était le paramètre par défaut documenté par Layerzero, que Layerzero avait examiné et approuvé par écrit le déploiement de Kelp, et qu’on avait indiqué à Kelp que les paramètres par défaut étaient acceptables. Kelp a également cité des chiffres de Dune indiquant qu'environ 47 % des applications Layerzero, soit plus de 1 200 contrats, utilisaient cette configuration. Ce désaccord est au cœur de la nouvelle action civile. Kelp allègue que Layerzero a omis de divulguer les risques technologiques, n’a pas empêché les attaquants de compromettre l’infrastructure utilisée par son vérificateur et avait approuvé la configuration de Kelp avant l’exploitation de la faille. M. Pellegrino a qualifié cette plainte de « sans fondement » et a déclaré qu’il se défendrait, ainsi que Layerzero, à Vancouver. Aucun tribunal n’a encore tranché sur la question de savoir qui a raison.
« Evercrest (KelpDAO) a déposé aujourd’hui en Colombie-Britannique une requête civile à mon encontre et à l’encontre de LZ. Cette plainte reste sans fondement ; je les affronterai à Vancouver et me défendrai en conséquence », a écrit M. Pellegrino.
Layerzero a par la suite modifié les règles
Ce qui s’est passé après l’exploitation de la faille ajoute une nouvelle complication. Layerzero a cessé de prendre en charge les configurations DVN « 1-of-1 » pour les transferts de grande valeur et s’est orienté vers des paramètres par défaut impliquant plusieurs vérificateurs. Les 8 et 9 mai, la société s’est excusée pour ses communications et a déclaré avoir « commis une erreur en autorisant notre DVN à fonctionner comme un DVN 1/1 pour les transactions de grande valeur ».
Cela ne constituait pas une reconnaissance de la responsabilité juridique de Layerzero vis-à-vis des pertes subies par Kelp. Cela met toutefois en évidence un fait gênant : la configuration au cœur du litige est celle-là même que Layerzero a lui-même déclaré par la suite n’aurait pas dû être autorisée pour les transferts de grande valeur. Kelp est allé plus loin et a changé de cheval.
Début mai, elle a annoncé son intention de transférer ses rsETH du système OFT de Layerzero vers les infrastructures CCIP et CCT de Chainlink. Solv Protocol et d’autres projets ont également retiré des actifs importants de Layerzero après l’incident. Parallèlement, les efforts de récupération se sont étendus bien au-delà de Kelp.
Le Conseil de sécurité d’Arbitrum a gelé environ 30 765,67 ETH, d’une valeur alors d’environ 71 millions de dollars, liés à l’exploiteur. Des acteurs du secteur, notamment Aave, Lido, Ether.fi, Ethena, Mantle, Consensys et Joe Lubin, ont organisé une aide au recouvrement par l’intermédiaire de DeFi United. Fin mai, Kelp a indiqué que sa dernière tranche de recouvrement avait été transférée, et que la frappe, les rachats et les transferts entre réseaux avaient repris.
L'affaire « Paper Trail » passe désormais devant les tribunaux
L’affaire de Vancouver change de lieu, mais pas encore les faits. La plainte est enregistrée au tribunal de Vancouver sous le numéro de dossier 267169, mais l’avis complet de poursuite civile n’a pas encore été rendu public. Cela signifie que les motifs précis de l’action et le montant des dommages-intérêts réclamés par Kelp n’ont pas été vérifiés de manière indépendante.
Ce que cette action en justice peut faire, c’est passer la traçabilité documentaire au crible. Kelp affirme que Layerzero a approuvé sa configuration par écrit. Layerzero affirme que Kelp a choisi une configuration avec un seul vérificateur, malgré des recommandations en faveur de contrôles multiples. Un tribunal peut exiger la production de documents, examiner ces communications et déterminer quelles obligations légales chaque partie a effectivement assumées.
Cette question dépasse le cadre d’une seule exploitation de pont d’une valeur de 292 millions de dollars. La DeFi dépend de plus en plus de couches d’infrastructures externes qui indiquent aux contrats intelligents ce qui s’est passé ailleurs. Les contrats peuvent être irréprochables et pourtant agir sur la base d’un mensonge si le système qui leur fournit des informations est compromis.
Le 18 avril, un vérificateur a cru à une telle fausse information, et 116 500 rsETH sont apparus sur la blockchain Ethereum sans avoir été brûlés ailleurs. La technologie n’a eu besoin que d’un seul bloc pour prendre sa décision. C’est désormais à un juge de se prononcer.

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.