Bitget a déclaré à Bitcoin.com News avoir commencé à rétablir les retraits après que des pirates ont exploité une faille de sécurité d’un tiers pour dérober environ 388 millions de dollars à la plateforme d’échange de cryptomonnaies. La plateforme a précisé que ses clés privées et ses portefeuilles hors ligne n’avaient jamais été compromis, et que les soldes des clients restaient intacts. Lundi matin, Bitget avait traité 9 585 retraits de bitcoins, pour un total de 4 098 BTC, et la reprise des retraits de cryptomonnaies devrait se poursuivre tout au long de la semaine.
Bitget reprend les retraits de bitcoins alors que l'enquête sur le piratage de 388 millions de dollars s'étend
ÉCRIT PAR

PARTAGER
Points clés
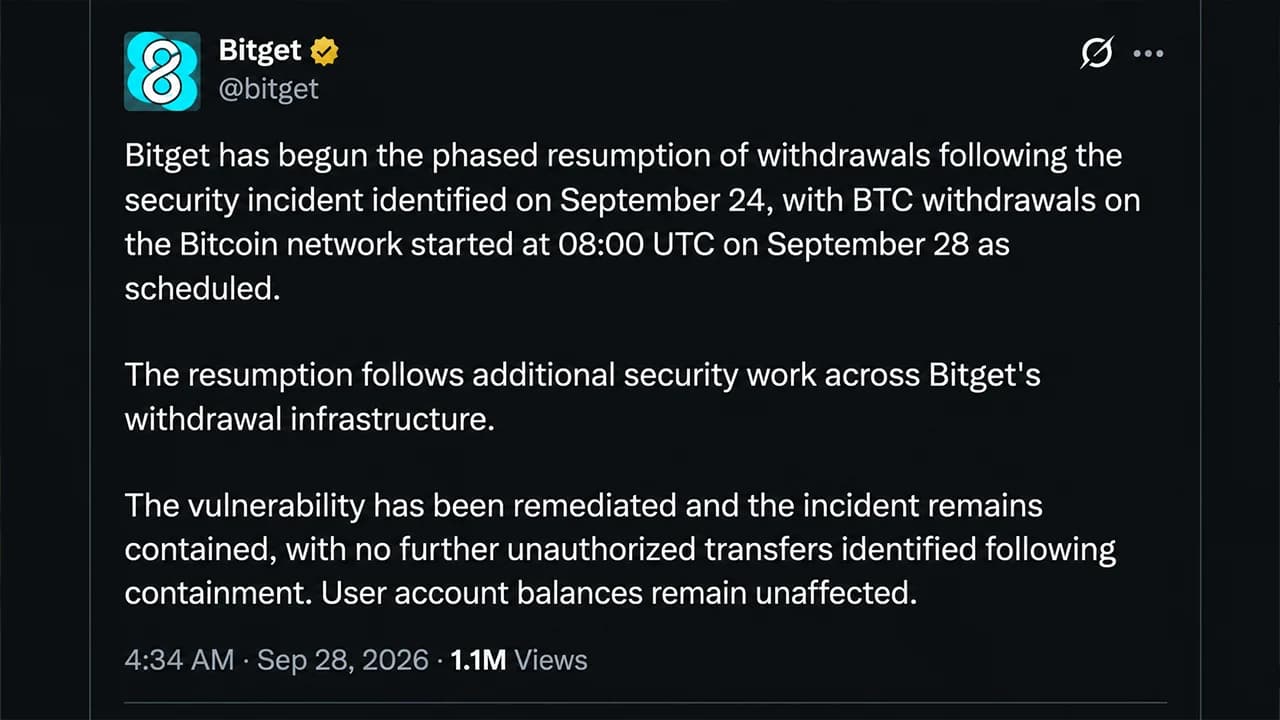
- La déclaration de Bitget transmise à Bitcoin.com News explique que la plateforme a attribué cette perte de 388 millions de dollars au vol d’identifiants obtenu via une faille de sécurité d’un tiers.
- Bitget avait traité 9 585 retraits de BTC, pour un total de 4 098 BTC, à 9 h UTC le 28 septembre.
- Bitget prévoit de rétablir les retraits d'ETH le 29 septembre et de publier son rapport de sécurité cette semaine.
La perte de 388 millions de dollars subie par Bitget est due à une faille de sécurité d’un tiers
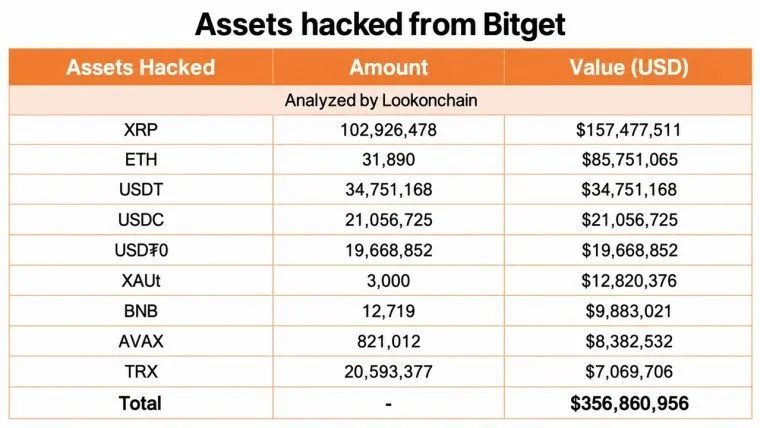
Huit années sans incident de sécurité de cette ampleur ont pris fin brutalement pour Bitget le 24 septembre, lorsque des pirates ont exploité une vulnérabilité dans un produit de sécurité tiers et se sont enfuis avec environ 388 millions de dollars.
Quatre jours plus tard, selon un communiqué transmis à Bitcoin.com News, la plateforme rouvre ses services de retrait, en commençant par le bitcoin. Bitget précise que son Fonds de protection des utilisateurs, d’un montant de plus de 464 millions de dollars, reste disponible pour protéger ses clients, tandis que les enquêteurs spécialisés dans la blockchain continuent de retracer la trace des actifs volés. La dernière communication révèle également un rebondissement particulier : les pirates n’ont pas eu besoin de voler des clés privées pour mener à bien leur coup.
Dans son communiqué du 28 septembre, attribué à la PDG Gracy Chen, la plateforme a reconnu la gravité de l’incident, expliquant que son historique de sécurité n’était pas une excuse pour ce qui s’était produit.
« L’incident du 24 septembre est la première fois en huit ans qu’une attaque de cette nature parvient à pénétrer l’infrastructure de Bitget Exchange », a déclaré la société. « Ce bilan ne diminue en rien la gravité de l’incident. Il établit la norme à l’aune de laquelle la réponse de Bitget doit désormais être évaluée. »
Des identifiants volés ont permis aux attaquants de contourner les mesures de sécurité du portefeuille
L’enquête préliminaire menée par Bitget a révélé que les attaquants avaient obtenu des identifiants internes de haut niveau en exploitant une vulnérabilité dans un produit de sécurité tiers. Ces identifiants leur ont permis d’émettre des commandes de retrait frauduleuses vers le système de portefeuilles de la plateforme, contournant ainsi les contrôles de risque existants. Bitget a expliqué :
« L’enquête a révélé que l’attaquant avait exploité une vulnérabilité dans un produit de sécurité tiers pour obtenir des identifiants internes de haut niveau. »
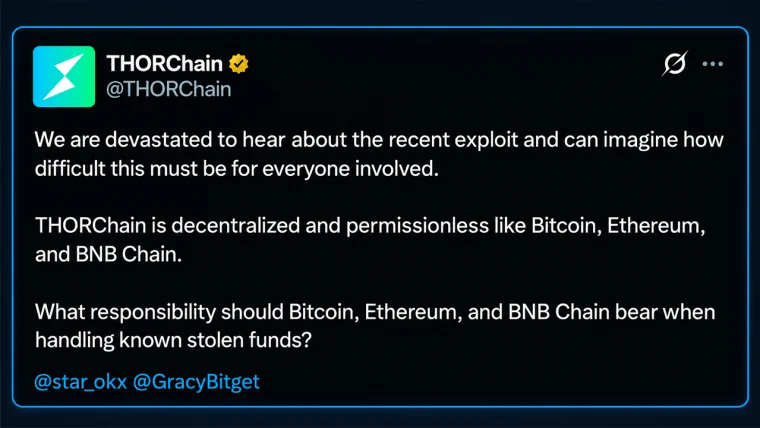
La société a ajouté que ces identifiants avaient permis des transferts non autorisés, tout en soulignant que « les clés privées n’ont pas été compromises et que les portefeuilles hors ligne n’ont pas été affectés ». La compromission de l’infrastructure a facilité des transferts non autorisés sur plusieurs réseaux blockchain, notamment Ethereum, XRP Ledger et Tron. Parallèlement, des plateformes telles que Thorchain et d’autres infrastructures comme Uniswap, 1inch Fusion et Stargate ont été mises à profit.
Bitget avait initialement estimé les pertes à 351,6 millions de dollars, avant qu’un rapprochement ultérieur ne porte ce chiffre à environ 388 millions de dollars. Plutôt que de contourner les mécanismes cryptographiques protégeant les actifs des clients, les attaquants ont exploité un accès privilégié à l’infrastructure chargée d’autoriser les retraits. « Bitget a identifié la voie d’attaque, corrigé la vulnérabilité et renforcé les contrôles sur l’ensemble de son infrastructure de retrait », a expliqué la société lundi. La plateforme examine actuellement ses dépendances en matière de sécurité vis-à-vis de tiers, ses contrôles d’accès internes, la vérification des retraits et la détection des activités anormales. Elle affirme que les soldes des comptes clients ne sont pas affectés.
Reprise des retraits de bitcoins alors que les enquêteurs traquent les fonds volés
Bitget a indiqué avoir commencé à rétablir les retraits de BTC sur les réseaux Bitcoin et BSC à 8 h UTC le 28 septembre. À 9 h, la plateforme signalait avoir traité 9 585 retraits de BTC, pour un total d’environ 4 098 BTC. Concernant l’estimation actualisée des pertes, la société a précisé qu’elle « ne tient pas compte de transferts non autorisés supplémentaires survenus après la mise en place des mesures de confinement ».
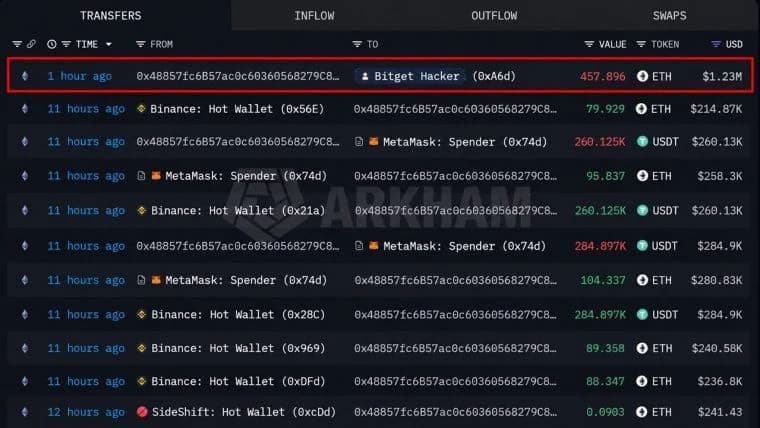
Parallèlement, les spécialistes en criminalistique Mandiant et Slowmist participent à l’enquête, en examinant les méthodes d’attaque, en validant les mesures correctives et en traçant la cryptomonnaie manquante. « Certains actifs affectés ont déjà été gelés grâce à une coordination avec des partenaires du secteur », a révélé Bitget lundi.
La plateforme a également communiqué les adresses identifiées des attaquants ainsi que des informations de traçabilité afin d’aider les enquêteurs à remonter la piste de l’argent. La PDG Gracy Chen avait précédemment indiqué que la méthodologie de l’attaque semblait correspondre étroitement à celle de groupes liés à la Corée du Nord, bien que l’enquête soit toujours en cours. La société a déclaré :
« Bitget prévoit de finaliser un rapport de sécurité officiel cette semaine et communiquera d’autres conclusions dès qu’elles auront été vérifiées. »
Le fonds de protection de 464 millions de dollars de Bitget face à son plus grand défi
Le communiqué de la plateforme fait état d’un ratio de réserve global de 127 %, ainsi que d’un fonds de protection des utilisateurs dépassant les 464 millions de dollars. Sa dernière communication précise que les soldes des clients ne sont pas affectés, bien que cet incident constitue sa première faille de sécurité de cette nature en huit ans.
« La réponse de Bitget à cet incident ira donc au-delà de la simple correction de la faille elle-même », a expliqué la société dans son communiqué. La reprise des retraits d’ETH est prévue pour le 29 septembre, suivie de celle des retraits d’USDT le 30 septembre, puis des autres tokens pris en charge, des devises fiduciaires et des services peer-to-peer le 2 octobre.
« L’accent est désormais mis sur la mise en œuvre des enseignements tirés de cet incident à l’échelle de la plateforme et sur le renforcement des mesures de sécurité nécessaires, alors que l’infrastructure et l’offre de produits de Bitget continuent de se développer », conclut le communiqué transmis à notre rédaction.

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.