La faille de sécurité de Bitget, d’un montant de 351,6 millions de dollars, a commencé par une série de transactions blockchain inhabituelles et est rapidement devenue l’un des plus importants incidents confirmés survenus sur une plateforme d’échange centralisée de cryptomonnaies en 2026. Ce qui semblait au départ être un détournement d’au moins 150 à 170 millions de dollars provenant de portefeuilles associés à Bitget s’est finalement avéré être un montant près de deux fois plus important, comprenant du XRP, de l’Ethereum, des stablecoins, de l’or tokenisé et plusieurs autres actifs cryptographiques.
Tout ce que l'on sait sur le piratage massif de Bitget, d'un montant de 351 millions de dollars
ÉCRIT PAR

PARTAGER
Points clés
- Bitget a détecté la faille de sécurité de 351,6 millions de dollars à 18 h 31 UTC le 24 septembre et a suspendu les retraits.
- Gracy Chen affirme que le fonds de protection de Bitget, d’un montant de plus de 464 millions de dollars, est en mesure de couvrir l’intégralité de la perte de 351,6 millions de dollars.
- Bitget précise qu’aucune clé privée n’a été volée et qu’un rapport technique complet sera publié dans les 24 heures.
La plateforme a confirmé la violation, gelé les retraits et commencé à collaborer avec les forces de l’ordre et des sociétés de sécurité on-chain. La PDG Gracy Chen précise que les soldes des clients restent intacts, que les portefeuilles froids n’ont pas été touchés et que le fonds de protection des utilisateurs de Bitget, d’un montant de plus de 464 millions de dollars, est suffisamment important pour couvrir l’intégralité de la perte.
Comment le piratage de Bitget s’est-il déroulé ?
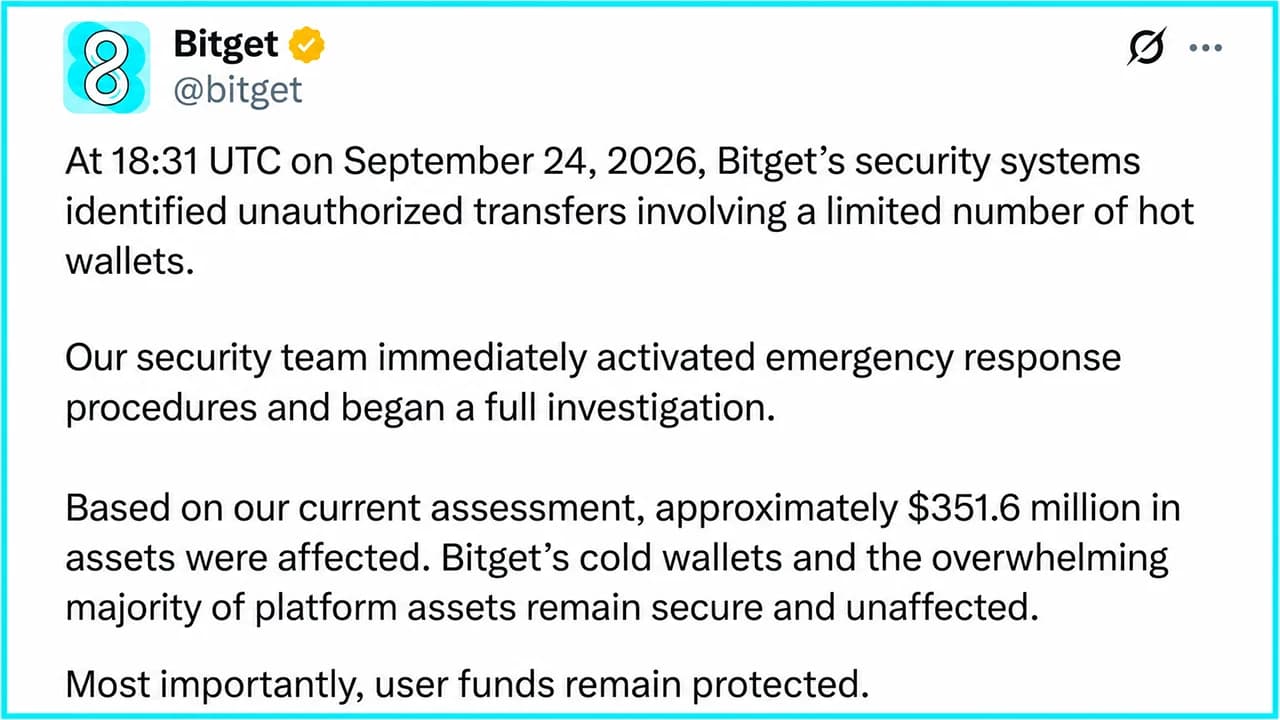
Jeudi, Bitget a révélé que ses systèmes de sécurité avaient détecté des transferts non autorisés provenant de certains de ses portefeuilles «chauds» à 18 h 31 UTC le 24 septembre. Des procédures d’urgence ont été déclenchées en quelques minutes, les adresses suspectes ont été identifiées et signalées, et les forces de l’ordre ainsi que des sociétés de sécurité spécialisées dans la blockchain ont été contactées.
Les dégâts ont été considérables. Bitget estime qu’environ 351,6 millions de dollars ont été affectés, mais précise que seules certaines parties de ses couches de portefeuilles «chauds» et «tièdes» ont été compromises. La société exploite une architecture de portefeuilles à trois niveaux et affirme que ses portefeuilles «froids» restent entièrement sécurisés. Les retraits ont ensuite été suspendus sur l’ensemble de la plateforme par mesure de précaution. Les dépôts et les opérations de trading restent opérationnels, et Bitget a précisé que les soldes des comptes clients continuaient de refléter fidèlement les actifs des utilisateurs.
Cette distinction est importante, car la plateforme affirme en substance qu’il s’agit d’une perte comptable pour l’entreprise, et non d’une perte qu’elle a l’intention de répercuter sur ses clients. Chen a expliqué dans plusieurs messages sur X que les clients ne subiraient aucune perte. Le fondateur de la plateforme a indiqué que le Fonds de protection des utilisateurs de Bitget détenait actuellement plus de 464 millions de dollars, ce qui place la perte estimée à 351,6 millions de dollars à environ 112 millions de dollars en dessous de la valeur déclarée du fonds. La plateforme affirme donc que l’incident dans son ensemble est largement couvert par le fonds.
« Nous ne nous déroberons pas à cette responsabilité », a déclaré Bitget dans son communiqué officiel, promettant que « chaque dollar et chaque décision » seraient justifiés.
La blockchain avait détecté des anomalies avant même que Bitget ne s’exprime
Avant même que Bitget ne confirme quoi que ce soit, les observateurs de la blockchain avaient constaté que des millions de dollars sortaient de portefeuilles attribués à la plateforme. Dans un premier temps, on a constaté que des actifs d’une valeur comprise entre environ 150 et plus de 170 millions de dollars étaient transférés vers de nouvelles adresses. Ce n’est pas le comportement de quelqu’un qui cherche simplement à obtenir la meilleure exécution possible.
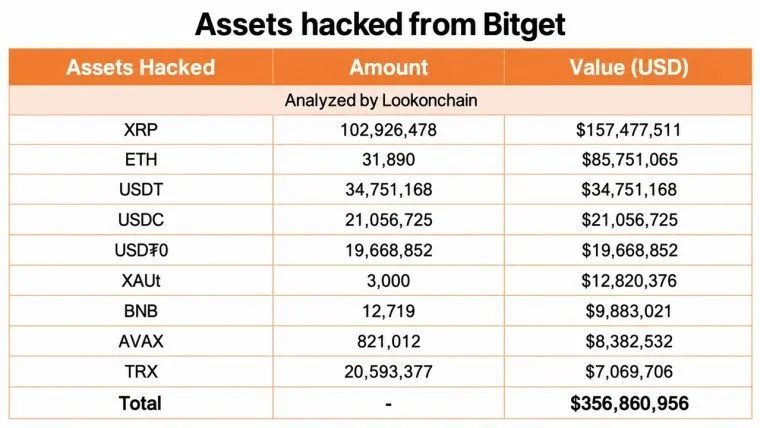
À mesure que le tableau s’élargissait, les chercheurs spécialisés dans l’analyse on-chain ont suivi les actifs sur plusieurs réseaux. Le décompte ultérieur de Lookonchain comprenait environ 102,93 millions de XRP d’une valeur de 157,5 millions de dollars, 31 890 ETH d’une valeur de 85,8 millions de dollars, 34,75 millions de dollars en USDT, 21,05 millions de dollars d’USDC, 19,67 millions de dollars d’USDT0, 3 000 XAUt, 12 719 BNB, 821 012 AVAX et 20,59 millions de TRX.
Une grande partie des actifs transférables via des réseaux compatibles avec la machine virtuelle Ethereum a été rapidement regroupée et convertie en ethereum. Lookonchain a estimé que cette part a finalement atteint environ 67 982 ETH. La différence entre ce chiffre et l’estimation de 351,6 millions de dollars avancée par Bitget est importante. Le chiffre d’environ 183 millions de dollars correspondait à un groupe important visible par les outils de suivi on-chain, tandis que celui de Bitget reflète son comptabilisation sur l’ensemble de l’infrastructure affectée et d’autres blockchains, y compris l’énorme position en XRP. En d’autres termes, les premières alertes sur la blockchain et les enquêteurs on-chain ont détecté une partie de l’incendie, mais pas l’ensemble du bâtiment.
Bitget affirme que ses clés privées n’ont pas été volées
L’évolution de la situation technique pourrait constituer l’aspect le plus déterminant de cet incident. Dans une mise à jour ultérieure, Gracy Chen a expliqué que les clés privées de Bitget n’avaient pas été compromises. Selon sa description préliminaire, les attaquants auraient plutôt compromis un composant backend critique au sein de l’infrastructure de portefeuilles de la plateforme et auraient ainsi pu falsifier ou usurper des données de transaction qui ont été intégrées au processus habituel d’autorisation et de signature de Bitget.

Cela représenterait une attaque très différente du simple vol d’une clé privée. Si le récit de Bitget est confirmé, le système chargé de déterminer ce qui devait être signé a été manipulé pour autoriser des transactions qui n’auraient jamais dû exister. Les clés auraient donc pu rester techniquement sécurisées tandis que l’infrastructure leur transmettant les instructions a failli.
Mme Chen a déclaré que la faille avait été maîtrisée et qu’aucun autre transfert non autorisé n’était désormais possible. Bitget s’est toutefois abstenu de désigner officiellement un vecteur d’attaque définitif tant que son enquête n’est pas terminée. Cela laisse de nombreuses questions sans réponse. Les enquêteurs doivent encore déterminer comment le backend a été pénétré, quels privilèges les attaquants ont obtenus, pourquoi les contrôles existants n’ont pas rejeté les transactions, et si une authentification supplémentaire ou des mesures de sécurité liées à la politique de transactions auraient pu les empêcher.
Le groupe nord-coréen Lazarus a-t-il attaqué Bitget ?
Se pose ensuite la question de la Corée du Nord. Des rapports et des publications sur les réseaux sociaux, suite à la mise à jour en direct de Chen, ont établi un lien entre des informations préliminaires relatives aux adresses IP ou au routage et des schémas d’infrastructure précédemment associés à des attaquants nord-coréens. Cela a rapidement donné lieu à des spéculations selon lesquelles le groupe Lazarus pourrait être responsable. Pour l’instant, il ne s’agit que de cela : des spéculations.
Les coïncidences sont impossibles à ignorer. Des hackers nord-coréens, en particulier le groupe Lazarus financé par l’État, ont été accusés d’être à l’origine de certains des plus importants vols dans le domaine des cryptomonnaies, notamment la brèche de sécurité chez Bybit en février 2025, qui s’est chiffrée à environ 1,5 milliard de dollars. Tant que les enquêteurs n’auront pas publié d’indicateurs techniques, de schémas de blanchiment ou d’autres preuves reliant l’auteur de l’attaque contre Bitget à un groupe connu, Lazarus devrait toutefois rester une hypothèse plutôt qu’une conclusion.
Que va-t-il advenir des utilisateurs de Bitget ?
Pour les clients, le problème immédiat concerne les retraits. Ceux-ci restent désactivés pendant que Bitget procède à son audit de sécurité. La plateforme indique que ses équipes s’emploient simultanément à réparer l’infrastructure affectée et à préparer la reprise des retraits, mais Chen a refusé de donner une date de réouverture qu’elle ne peut garantir. Les dépôts et les opérations de trading restent disponibles.
Le fonds de protection fait désormais lui aussi l’objet d’un examen minutieux. Bitget affirme que sa valeur, supérieure à 464 millions de dollars, couvre largement la perte estimée, bien que les communiqués publiés jusqu’à présent ne constituent pas un audit indépendant et en temps réel de la composition ou de la ségrégation du fonds.
La récupération est une autre affaire. Les stablecoins indexés sur des monnaies fiduciaires, tels que l’USDT et l’USDC, peuvent potentiellement être gelés par le biais de contrats contrôlés par l’émetteur lorsque les actifs restent identifiables. L’Ethereum natif stocké dans des portefeuilles récents est considérablement plus difficile à bloquer, ce qui rend la conversion rapide de l’attaquant en ETH particulièrement significative.
Chen a régulièrement tenu la communauté informée et a souligné que la plateforme de trading collaborait avec Mandiant et Slowmist pour mener une enquête approfondie sur l’incident. Elle a réaffirmé une nouvelle fois que « les soldes des utilisateurs restent intacts » et a déclaré que le Fonds de protection des utilisateurs de Bitget couvrirait les pertes résultant de cette violation. Chen a en outre ajouté que Bitget Wallet n’avait pas été affecté, car son infrastructure d’auto-conservation est distincte de celle de la plateforme d’échange. Cet incident ne doit pas non plus être confondu avec l’épisode de « market making », de bots et d’arbitrage survenu en avril 2025 chez Bitget, qui portait sur environ 100 millions de dollars. Il s’agissait d’un événement distinct, reposant sur un mécanisme différent. La prochaine preuve majeure devrait provenir directement de Bitget. La plateforme a promis des mises à jour toutes les heures et un rapport complet sur l’incident dans les 24 heures suivant son annonce initiale, comprenant une analyse des causes profondes et les mesures correctives.
D’ici là, trois chiffres résument l’essentiel de la situation : 351,6 millions de dollars ont été affectés, plus de 464 millions de dollars seraient en jeu, et les utilisateurs de Bitget attendent que les retraits soient à nouveau disponibles. Le quatrième chiffre, à savoir la part des cryptomonnaies volées qui pourra effectivement être récupérée, reste une inconnue.

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.