Plus de 99 % des 102,97 millions de XRP détournés de Bitget le 24 septembre se trouvent toujours, intacts, dans cinq nouveaux portefeuilles, et le registre XRP ne dispose d'aucun mécanisme permettant de les bloquer.
Piratage de Bitget : 157 millions de dollars en XRP volés se trouvent dans des portefeuilles que personne ne peut geler
ÉCRIT PAR
PARTAGER
Points clés
- Deux portefeuilles Bitget ont envoyé 102 926 478 XRP vers une seule nouvelle adresse en trois versements le 24 septembre.
- Seuls environ 400 000 XRP, soit environ 0,4 % du butin, avaient quitté les portefeuilles de l'attaquant au 25 septembre.
- L’analyste Onchain Specter a établi un lien entre la trace des XRP et le piratage d’AFX de 24 millions de dollars survenu en juillet, laissant entendre que le groupe nord-coréen Lazarus serait impliqué.
Trois virements, une seule adresse
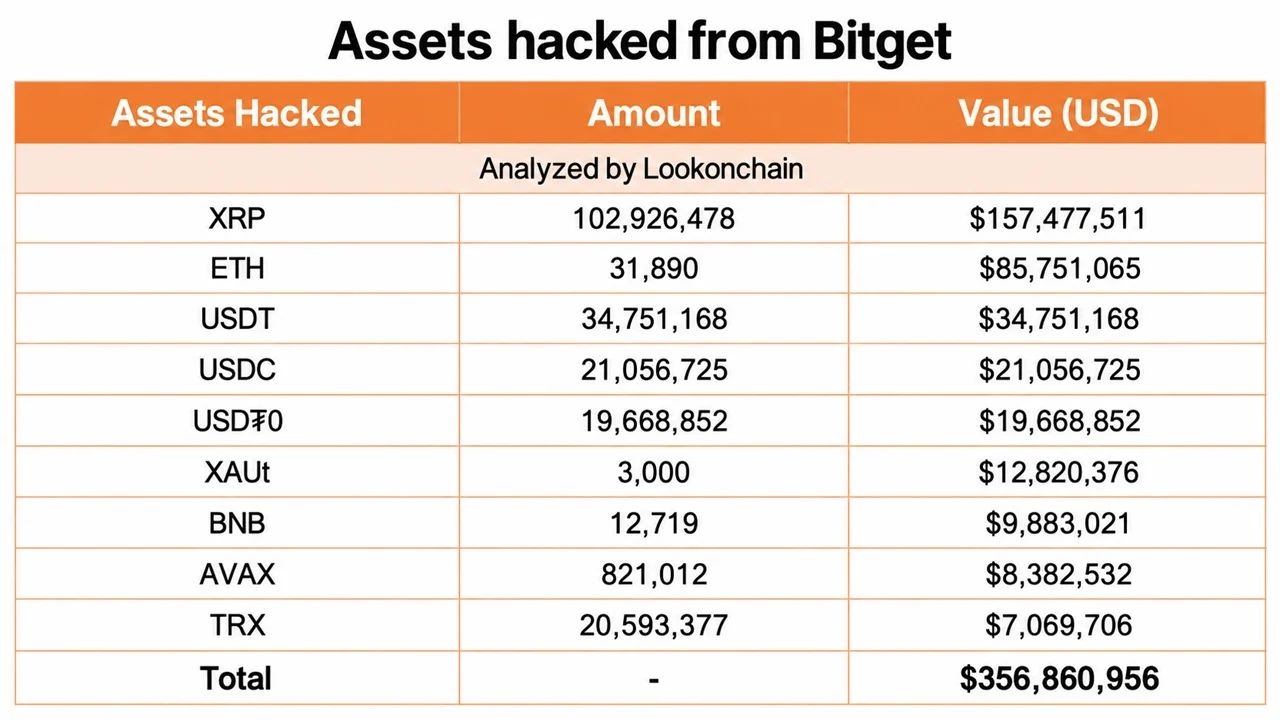
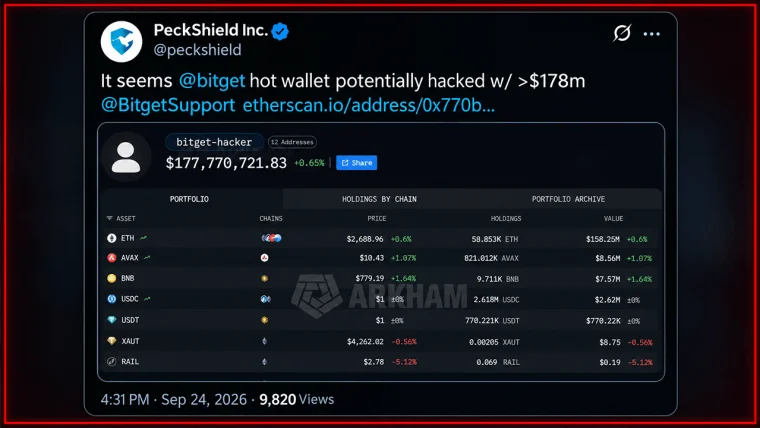
Bitget a déclaré que les pirates avaient pénétré dans « un système backend critique » au sein de son infrastructure de portefeuilles, falsifié des données de transaction et détourné plus de 350 millions de dollars de ses portefeuilles « hot » et « warm ». La plus grande partie de ce butin était constituée de XRP : les outils de suivi on-chain ont recensé 102,93 millions de XRP, d’une valeur de 157,48 millions de dollars, bien devant les 31 890 ETH et les quelque 75 millions de dollars en stablecoins qui ont également été dérobés.
Le XRP Ledger (XRPL) montre exactement comment cela s'est passé :
- À 19 h 01 UTC, un portefeuille identifié comme « Bitget Global » a envoyé 2 248 871 XRP vers une toute nouvelle adresse commençant par rwNhefsz.
- Quinze minutes plus tard, un deuxième portefeuille Bitget a envoyé 91 420 943 XRP à la même adresse.
- Un troisième transfert de 9 306 866 XRP a suivi.
Le total s'élève à 102 976 680 XRP, soit exactement le montant signalé par un observateur cette nuit-là.
Enfin, il convient de mentionner que l’attaquant a réparti la somme entre quatre portefeuilles contenant chacun 20 millions de XRP et un cinquième contenant 22 976 677 XRP. Chaque étape a donné lieu à un paiement supplémentaire de 0,00001 XRP provenant d’adresses sans rapport avec l’opération, un schéma de spam typique de l’« empoisonnement d’adresse », où les escrocs espèrent que quelqu’un copiera le mauvais portefeuille.
Le gel qui ne peut pas avoir lieu
Gracy Chen, PDG de Bitget, a déclaré que la plateforme avait contacté les fondations de chaque chaîne concernée et que certaines avaient « déjà gelé les adresses de portefeuille du pirate ». Cela fonctionne pour les tokens adossés à un émetteur, tels que l’USDT ou l’USDC. Cela a également fonctionné sur d’autres réseaux ; par exemple, Arbitrum a gelé 71 millions de dollars liés à l’exploitation de KelpDAO en avril. Le XRP, cependant, est un cas à part, car personne ne peut geler cet actif une fois qu’il fait partie du registre. Les outils de gel du XRPL ne s’appliquent qu’aux tokens émis, et non à l’actif natif. Cela signifie que la plus grande partie du butin de Bitget est justement celle qu’aucune fondation ne peut toucher. Les seuls points d’étranglement restants sont les plateformes d’échange et les ponts que l’attaquant doit emprunter pour encaisser ses gains.
Retour sur les événements de juillet et un lien possible avec Lazarus
Chen a déclaré que les schémas comportementaux des adresses IP et les signatures sur la chaîne de blocs étaient « conformes aux techniques utilisées par des groupes de hackers liés à la RPDC », tout en soulignant que l'identité de l'attaquant n'était pas confirmée. L’analyste on-chain Specter est allé plus loin, en publiant un graphe de flux reliant les ETH versés par le service d’échange Bridgers en contrepartie des XRP volés à des portefeuilles associés au cluster « Trader Traitor ». Specter relie ces fonds à l’attaque contre AFX survenue en juillet, un vol d’environ 24 millions de dollars.
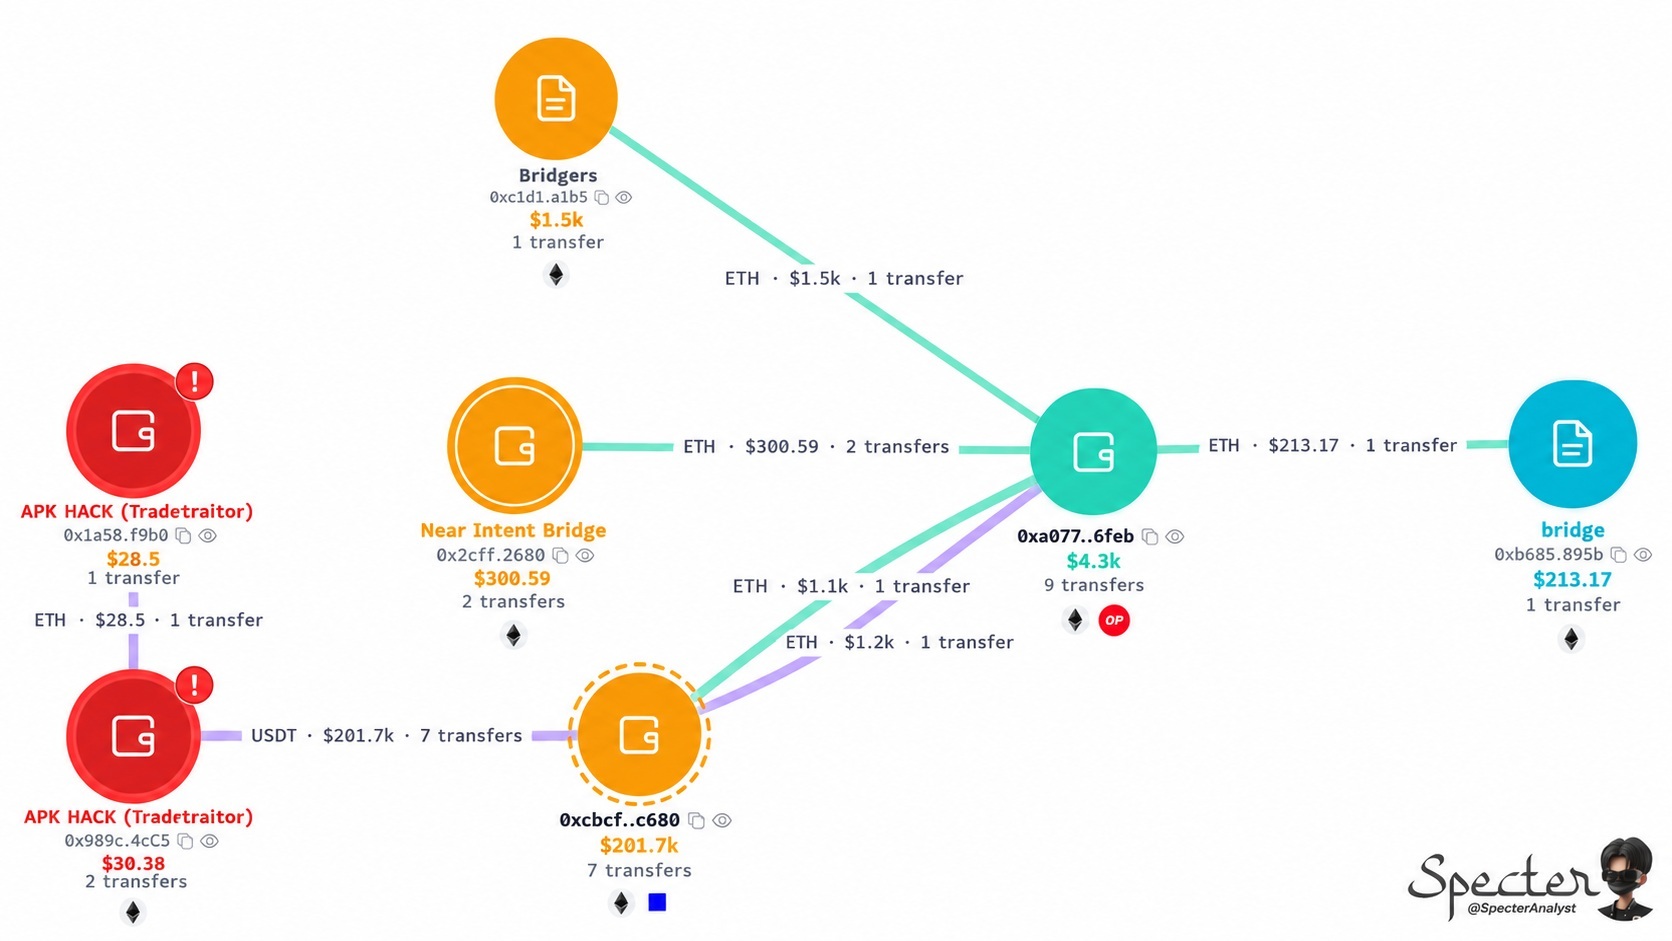
Le lien reste toutefois ténu, car le graphique passe par un seul portefeuille Ethereum contenant environ 4 300 dollars, et de tels recoupements mineurs peuvent simplement refléter l’utilisation de services de blanchiment communs. Néanmoins, le schéma correspond, et la société de sécurité Blockaid a attribué environ 609 millions de dollars de pertes au premier semestre 2026 au groupe « Trader Traitor », lié au groupe Lazarus.
Un excédent de 157 millions de dollars
Jusqu’à présent, les retraits ont été sporadiques et l’enquêteur on-chain Yfarmx a repéré 33 500 XRP transitant par Bridgers le 25 septembre, qualifiant ce mouvement de « test avant un retrait plus important ». Le registre indique désormais qu’environ 400 105 XRP ont disparu de l’un des cinq portefeuilles, tandis que les quatre autres n’ont pas vu le moindre XRP bouger. Le XRP s’échange aujourd’hui à 1,53 $, en hausse de 1,4 % par rapport à hier ; le marché semble donc ne pas s’être inquiété de cette évolution pour l’instant. Cela pourrait changer rapidement si des dizaines de millions de XRP commençaient à affluer vers les plateformes d’échange. Le climat était déjà fragile, et Bitcoin.com News a récemment rapporté que le trader moyen de XRP sur le long terme affichait toujours une perte de 11,75 %, même après le récent rebond du XRP.
Bitget affirme que son Fonds de protection des utilisateurs couvrira la perte après évaluation. Ce fonds détient actuellement 5 500 BTC.

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.