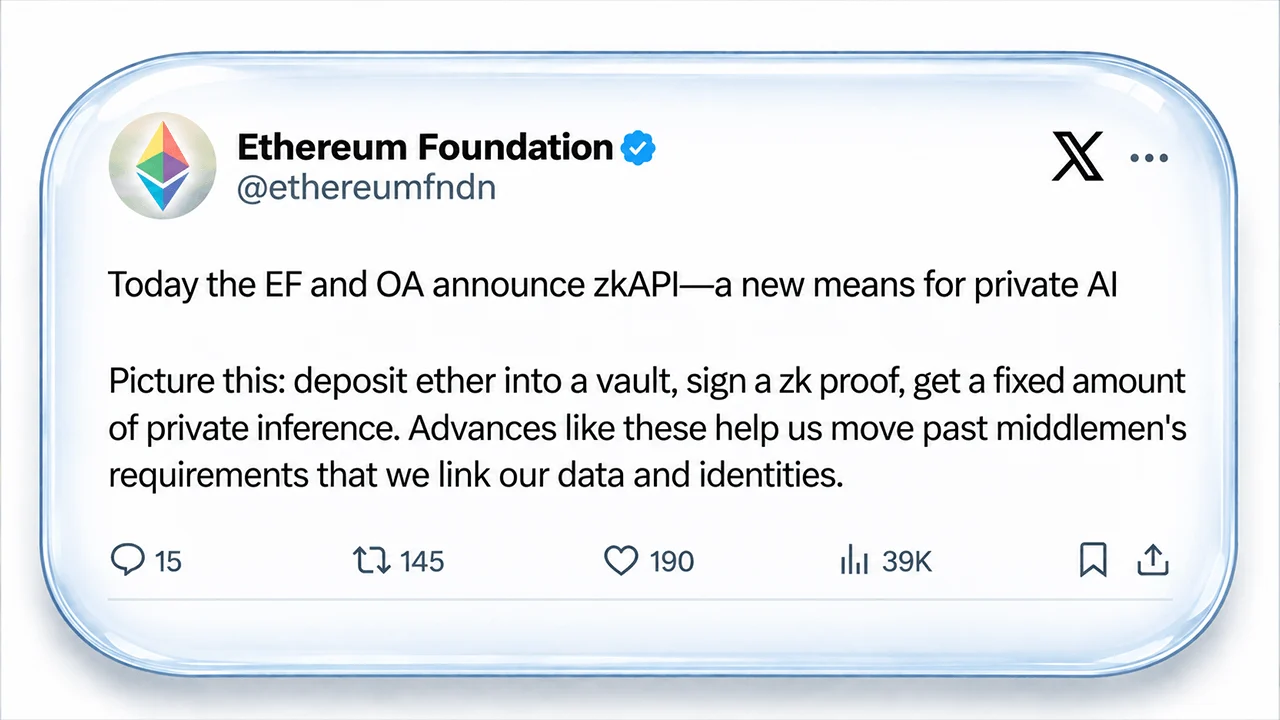
La Fondation Ethereum et l’Open Anonymity Project ont lancé zkAPI, un système permettant aux utilisateurs de prépayer des services d’IA et d’autres services facturés à l’utilisation sans associer leur identité de facturation à chaque requête. Opérationnel sur le réseau principal d’Ethereum depuis le 1er octobre, zkAPI utilise des preuves à divulgation nulle de connaissance et des clés API jetables pour dissocier la personne qui paie de ce qu’elle achète. Il y a toutefois un bémol : l’IA voit toujours la requête, et l’anonymat peut être compromis par ailleurs.
La zkAPI d'Ethereum offre aux paiements basés sur l'IA une protection de la vie privée, mais avec une contrepartie
ÉCRIT PAR

PARTAGER
Points clés
- Le zkAPI de la Fondation Ethereum (EF) a été mis en service le 1er octobre, séparant les paiements API de l’identité.
- Open Anonymity utilise des preuves à divulgation nulle de connaissance afin que les requêtes API financées restent impossibles à relier.
- Les fournisseurs d’IA voient toujours les invites, tandis que les utilisateurs de zkAPI peuvent révéler leur identité via leurs données IP.
Ethereum veut effacer la trace numérique de l’IA
Chaque question adressée à un modèle d’IA commercial peut laisser davantage de traces que la plupart des utilisateurs ne l’imaginent. Une clé API est liée à un compte. Le compte est lié à de l’argent. Les requêtes s’accumulent derrière ces deux éléments. La Fondation Ethereum (EF) expose clairement le problème : « Aujourd’hui, chaque appel à une API d’IA comporte une identité. » C’est cette trace que la zkAPI tente d’effacer.
Lancée le 1er octobre par la Fondation Ethereum et l’Open Anonymity Project, zkAPI permet à un utilisateur de déposer des ETH, des USDC ou d’autres crédits pris en charge dans un coffre-fort Ethereum, puis de payer des requêtes d’IA sans révéler son identité au serveur de paiement. Le fournisseur d’IA reçoit la requête, mais pas l’identité de facturation qui se cache derrière.
La description de la Fondation est frappante en raison du caractère très personnel que peut revêtir cet historique de facturation. « Les requêtes sont personnelles. Les gens interrogent les modèles d’IA sur leur santé, leurs finances, leurs doutes », indique l’article de blog de la Fondation intitulé « Présentation de zkAPI : des crédits d’utilisation privés pour n’importe quelle API ». Si ces questions s’accumulent en nombre suffisant sur un même compte, le fournisseur ne dispose pas simplement d’une facture. Il peut disposer d’un historique s’étendant sur plusieurs années de ce à quoi une personne a réfléchi.
Déposer de l’argent dans le coffre-fort, puis disparaître de la facture
L’astuce de zkAPI commence par une transaction Ethereum classique. Un utilisateur dépose des crédits dans un contrat de coffre-fort. Ensuite, les fonds sont représentés par un billet privé qui peut être dépensé sans qu’il soit possible d’identifier le dépôt d’origine dont provient l’argent. Comme l’explique la description de l’EF, « zkAPI sépare le paiement de l’identité ».
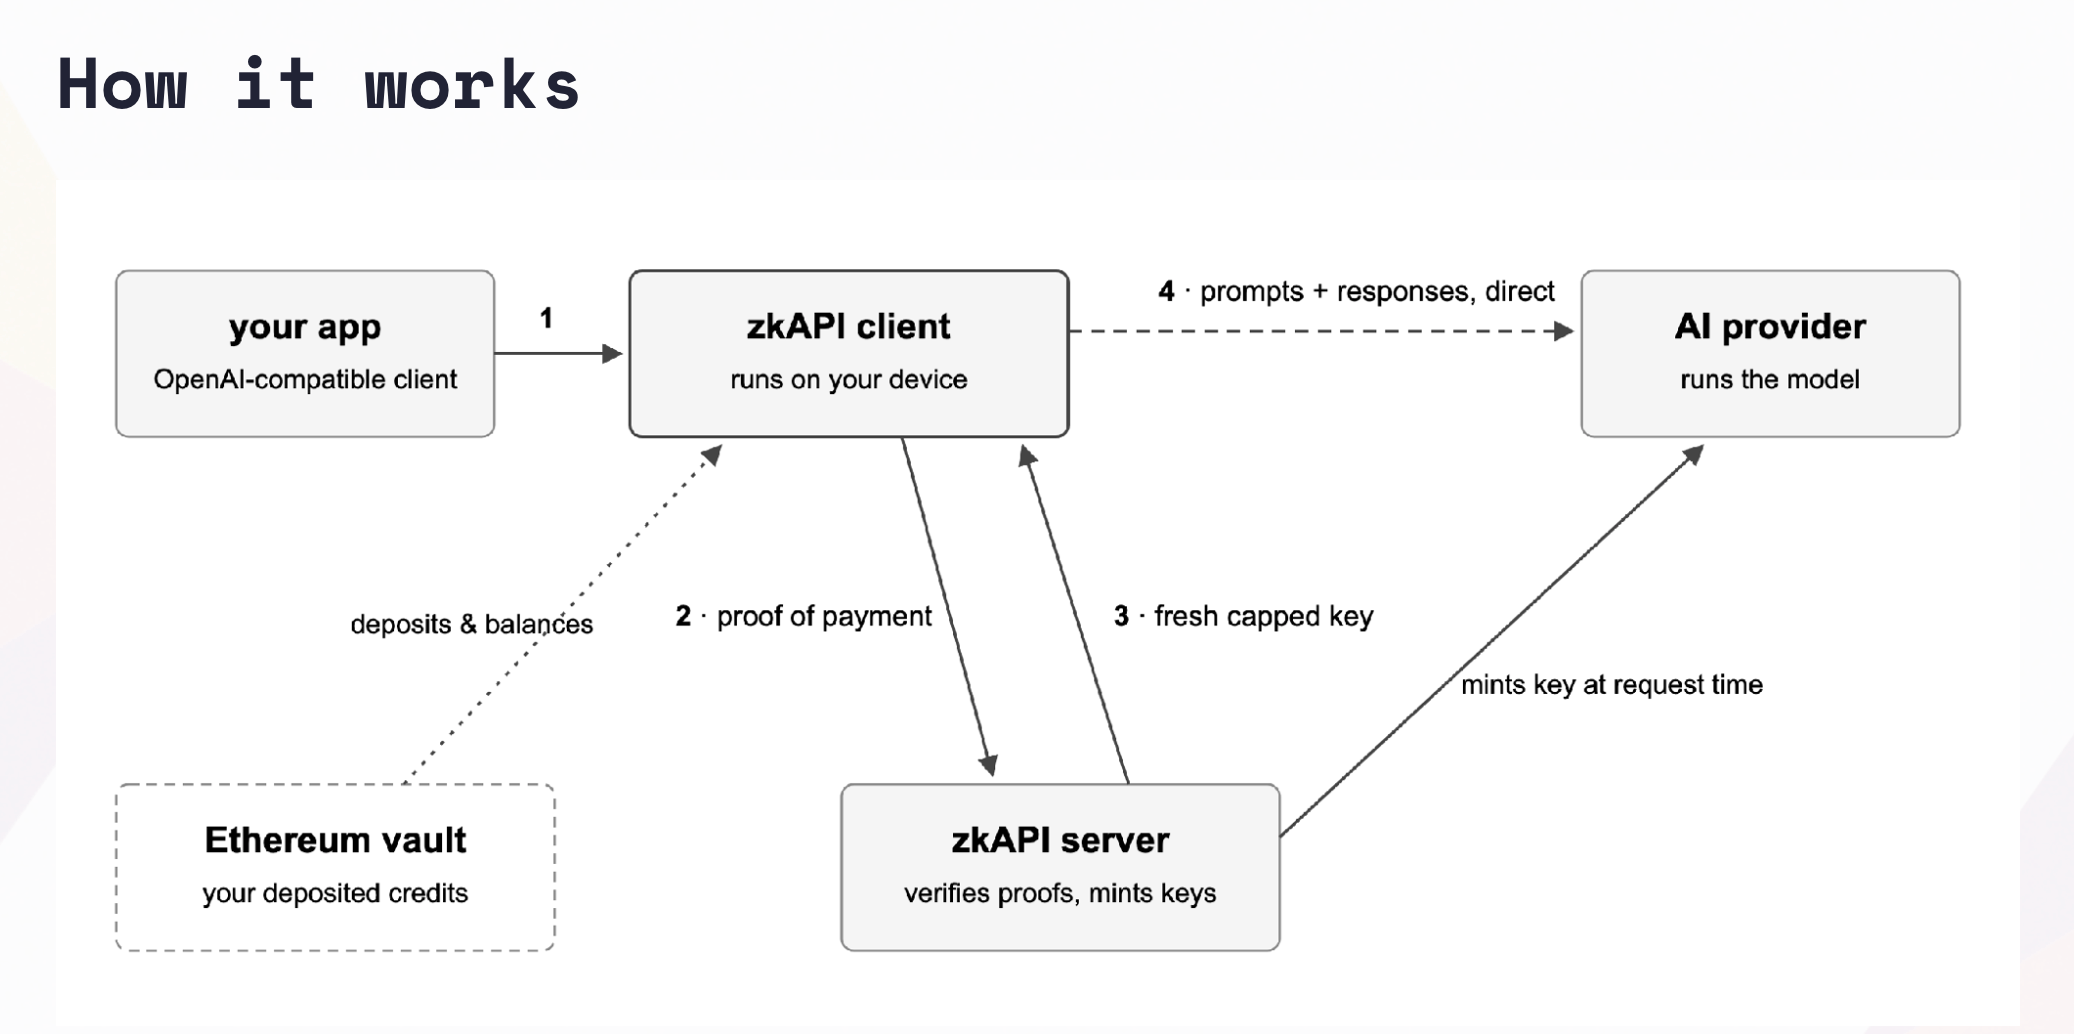
Un logiciel fonctionnant sur l’appareil de l’utilisateur génère ensuite une preuve à connaissance nulle démontrant qu’un bon de paiement approvisionné peut couvrir la dépense demandée et n’a pas encore été utilisé. Le serveur vérifie cette affirmation sans savoir quel bon appartient à l’utilisateur. La mécanique technique devient rapidement complexe. Les dépôts constituent des engagements au sein d’un arbre de Merkle comportant 32 niveaux de profondeur. Les dépenses génèrent des numéros de série à sens unique appelés « nullificateurs », tandis que les preuves Groth16 sur la courbe BN254 et l’algorithme de hachage Poseidon se chargent des calculs cryptographiques les plus lourds.
Le « nullificateur » joue le rôle de policier de quartier. Si vous essayez de dépenser deux fois le même solde, la duplication trahira la manœuvre. Tant que vous restez dans les limites de votre solde, le protocole est conçu pour que le billet reste non traçable. Ou, pour reprendre les termes de la Fondation :
« Un utilisateur qui reste dans les limites de son solde reste impossible à relier. »
L’IA reçoit une clé jetable
La partie la plus ingénieuse intervient après l’autorisation du paiement. Au lieu de fournir au prestataire d’intelligence artificielle (IA) une clé API permanente liée à un compte client ordinaire, le serveur de zkAPI vérifie la preuve de paiement et crée une nouvelle clé à durée de vie limitée, assortie d’un plafond en dollars. Cette clé n’existe que dans la mémoire de l’appareil de l’utilisateur. La requête est ensuite transmise directement au fournisseur d’IA. « Le serveur qui gère l’argent ne voit jamais le contenu, et le fournisseur qui voit le contenu ne connaît jamais l’identité de facturation associée à une clé », explique la Fondation. Lorsque cette clé temporaire expire, le fournisseur enregistre le montant réellement consommé dans un reçu d’utilisation signé. zkAPI déduit ce montant du solde privé de l’utilisateur plutôt que de prélever automatiquement la totalité du plafond de dépenses. Cela signifie qu’une seule autorisation peut couvrir une session, au lieu de nécessiter une transaction Ethereum pour chaque question. Le système de paiement sait que quelqu’un a payé. L’IA sait que quelqu’un a posé une question. Aucun des deux n’est censé en savoir suffisamment pour établir un lien entre les deux.
Ethereum lui-même n’a qu’une vision encore plus restreinte. La blockchain publique peut voir les dépôts, les clôtures et les retraits, mais pas ce qui a été acheté avec le solde. L’argent peut également être récupéré si les serveurs zkAPI disparaissent. « Vous pouvez clôturer votre solde et effectuer un retrait sur la chaîne, même si tous les serveurs zkAPI disparaissent », explique l’article du blog de l’EF.
L’astuce de confidentialité comporte une faille
Il ne s’agit toutefois pas d’une cape d’invisibilité. La technologie zkAPI sépare l’identité de facturation de l’utilisation de l’API. Elle ne masque pas comme par magie ce qu’une personne saisit dans un modèle d’IA. Le fournisseur reçoit toujours les requêtes et les réponses, car il doit faire fonctionner le modèle. Les informations réseau peuvent également trahir la personne à l’autre bout de la connexion. Une adresse IP stable, des schémas temporels ou des comportements répétitifs peuvent permettre de relier entre elles des sessions supposées distinctes. La Fondation se montre très franche quant à un autre problème, en déclarant :
« Le contenu partagé des requêtes peut servir d’empreintes digitales pour quiconque est en mesure de lire ces requêtes. »
Si l’on mentionne sans cesse le même employeur, les mêmes membres de la famille, les mêmes habitudes d’écriture, les mêmes documents de projet ou l’historique des anciennes conversations, le contenu lui-même peut commencer à reconstituer le puzzle. Les utilisateurs à la recherche d’un anonymat réseau plus fort sont orientés vers Tor et vers de nouveaux circuits pour des sessions distinctes. Le référentiel du protocole qualifie également zkAPI d’expérimental.
Pourtant, l’IA n’est que la première à franchir le pas. Le même système pourrait gérer des requêtes RPC sur la blockchain, des tâches liées aux images et aux vidéos, la bande passante VPN et des services de machine à machine où des agents logiciels paient pour du travail sans gérer de comptes clients conventionnels. Cela rend la proposition de zkAPI à la fois plus ciblée et plus intéressante que l’IA anonyme. Elle ne promet pas que personne ne sache rien. Elle tente de s’assurer que personne ne sache tout.


Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.