Am Samstag gab die Lightning-Network-Zahlungsplattform Blink Wallet, die sowohl verwahrte als auch nicht verwahrte Dienste anbietet, bekannt, dass ein Angreifer in eine begrenzte Anzahl von verwahrten Konten eingedrungen war und die Gelder abgezogen hatte.
Blink Wallet von Angreifern getroffen, „einige Dutzend“ verwahrte Konten leergeräumt
GESCHRIEBEN VON

TEILEN
Das Wichtigste auf einen Blick
- Laut Blink Wallet waren „ein paar Dutzend“ verwahrte Konten betroffen, doch der Großteil der Gelder blieb unversehrt.
- Blink hat den Dienst am 19. September ausgesetzt, was die schwierige Phase für Lightning-Network-Apps noch weiter erschwert.
- Blink versichert, dass 100 % der betroffenen Nutzer entschädigt werden, sobald ein Patch bereitgestellt wird, wobei die genauen Details noch offen sind.
Blink Wallet verspricht, dass alle betroffenen Verwahrkonten entschädigt werden
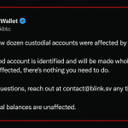
Lightning-Network-Anwendungen und -Plattformen kommen derzeit nicht zur Ruhe, und an diesem Wochenende teilte Blink Wallet der Öffentlichkeit mit, dass der Betrieb aufgrund einer Sicherheitslücke ausgesetzt werde. „Wir haben die Blink-Dienste ausgesetzt, während wir einen Sicherheitsvorfall untersuchen“, hieß es am Samstagmorgen auf dem offiziellen X-Konto von Blink Wallet. „Ein Angreifer hat auf eine begrenzte Anzahl von Verwahrkonten zugegriffen und Gelder abgehoben“, fügte das Team hinzu.
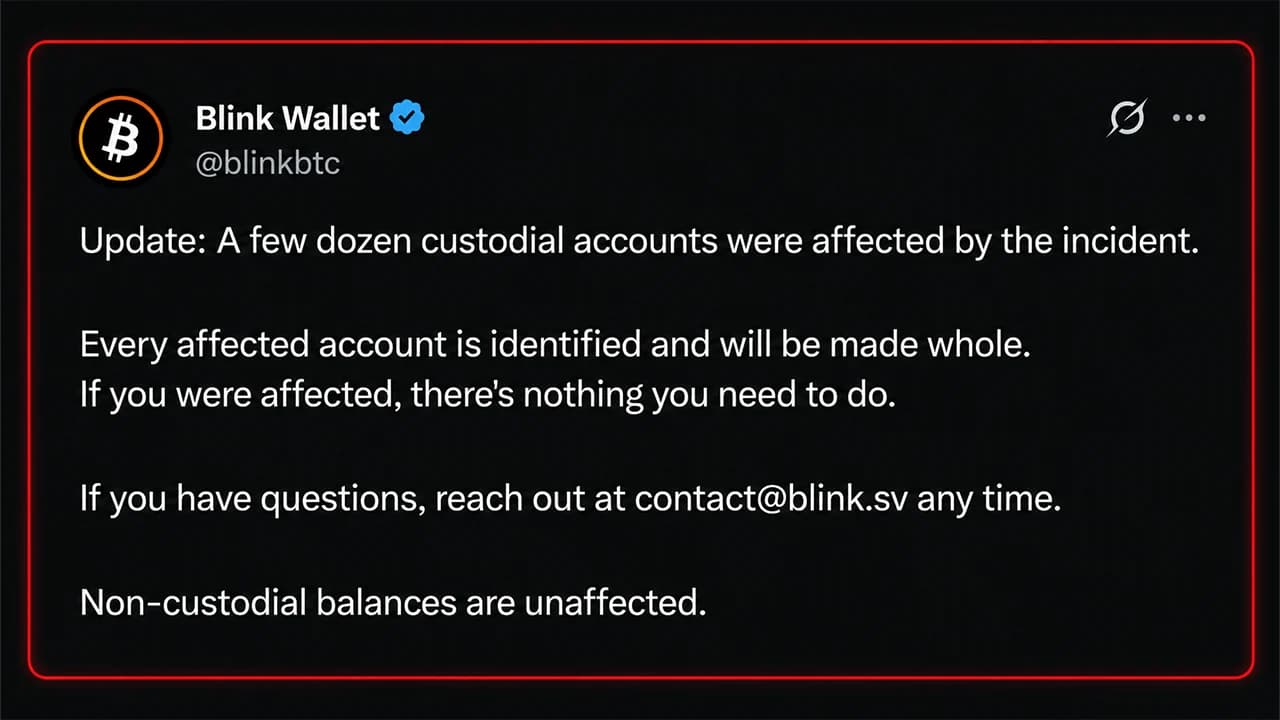
Blink wies darauf hin, dass „der Großteil der Gelder sicher ist“ und die Nutzer der nicht-verwahrenden Konten des Unternehmens nicht betroffen sind. In einem weiteren Update gab Blink später bekannt, dass „ein paar Dutzend Verwahrkonten von dem Vorfall betroffen waren“. Ein konkreter Geldbetrag wurde nicht genannt, doch Blink verspricht, dass „jedes betroffene Konto identifiziert und der Schaden vollständig ausgeglichen wird“.
Die Nachricht kommt zu einer Zeit, in der eine Welle von Fehlern, Sicherheitslücken und Datenlecks Unternehmen im Bereich der digitalen Währungen sowie Lightning-Network-spezifische Anwendungen beeinträchtigt. So wies beispielsweise der Btcpay-Server einen kritischen Fehler auf, der es einem Angreifer aus der Ferne angeblich ermöglichte, LND-Macaroon-Dateien auszulesen; das Lightning Development Kit (LDK) gab bekannt, dass es zwei Fehler gab, und forderte die Nutzer auf, ein Upgrade durchzuführen.
Auch der nicht-verwahrende Swap-Dienst Boltz hatte Probleme, die er am 3. August 2026 bekanntgab. Das Team der Plattform erklärte, dass „Angreifer mittlerweile schneller agieren, als ein Team unserer Größe Fehler finden und beheben kann.“ Die Abschaltung von Boltz verursachte Probleme für Anbieter wie Aqua, Bull Bitcoin und Zeus. Nach den Problemen mit Boltz führte Aqua mit „Indra“ einen eigenen Liquid-Lightning-Swap-Stack ein.
Angriffspfad bleibt unbekannt, während Blink an der Wiederherstellung des Dienstes arbeitet
Das letzte Update von Blink wurde am Samstag um 12:06 Uhr ET veröffentlicht, und seitdem gab es weder ein Update noch eine Nachbetrachtung. Auch der Angriffspfad wurde nicht veröffentlicht, und die Nutzer wissen nicht genau, wie es zu dem Vorfall kam. Solange keine Nachbetrachtung vorliegt, kann jeder, der einen bestimmten Exploit behauptet, nur raten. Viele Nutzer stellten über den X-Account von Blink direkte Fragen zu dem Problem. Ein Nutzer fragte, wie man erkennen könne, ob man betroffen sei, und eine Person gab an, sie benötige schnell Zugriff auf Geldmittel für Bestattungskosten.
„Bitte, wie lange wird es ungefähr dauern, bis alles wieder normal funktioniert? Ich muss dringend einige Zahlungen für eine Beerdigung leisten“, schrieb der Nutzer in Blinks Thread. Der X-Account antwortete dieser Person mit folgenden Worten:
„Wir arbeiten daran, den Dienst so schnell wie möglich wiederherzustellen. Ein Patch wird gerade bereitgestellt. Wir werden in Kürze weitere Informationen veröffentlichen.“

Dieser Artikel wurde mithilfe von KI aus dem Englischen übersetzt. Die englische Originalversion ist die maßgebliche Quelle; automatische Übersetzungen können Ungenauigkeiten enthalten, insbesondere bei rechtlicher und regulatorischer Terminologie.