Zano hat in einer kürzlich veröffentlichten Nachbetrachtung den Fehler offengelegt, der zu einer außergewöhnlichen 30-tägigen Rückgängigmachung der Blockchain geführt hatte. Ein Angreifer nutzte eine fehlende Überprüfung bei den Gateway-Adressen aus, um in einer einzigen Transaktion rund 18,4 Millionen ZANO zu prägen, und wiederholte diesen Trick anschließend mit fUSD. Der erste Angriff blieb fast einen Monat lang unbemerkt, während Zanos eigene Datenschutzmechanismen es zunehmend erschwerten, die gefälschten Coins von legitimen zu unterscheiden.
Zano gibt an, dass illegale Token im Wert von über 200 Millionen Dollar zu einer 30-tägigen Rückrolle der Blockchain geführt haben
GESCHRIEBEN VON

TEILEN
Wichtigste Erkenntnisse
- Zano gab bekannt, dass durch eine einzige Exploit-Transaktion rund 18,4 Millionen ZANO geschaffen wurden, wobei danach weitere Token generiert wurden.
- Zano verfolgte mögliche verdächtige Aktivitäten über 117.941 Outputs und 65.301 Transaktionen hinweg.
- Das Zano-Team erklärte, dass die betroffenen Guthaben wiederhergestellt werden, ohne die ZANO-Versorgung zu verändern.
Eine fehlende Überprüfung, 18,4 Millionen ZANO
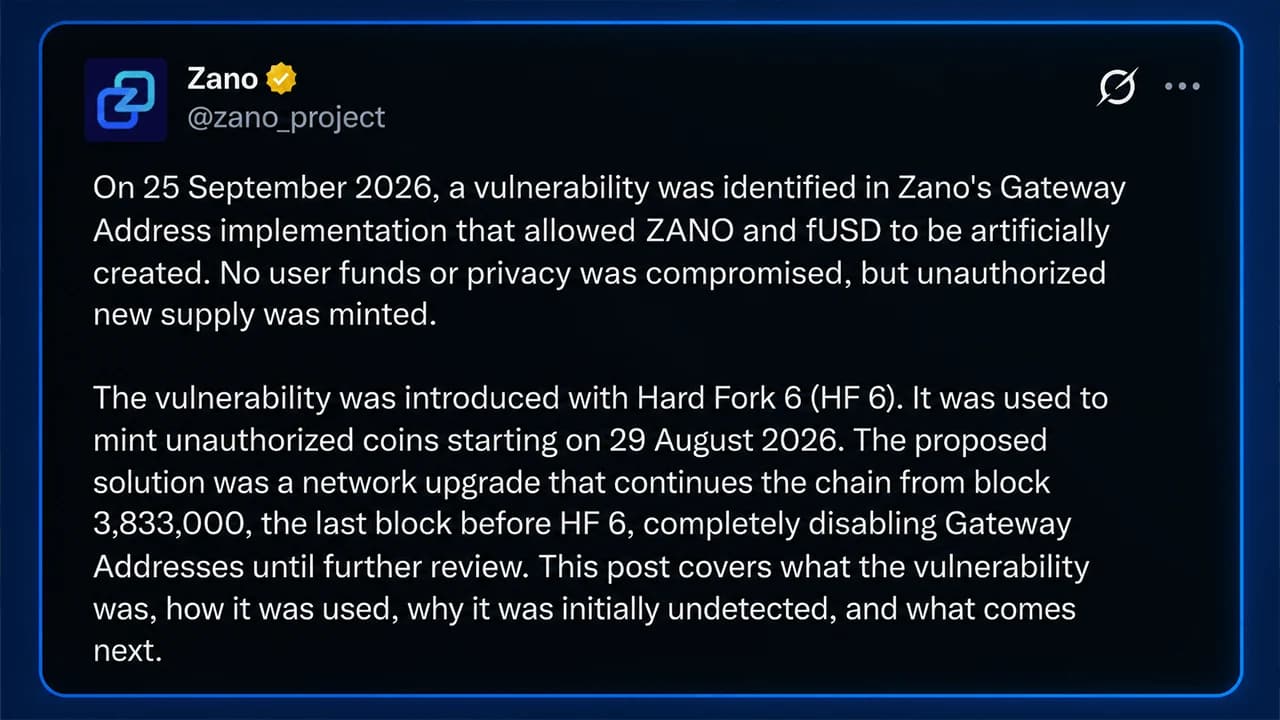
Zanos 30-tägige Blockchain-Rückspule klang bereits drastisch. Nun hat das Team erklärt, was dahintersteckte, und die Mechanismen sind wohl noch seltsamer. Ein mit dem Hard Fork 6 eingeführter Fehler ermöglichte es einem Angreifer ab dem 29. August, Coins zu generieren, die das Netzwerk als echt akzeptierte.
Nach Angaben des Entwicklerteams wurden beim ersten tatsächlichen Exploit 2^64 Basiseinheiten – etwa 18,4 Millionen ZANO – in einer einzigen Transaktion generiert. Fast einen Monat lang bemerkte niemand etwas davon. Als Zanós interne Tools am 25. September Alarm schlugen, hatte sich der gefälschte Bestand bereits in einem Datenschutzsystem verheddert, das bewusst so konzipiert war, dass Transaktionen schwer nachverfolgbar sind.
Das Problem begann mit den „Gateway-Adressen“, einem neuen Adresstyp, der im Hard Fork 6 eingeführt wurde, um die Integration von Zano in zentralisierte Börsenplattformen (CEX), Brücken und andere Dienste zu erleichtern. Gateway-Outputs legen einen Betrag und eine Asset-ID offen, im Gegensatz zu den standardmäßigen vertraulichen Outputs von Zano, bei denen beides verborgen bleibt.
Bei der Implementierung fehlte jedoch eine entscheidende Überprüfung. Zano gab bekannt, dass ein Angreifer eine speziell berechnete Asset-ID erstellen könnte, die weiterhin die Transaktionsnachweise des Netzwerks erfüllt, während er gleichzeitig einen beliebigen Betrag in eine versteckte Ausgabe einschleust.
„Kurz gesagt muss jede Zano-Transaktion nachweisen, dass die Coins gemäß den Konsensregeln erstellt wurden“, erklärte das Team. „Aufgrund einer fehlenden Überprüfung konnte ein Angreifer diesen Nachweis erfüllen und gleichzeitig zusätzliche Coins innerhalb der Transaktion ‚verstecken‘.“ Diese Coins waren keine rein buchhalterischen Einträge. Das Team erklärte:
„Diese Coins funktionierten als echte ZANO und konnten normal ausgegeben werden.“
Die erste Prägung verlief fast einen Monat lang unbemerkt
Der Angreifer registrierte am 28. August eine Gateway-Adresse, zahlte die erforderliche Gebühr von 100 ZANO und testete offenbar, ob Zano einen konstruierten, nicht existierenden Vermögenswert akzeptieren würde. Am nächsten Tag ging es richtig los.
In einer Transaktion wurden rund 18,4 Millionen ZANO geprägt, deren Wert derzeit bei etwa 102 Millionen US-Dollar liegt. Fast einen Monat später, am 24. September, tätigte der Angreifer zwei legitime Einzahlungen von jeweils nur 0,05 ZANO, offenbar um den normalen Einzahlungsweg zu testen. Am 25. September wurden weitere 18,4 Millionen ZANO generiert, gefolgt von demselben Manöver mit 2^64 Basiseinheiten unter Verwendung des Stablecoins fUSD. Insgesamt handelt es sich dabei um illegale Krypto-Token im Wert von mehr als 200 Millionen US-Dollar. Und hier kommt der Clou. Zano hatte vor dem Hard Fork 6 Tests mit künstlicher Intelligenz (KI), Team-Audits und Bug-Bounty-Programme durchgeführt. Keines davon hat die Schwachstelle aufgedeckt. „Der erste Exploit blieb fast einen Monat lang unentdeckt, da die erhöhte Ausgabe wie jede andere private Ausgabe aussah“, erklärte das Team.
Der Datenschutz hat seine Aufgabe erfüllt – und genau das wurde zum Problem
Sobald die gefälschten Coins in das vertrauliche Transaktionssystem von Zano gelangten, wurde es zu einer ganz anderen Herausforderung, genau zu ermitteln, wohin sie flossen. Ringsignaturen vermischen Ausgaben mit anderen Outputs, was bei jeder Bewegung der Coins zu Unsicherheit führt.
Zano durchsuchte jeden Output, der möglicherweise mit den drei Präge-Transaktionen in Verbindung stand. Bis zum Block 3.878.388 umfasste die Spur 117.941 Outputs, die durch 65.301 Transaktionen entstanden waren. Aus der ersten Prägung waren in der Folge rund 165.700 Ausgänge entstanden, was etwa 71 % der Netzwerkaktivität in diesem Zeitraum entsprach. „So funktioniert Datenschutz, wie er soll“, sagte Zano. „Niemand, auch nicht das Zano-Team, kann genau bestimmen, welche Ausgänge betroffen sind.“
Dadurch geriet das Projekt in eine Sackgasse. Genau die Datenschutzmerkmale, die Nutzer von Zano erwarteten, hinderten die Entwickler daran, legitime Coins präzise von nicht autorisierten zu trennen. „Die einzige Möglichkeit, die Integrität des Bestands zu überprüfen, besteht darin, die Kette ab einem Punkt vor dem ersten Exploit fortzusetzen“, erklärte das Team.
Ein Monat wird gestrichen, und die Wiederherstellung beginnt
Dieser Punkt war Block 3.833.000, vor Hard Fork 6. Hard Fork 7 startete die Kette von dort aus neu und deaktivierte die Gateway-Adressen, was bedeutet, dass Transaktionen, Staking-Belohnungen und geschürfte Blöcke aus dem betroffenen Zeitraum im aktualisierten Ledger nicht mehr existieren.
Zano erklärte weiter, dass die betroffenen Guthaben vollständig wiederhergestellt werden, ohne dass sich der Vorrat oder der Emissionsplan von ZANO ändert. Die Finanzierung erfolgt aus dem Entwicklungsfonds, den persönlichen Mitteln der Teammitglieder und durch externe Geldgeber. Börsen müssen nun einen Monat an Aktivitäten Transaktion für Transaktion durchkämmen, bevor sie den Zugang wieder freigeben können.
„Derzeit sind keine Maßnahmen erforderlich“, teilte das Team den Nutzern über seine Social-Media-Kanäle mit.

Dieser Artikel wurde mithilfe von KI aus dem Englischen übersetzt. Die englische Originalversion ist die maßgebliche Quelle; automatische Übersetzungen können Ungenauigkeiten enthalten, insbesondere bei rechtlicher und regulatorischer Terminologie.