Der Blockchain-Forscher Justin Drake fordert Inhaber von Kryptowährungen dazu auf, sich auf den „Bunker-Modus“ vorzubereiten, und warnt davor, dass durch künstliche Intelligenz (KI) vorangetriebene mathematische Entdeckungen die Kryptografie gefährden könnten, die Bitcoin und Ethereum schützt. Seine vorgeschlagene Abwehrmaßnahme ist überraschend einfach: Vermögenswerte sollen auf neue Adressen verschoben werden, deren öffentliche Schlüssel noch nicht offengelegt wurden. Drake geht davon aus, dass der schlimmstenfalls erforderliche Zeitaufwand für das Knacken weit verbreiteter digitaler Signaturen eher Monate als Jahre betragen könnte.
„Bunker-Modus“? Krypto-Experten streiten über KI-Bedrohung für Bitcoin und Ethereum
GESCHRIEBEN VON

TEILEN
Das Wichtigste auf einen Blick
- Drake warnt davor, dass ECDSA bereits in Monaten – und nicht erst in Jahren – einer Bedrohung durch klassische Rechenleistung ausgesetzt sein könnte.
- Bitcoin-Besitzer mit offengelegten öffentlichen Schlüsseln stehen vor einer erneuten Überprüfung, da Drake 20.000 frühe BTC-Adressen anführt.
- Ethereums kryptografische Roadmap benötigt schnellere Abwehrmaßnahmen, argumentierte Drake im Vorfeld einer Veranstaltung im November.
Ethereum-Forscher schlägt Alarm wegen KI und Kryptosicherheit
Justin Drake hat eine Warnung für die Kryptowährungsbranche, und dabei geht es nicht darum, auf Quantencomputer und den sogenannten „Q-Day“ zu warten. Der Forscher der Ethereum Foundation glaubt, dass künstliche Intelligenz (KI) mathematische Abkürzungen aufdecken könnte, mit denen sich weit verbreitete digitale Signaturen mithilfe herkömmlicher Rechenhardware knacken lassen. Am Mittwoch forderte er Großinhaber auf, mit den Vorbereitungen für eine kontrollierte Verlagerung von Vermögenswerten auf Adressen zu beginnen, deren öffentliche Schlüssel verborgen bleiben.
„Heute rufe ich die Blockchain-Branche dazu auf, in aller Ruhe mit der Planung eines ‚Bunker-Modus‘ zu beginnen“, schrieb Drake auf X. „Meine persönliche Empfehlung ist, eine kontrollierte Massenmigration von Vermögenswerten auf neue Adressen in Gang zu setzen, d. h. Adressen, deren öffentliche Schlüssel hinter einem Hash verborgen bleiben.“
Die Idee dahinter ist, das Risiko zu verringern, bevor ein möglicher Durchbruch eine theoretische Schwachstelle in ein sehr kostspieliges Problem verwandelt. Drake empfiehlt versierten Inhabern, Gelder auf Adressen zu verlagern, die noch nie Transaktionen signiert haben, und verbleibende Guthaben bei jeder Ausgabe auf neue Adressen zu übertragen.
„Inhaber, angefangen bei den großen und versierten, sollten in Erwägung ziehen, den Großteil ihrer Gelder auf Adressen zu verlagern, die noch nie eine Transaktion signiert haben“, erklärte Drake in dem Beitrag. „Und wenn sie eine Transaktion signieren, sollten sie auch die verbleibenden Gelder auf eine neue Adresse verlagern (möglicherweise generiert aus derselben Seed-Phrase).“
Drake behauptet nicht, dass jemand ECDSA geknackt hat, den in der gesamten Krypto-Branche verwendeten Signaturalgorithmus auf Basis elliptischer Kurven. Seine Sorge ist, dass rasante mathematische Fortschritte Annahmen widerlegen könnten, die digitale Vermögenswerte seit Jahrzehnten schützen. „[In my opinion] Es ist mittlerweile vernünftig, sich auf die Möglichkeit vorzubereiten, dass ECDSA noch vor dem Q-Day geknackt wird – im schlimmsten Fall schon in Monaten, nicht erst in Jahren“, warnte Drake. „Mit ‚knacken‘ meine ich eine schnelle Wiederherstellung des privaten Schlüssels (z. B. innerhalb einer Woche) auf verfügbarer Hardware (z. B. einem großen GPU-Cluster).“
Trotz dieser bedrohlichen Warnung mahnte Drake zur Vorsicht vor voreiligen Entscheidungen. Eine schlecht durchgeführte Migration könnte eigene Sicherheitsprobleme mit sich bringen, insbesondere für institutionelle Verwahrstellen, die beträchtliche Kryptowährungsbestände verwalten. „Überstürzen Sie nichts“, riet er. Der Forscher fuhr fort:
„Ich glaube zwar, dass Handlungsbedarf besteht, doch eine überstürzte Migration würde mehr schaden als nützen. Geraten Sie auch nicht in Panik. Die Verlagerung von Vermögenswerten auf geschützte Adressen ist eine einfache, vorbeugende Maßnahme, die weder neue Kryptografie noch neue Wallets erfordert.“
KI-Mathematik wirft eine unangenehme Frage auf
Seit Jahren konzentrieren sich die kryptografischen Befürchtungen der Branche auf das Quantencomputing. Drake zieht etwas in Betracht, das möglicherweise unmittelbarere Auswirkungen hat – einen mathematischen Durchbruch, der es gewöhnlichen Computern ermöglicht, Probleme zu lösen, die zuvor als rechnerisch undurchführbar galten. „Die letzten Tage waren eine Demütigung für die mathematische Intuition des Menschen“, stellte Drake fest. „Lange gehegte, unhinterfragte Hypothesen sind gefallen. Dazu gehören die n log(n)-Grenze für die Multiplikation ganzer Zahlen und die 3SUM-Vermutung. Im Nachhinein betrachtet war die unerwartete Widerlegung der Erdős-Einheitsabstands-Vermutung im Mai unser Warnschuss.“
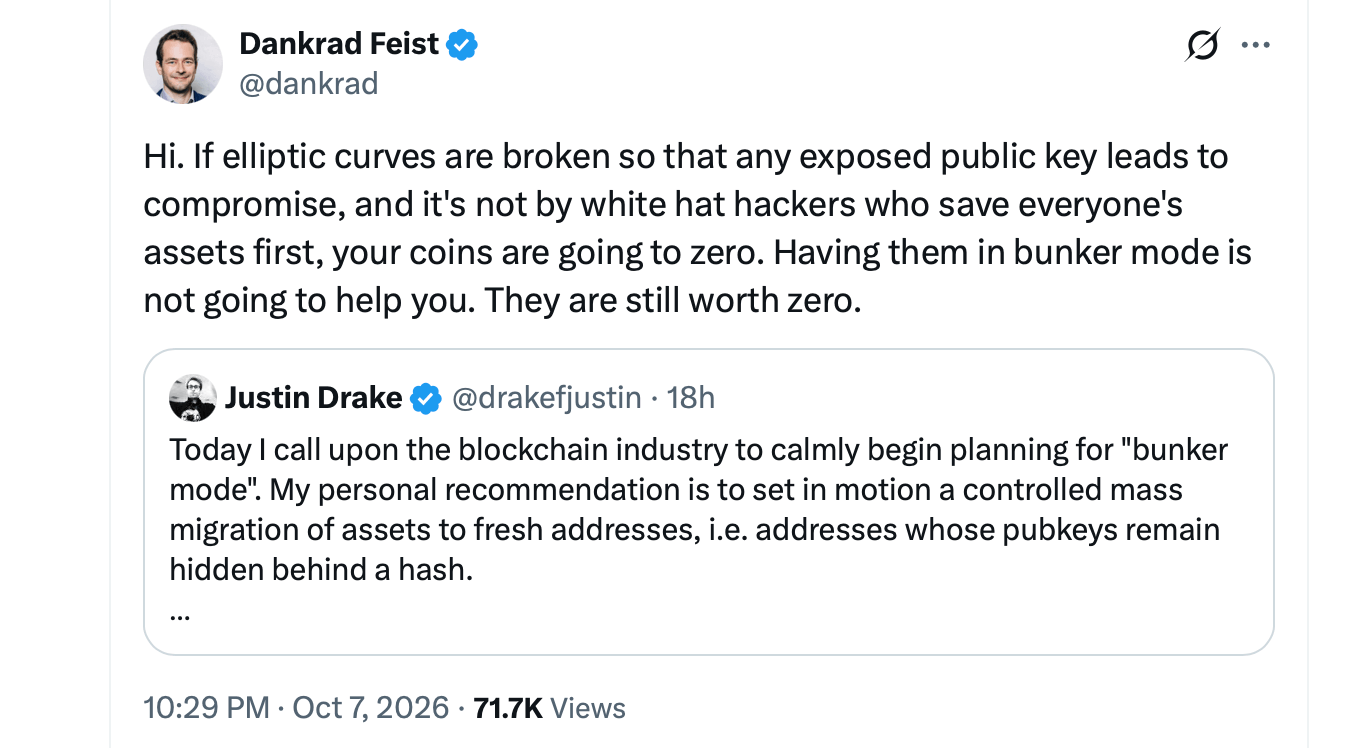
Drake verwies direkt auf die jüngsten mathematischen Forschungsarbeiten von OpenAI und argumentierte, dass KI-gestützte Entdeckungen weitaus schneller erfolgen könnten, als es herkömmliche Erwartungen nahelegen. Dennoch beweisen Fortschritte bei nicht damit zusammenhängenden mathematischen Problemen nicht, dass ECDSA angreifbar ist, und es wurde noch kein praktischer klassischer Angriff der von ihm beschriebenen Art demonstriert.
„Die gestrige Veröffentlichung von OpenAI hat deutlich gemacht, dass mathematische Superintelligenz vor der Tür steht“, schrieb Drake. „Man sagt, es gibt Wochen, in denen Jahrzehnte passieren. Wir stehen kurz davor, Wochen zu erleben, in denen mathematischer Fortschritt im Umfang von Jahrhunderten stattfindet. Könnten unsere magischen 64-Byte-ECDSA-Signaturen zu gut sein, um wahr zu sein? War es die ganze Zeit nur Sicherheit durch Verschleierung?“ Diese Unterscheidung ist wichtig, da die Sicherheit von Kryptowährungen davon abhängt, dass mathematische Probleme außerordentlich schwer zu lösen bleiben. Drake fragt, ob immer leistungsfähigere KI-Systeme Abkürzungen finden könnten, die Generationen von Forschern übersehen haben, was digitale Vermögenswerte und die herkömmliche Finanzinfrastruktur möglicherweise in eine Zwickmühle bringen würde.
Krypto-Giganten im Fokus, während die Branche den „Bunker-Modus“ in Betracht zieht
Drake nannte Binance, Bitbank, Robinhood, Bitfinex und den Stablecoin-Emittenten Tether als Institutionen, die ihre Cold-Storage-Lösungen verstärken könnten. Er verwies zudem auf den Tracker von Project Eleven für offengelegte Bitcoin-öffentliche Schlüssel und erwähnte etwa 20.000 frühe Adressen, die jeweils 50 BTC halten, wobei er deren potenzielle Attraktivität für Angreifer als „Satoshis Schutzschild“ bezeichnete. Das ist jedoch keine Sicherheitsgarantie für kleinere Wallets.
Drake schrieb:
„Ich fordere große, versierte Akteure dringend auf, mit gutem Beispiel voranzugehen. Die ‚Risq-Liste‘ von Project11 (bitcoin-risq-list.projecteleven[.]com) ist ein hervorragender Tracker für exponierte BTC-öffentliche Schlüssel. Binance, Bitbank, Robinhood, Bitfinex und Tether haben die Möglichkeit, ihre Cold-Storage-Lösungen zu sichern.“
Die Warnung löste Reaktionen von mehreren Branchenvertretern aus. Meltem Demirors, General Partner bei Crucible, stellte die Frage, was Drakes Vorschlag für die institutionelle Verwahrung und alltägliche Sicherheitsvorrichtungen bedeuten würde. „Vielen Dank für den besonnenen Aufruf. Welche Auswirkungen hat dies auf Multisig-Verwahrungslösungen und Hardware wie Ledger usw.?“ fragte Demirors als Antwort auf Drakes Beitrag. Bitgo gab eine deutlich kürzere Antwort und wies darauf hin, dass der defensive Ansatz nicht ganz neu sei. „Wir bieten den ‚Bunker-Modus‘ bereits seit 2013 an. Toller Beitrag“, antwortete das Kryptowährungs-Verwahrungsunternehmen. Andere waren mit der Resonanz auf die Diskussion weniger zufrieden. Ein X-Nutzer stellte in Frage, ob die Branche die potenzielle Ernsthaftigkeit von Drakes Warnung richtig einschätze. „Wow…. Die Kommentare machen mir sogar noch mehr Sorgen, da niemand das ernst nimmt“, schrieb eine Person auf X.
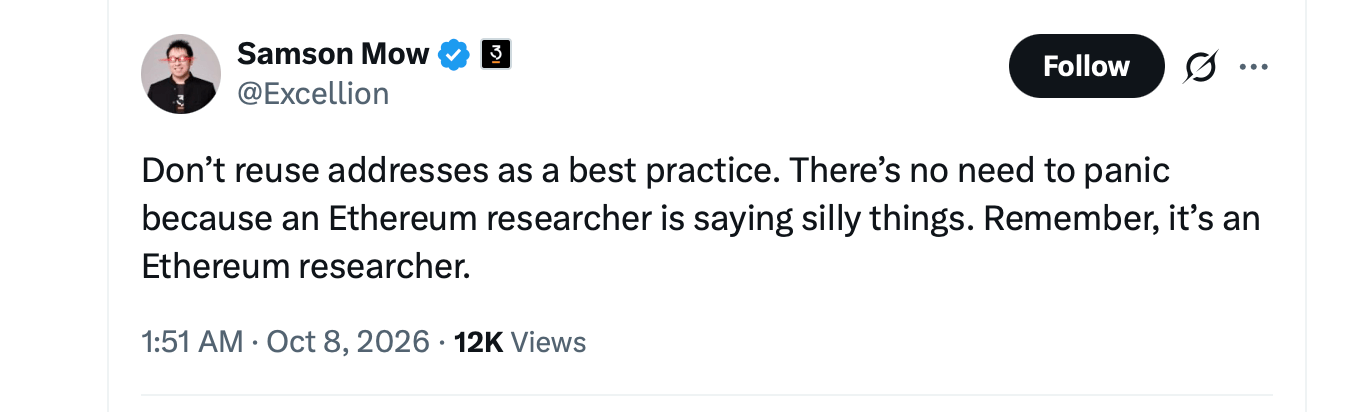
Auch Haseeb Qureshi, geschäftsführender Gesellschafter von Dragonfly, schaltete sich ein. Er räumte die düsteren Auswirkungen ein, argumentierte jedoch, dass Vorsichtsmaßnahmen angesichts der jüngsten mathematischen Fortschritte vernünftig seien.
„Der Doomerismus hat nun auch die Kryptografie erreicht“, schrieb Qureshi auf X. „Leider halte ich dies bei näherer Betrachtung für einen sehr nüchternen Appell. Es gibt keinen Grund, angesichts all der rasanten Fortschritte in der Mathematik unnötige Risiken einzugehen. Das Risiko liegt nicht in der Quantenmathematik, sondern darin, dass die herkömmliche Mathematik unbewiesene Annahmen zur kryptografischen Stärke widerlegt.“
Qureshi schloss seine Einschätzung mit einer weiteren Beobachtung zur defensiven Haltung ab, die Kryptowährungsinhaber möglicherweise einnehmen könnten. „Es bleibt vorerst beim UTXO-Modus“, schloss er und bezog sich dabei auf Transaktionspraktiken, die dazu beitragen können, die Offenlegung öffentlicher Schlüssel bei Bitcoin zu begrenzen.
Ethereums Sicherheits-Roadmap steht unter Zeitdruck
Drake bevorzugt letztendlich hashbasierte Kryptografie gegenüber Systemen, die auf mathematischen Strukturen wie elliptischen Kurven beruhen. Er möchte, dass die bestehende Sicherheits-Roadmap von Ethereum beschleunigt wird, wobei formale Verifikation und hashbasierte Signaturen eine höhere Priorität erhalten sollen. Der vorgeschlagene Übergang würde technische Kompromisse und eine erhebliche Koordination zwischen Wallets, Verwahrern und der Blockchain-Infrastruktur erfordern.
„Die Ethereum-Roadmap auf strawmap[.]org setzt voll und ganz auf hashbasierte Kryptografie mit durchgängiger formaler Verifikation als Antwort auf die Quantenbedrohung“, schrieb Drake. „Diese Zeitpläne müssen nun angesichts mathematischer Superintelligenz überarbeitet und beschleunigt werden. Ich werde mich für eine maximale Beschleunigung der Abwehrmaßnahmen einsetzen.“
Coinbase-Kryptografie-Chef kritisiert Warnung vor „Bunker-Modus“, während Buterin zur Vorsicht mahnt
Derzeit gibt es keinen nachgewiesenen klassischen Angriff, der in der Lage wäre, ECDSA-Privatschlüssel mit der von Drake befürchteten Geschwindigkeit wiederherzustellen. Bei seiner Warnung vor dem „Bunker-Modus“ geht es darum, sich auf einen mathematischen Durchbruch vorzubereiten, bevor dieser eintritt, und nicht darum, auf eine bereits erfolgte Kompromittierung zu reagieren. Die unbequeme Frage für die Branche lautet: Kann sie es sich leisten, auf einen Beweis zu warten, wenn dieser möglicherweise zuerst in die Hände eines Angreifers gelangt?
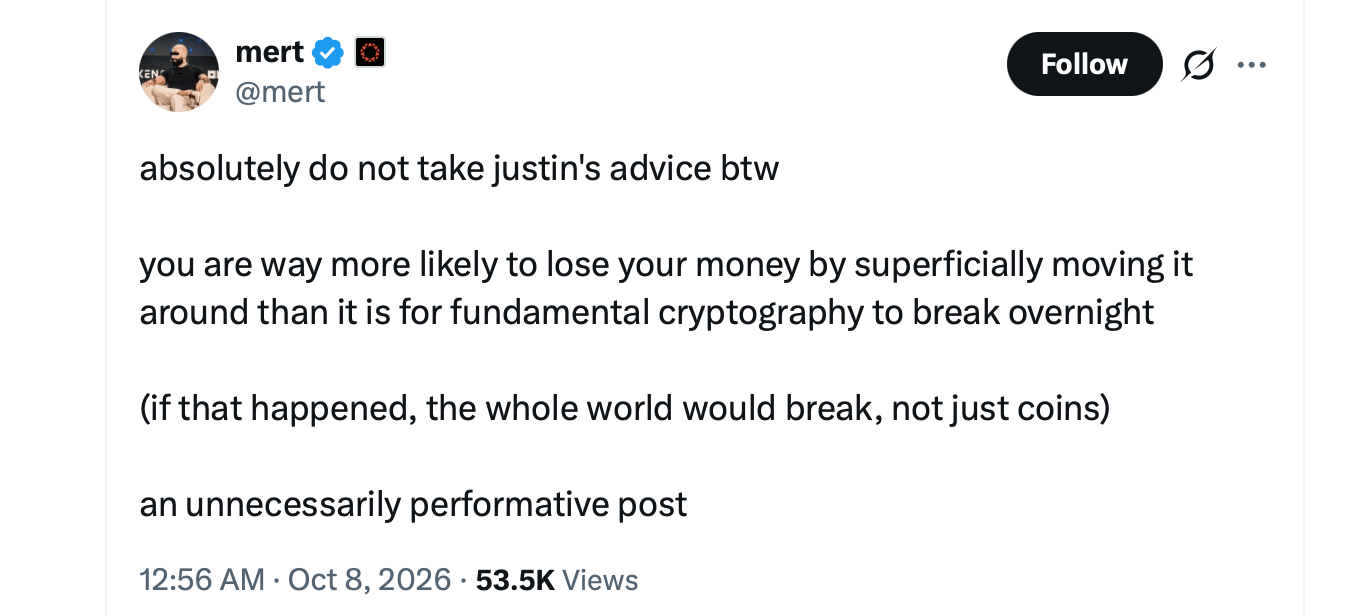
Auch wenn sich Drakes Bedenken in ferner Zukunft bewahrheiten könnten, führen Fortschritte bei OpenAI-gestützten mathematischen Entdeckungen nicht zwangsläufig zu Schwachstellen in etablierten kryptografischen Systemen. Und nicht jeder schenkt Drakes Warnung Glauben.
Yehuda Lindell, Leiter der Kryptografie bei Coinbase, widersprach scharf und argumentierte, dass Fortschritte in der KI-gestützten Mathematik keinen Beweis dafür liefern, dass langjährige kryptografische Annahmen kurz vor dem Zusammenbruch stehen.
„Meines Wissens gibt es keinerlei Hinweise darauf, dass jahrzehntealte Annahmen zur Komplexität – wie bei der Kryptografie mit elliptischen Kurven – widerlegt werden könnten“, schrieb Lindell auf X. Er ging noch weiter, bezeichnete die Warnung als unverantwortlich und warf Drake vor, „FUD“ – also Angst, Unsicherheit und Zweifel – zu schüren:
„Zusammenfassend lässt sich sagen, dass solche Aussagen ohne jegliche Beweise das Gegenteil von verantwortungsvollem Verhalten sind. Das ist die Definition von FUD – es lässt sich nicht widerlegen, aber es gibt auch keinerlei Beweise dafür, dass es wahr ist.“
Ethereum-Mitbegründer Vitalik Buterin nahm eine besonnenere Haltung ein, räumte die potenziellen Risiken ein und warnte gleichzeitig vor übereilten Wallet-Migrationen.
„Ich empfehle niemandem, seine Gelder heute überstürzt in neue Wallets zu verschieben“, schrieb Buterin auf X, obwohl er zustimmte, dass KI-gestützte Mathematik ernsthaft in Betracht gezogen werden sollte. Er befürwortet hashbasierte Kryptografie, wo dies praktikabel ist, und glaubt, dass KI letztendlich Schwachstellen in anderen kryptografischen Systemen aufdecken könnte, einschließlich gitterbasierter Verfahren.
Dennoch machte Buterin eine besonders aufschlussreiche Aussage über die Gefahren, die mit übereilten Abwehrmaßnahmen verbunden sind. „Seid vorsichtig bei Migrationen; ich persönlich habe bei verpfuschten Migrationen mehr Geld verloren als bei allen Hacks zusammen“, bemerkte er.

Laut Coldcard könnte KI dazu beigetragen haben, eine seit fünf Jahren bestehende Sicherheitslücke in einer Wallet aufzudecken, die mit einem Bitcoin-Diebstahl in Millionenhöhe in Verbindung steht.
Jetzt lesen: War die KI für die Entdeckung der Coldcard-Sicherheitslücke verantwortlich?

Dieser Artikel wurde mithilfe von KI aus dem Englischen übersetzt. Die englische Originalversion ist die maßgebliche Quelle; automatische Übersetzungen können Ungenauigkeiten enthalten, insbesondere bei rechtlicher und regulatorischer Terminologie.