تمكن أحد المهاجمين من تحويل حصة رمزية متبقية ضئيلة إلى ربح قدره 86,000 دولار من خلال استغلال عقد الاستحقاق المشترك لشبكة UNCX. وكشفت الاختراق الذي وقع في 14 أكتوبر عن ثغرة في نظام المحاسبة المصمم لتأمين الأصول، حيث لا يزال هناك 3.25 مليون دولار داخل النظام.
ثغرة بـ86 ألف دولار تهز مجمع تداول العملات المشفرة لتأمين الرموز الرقمية
بقلم

مشاركة
النقاط الرئيسية
- كشفت شركة الأمن Blockaid عن استغلال بقيمة 86,000 دولار ضد مجمع الاستحقاق المشترك لـ UNCX على شبكة إيثريوم في 14 أكتوبر.
- تتبع باحثو الأمن في Exvul ثغرة UNCX إلى خطأ في حساب الحصص أدى إلى كشف الودائع من 5 توكنات.
- قامت UNCX بتقييد إنشاء مراكز استحقاق جديدة مع استمرار التساؤلات حول الـ 3.25 مليون دولار المتبقية في المجمع.
كيف حولت عملية استغلال بقيمة 86,000 دولار قفل الرموز إلى التزام مالي
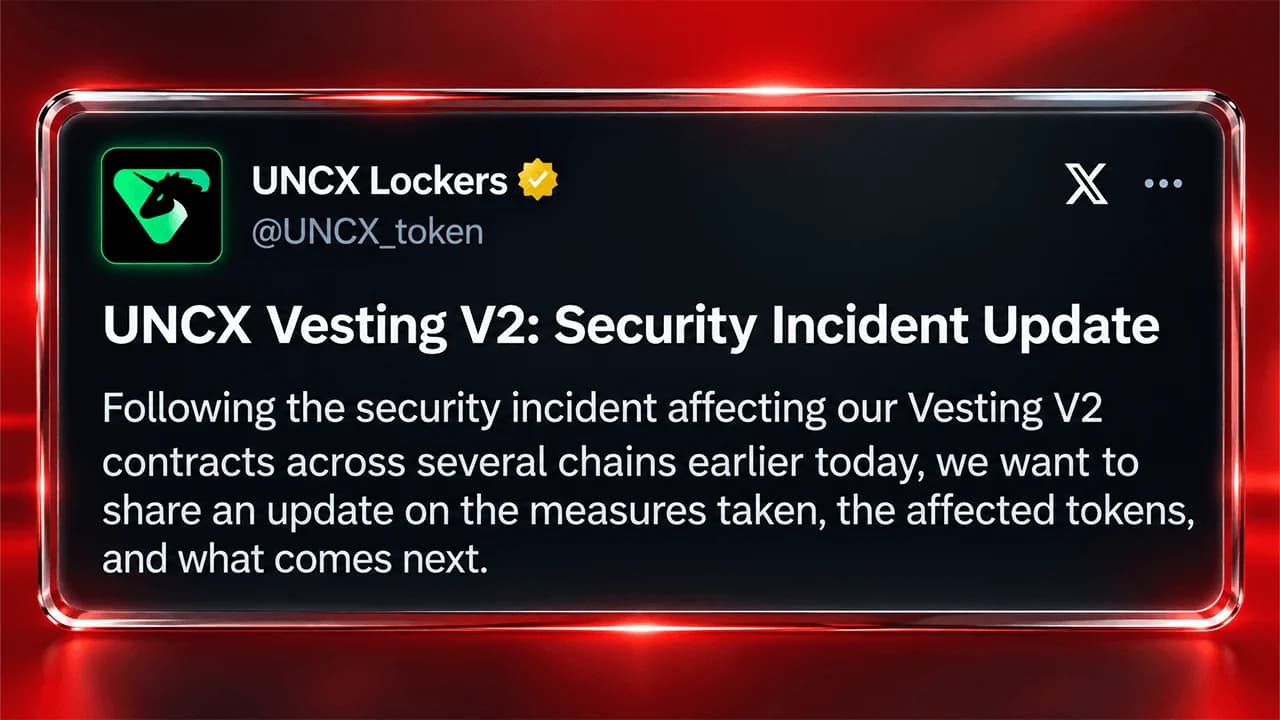
يوم الأربعاء، دقت شركة Blockaid المتخصصة في أمن البلوكشين ناقوس الخطر بشأن ثغرة استغلالية تستهدف شبكة UNCX، المعروفة سابقًا باسم Unicrypt. وبدلاً من سرقة المفاتيح الخاصة أو اختراق المحافظ الفردية، أفادت التقارير أن المهاجم تلاعب بآلية المحاسبة الخاصة بالعقد لسحب توكنات مملوكة لمستخدمين آخرين.
وكتبت Blockaid على X: «أنشأ المهاجم مراكز استحقاق في مجمع التوكنات المشترك، وأطلق حصة كبيرة منها، وتبرع بتوكنات، ثم ألغى حصة استحقاق تم تعبئتها بحيث تتمكن حصة استحقاق متبقية صغيرة من سحب التوكنات المقفلة الخاصة بالمستخدمين الآخرين».
أما الأمر الذي أثار الدهشة حقًّا فهو ما تبقى بعد ذلك. فقد كان ما يقارب 3.25 مليون دولار لا يزال موجودًا داخل العقد الذكي على شبكة إيثريوم المتأثر عندما حددت Blockaid أن الهجوم لا يزال جاريًّا. وقدم باحثو الأمن في Exvul لاحقًا شرحًا مفصَّلًا للخلل المحاسبي الذي جعل السرقة ممكنة.
ما هو مجمع استحقاق التوكنات المشترك؟
لفهم هذه الحيلة، من المفيد معرفة ما تفعله UNCX بالفعل. تعمل المنصة منذ عام 2020، وتوفر لمشاريع العملات المشفرة أدوات لتجميد السيولة وتوزيع الرموز وفقًا لجداول زمنية محددة مسبقًا. تساعد خدماتها المؤسسين والمطورين والمستثمرين على إثبات أن أصولًا معينة لا يمكن بيعها قبل تاريخ متفق عليه.
يعمل نظام استحقاق الرموز بشكل مشابه لخطة تعويضات الأسهم في الشركات. فبدلاً من الحصول على كل شيء دفعة واحدة، يحصل المستفيدون على أصولهم تدريجيًا، وأحيانًا بعد فترة انتظار أولية. ويهدف هذا الترتيب إلى تثبيط البيع المبكر ويساعد في الحفاظ على التزام المشاركين بآفاق المشروع على المدى الطويل.
ويأخذ «مجمع الاستحقاق المشترك» هذا الترتيب خطوة إلى الأمام. فبدلاً من استخدام عقد منفصل لكل تخصيص، تضع العديد من مشاريع التمويل اللامركزي (DeFi) الرموز داخل بنية تحتية مشتركة للعقود الذكية. ولكل مركز رصيد مسجل وجدول إصدار خاص به، بينما يتولى العقد إدارة الحسابات للجميع.
إنه أمر مريح، وأقل تكلفة بشكل عام، وأسهل في الإدارة. لكن هناك مشكلة. عندما تنهار عملية المحاسبة المشتركة، قد تجد الأموال التابعة لمشاريع غير مرتبطة ببعضها نفسها فجأة في نفس المأزق.
مركز صغير متبقي أصبح «التذكرة الذهبية» للمهاجم
وفقًا لـ Exvul، تركزت الثغرة الأمنية في عقد VestingManager الخاص بـ UNCX وطريقة تعامله مع حصص الرموز التي تم الإفراج عنها وتلك التي تم إلغاؤها. تمثل هذه الحصص مطالبات محاسبية على الرموز الموجودة داخل العقد.
قام المهاجم أولاً بإنشاء مراكز استحقاق جديدة، ثم أطلق الرموز من مركز كبير. ثم تم إيداع توكنات إضافية في المجمع، وأُلغيت حصة تم تمويلها سابقًا. وأدى هذا التسلسل إلى حدوث تباين محاسبي خطير.
أوضح باحثو الأمن أن وظيفة release() الخاصة بالعقد خفضت الرقم الإجمالي _totalTokenShares دون إزالة الحصص التي تم الإفراج عنها بشكل متناسب من سجل _depositedShares الخاص بالحصة. وعندما تم إلغاء المركز لاحقًا، قام العقد بخصم الحصص باستخدام الإيداع المسجل الأصلي، مما أدى فعليًّا إلى احتساب نفس التخفيض مرتين. كما أدى التبرع المباشر بالرموز إلى مزيد من التشويه في الحسابات.
وكانت النتيجة مركز استحقاق متبقي ضئيل يمكنه المطالبة بالأصول التي تدعم إيداعات المستخدمين الآخرين. بعبارات بسيطة، لم يعد دفتر الأستاذ الخاص بالعقد يعكس بدقة من يحق له الحصول على ماذا. فقد وجد المهاجم طريقة لجعل مركزًا شبه فارغ يتصرف كما لو كان يحمل حقًا أكبر بكثير. ولم تكن هناك حاجة إلى سرقات للمفاتيح الخاصة. فقد قامت الحسابات الرياضية الخاصة بالعقد نفسها بالجزء الأصعب من المهمة.
سرقة عشرة توكنات مع تتبع الباحثين لمسار الأموال
في البداية، شملت السرقة المبلغ عنها خمس عملات مشفرة مختلفة، وهي EDGEN وZC وPEPECOIN وLO0P وPAAL. غير أن تحديثًا لاحقًا من UNCX رفع العدد إلى عشرة توكنات. وهذا يقودنا إلى النقطة الحاسمة. لم يكن المهاجم يكتفي بسحب الأموال من حساب يسيطر عليه. يُزعم أن الحسابات الخاطئة للحصص سمحت لمركز أحد المشاركين بالوصول إلى أصول مملوكة لآخرين. بالنسبة لمنصة تدور أعمالها حول منع السحب المبكر للعملات الرقمية، فإن هذا يمثل مأزقًا محرجًا للغاية.
UNCX تتحرك لاحتواء الأضرار
أقرت UNCX بالحادث على منصة X ومنعت دخول مراكز استحقاق جديدة إلى العقد المتأثر بينما كان فريقها يراجع المعاملات ويقيّم الأضرار. كما فرضت المنصة رسومًا ثابتة قدرها 100 ETH، أو ما يعادلها، على جميع عقود الاستحقاق، مما شكّل عائقًا آخر أمام الأنشطة العادية أثناء سير التحقيق.
في آخر تحديث لها في الساعة 7 مساءً بالتوقيت الشرقي يوم الأربعاء، أكدت UNCX أن الاستغلال أثر على عشرة توكنات عبر أربع سلاسل بلوكشين، بما في ذلك إيثريوم وBase وBNB Chain وRobinhood Chain. ورفعت الشركة الرسوم الثابتة إلى ما يزيد عن 1,000 ETH لكل قفل، وزادت رسوم التوكنات إلى 5%، وأغلقت الطرق المستخدمة لتجاوز تلك الرسوم.
وأكدت UNCX أن خزائن السيولة وعقود الاستحقاق القديمة الخاصة بها لم تتأثر. وفي الوقت نفسه، تعمل الشركة مع سلطات إنفاذ القانون وSEAL 911 للتحقيق في الاختراق.
الأموال المسروقة لا تزال مفقودة مع بدء جهود الاسترداد
قالت UNCX إن المهاجم الأصلي والمقلدين لم يعيدوا أي أموال مسروقة. تتواصل المنصة مع المشاريع المتضررة، وتنصح بعدم تداول الرموز المتأثرة في المجمعات المتضررة، وتقوم بإعداد تقرير شامل عن الحادث يتضمن النتائج المالية وخطة استرداد مقترحة.
في الوقت الحالي، لا تزال الخسائر النهائية غير مؤكدة، ولا يزال المهاجمون يحتفظون بالأصول المسروقة.
أعلن المدعي العام لمقاطعة بروكلين ومكتب التحقيقات الفيدرالي (FBI) أنهما قاما بتفكيك 241 موقعًا إلكترونيًّا للاحتيال في مجال العملات المشفرة و112 خادمًا مرتبطًا بعمليات احتيال أدت إلى سرقة ملايين من الأمريكيين.
اقرأ الآن: مدعي بروكلين وFBI يقضيان على احتيال دولي ضخم بالعملات المشفرة

تمت ترجمة هذه المقالة من الإنجليزية باستخدام الذكاء الاصطناعي. النسخة الإنجليزية الأصلية هي المصدر الموثوق؛ وقد تحتوي الترجمات الآلية على أخطاء، لا سيما في المصطلحات القانونية والتنظيمية.