وفقًا لتحقيق أجرته شركة Slowmist ونُشر اليوم، فإن المهاجمين الذين استولوا على ما يقارب 388 مليون دولار من منصة Bitget قد قاموا أولًا بتشغيل شفرة برمجية داخل خادم تم اختراقه في 31 أغسطس، أي قبل السرقة بنحو أربعة أسابيع.
كان قراصنة «بيتجيت» متسللين إلى البورصة لمدة 25 يومًا قبل عملية السرقة التي بلغت قيمتها 388 مليون دولار
بقلم

مشاركة
النقاط الرئيسية
- تتبعت Slowmist أول نشاط ضار في الأنظمة المرتبطة بـ Bitget إلى 31 أغسطس، أي قبل 25 يومًا من السرقة.
- سمحت هوية أحد الموظفين وأداة سحب مخصصة للمهاجمين بتحويل الأموال لمدة ساعتين و52 دقيقة.
- أبلغت Mistrack عن وجود نصوص برمجية يشتبه في أنها من كوريا الشمالية في 30 سبتمبر، تقوم بتوجيه الغنائم عبر بروتوكول CoW وChainflip.
الباب كان مفتوحًا منذ أغسطس
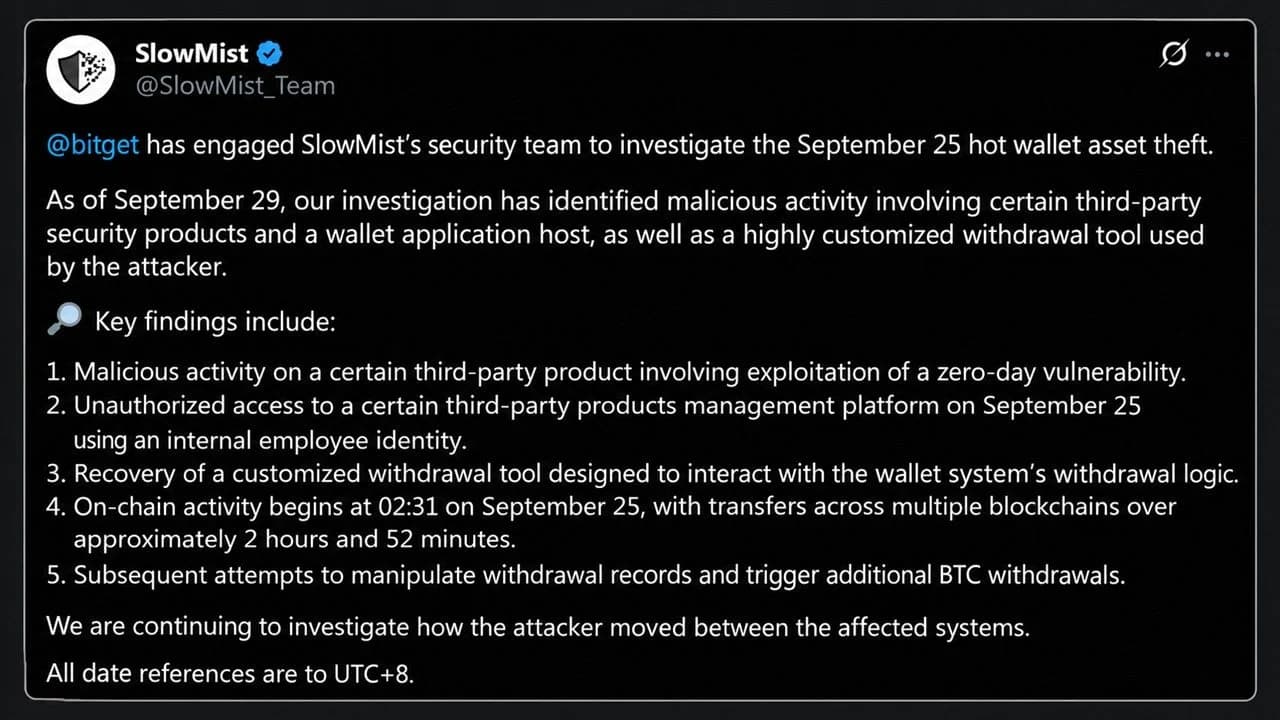
استعانت Bitget بشركة أمن بلوكتشين في 25 سبتمبر للتحقيق في السرقة التي طالت محافظها الساخنة، وأدت النتائج، التي تم تحديثها حتى 29 سبتمبر، إلى إعادة تشكيل التسلسل الزمني للأحداث. يعود أقدم نشاط ضار في السجلات المتاحة إلى 31 أغسطس، عندما تعرضت خدمة على إحدى العقد الخاصة بمنتج أمني تابع لجهة خارجية، والذي تسميه Slowmist «المنتج أ»، لهجوم عبر ثغرة أمنية من نوع «صفر يوم»، أي عيب في البرنامج لم يكن مزوده على علم بوجوده بعد.
قام المهاجم بتشغيل برنامج نصي مخفي، وقراءة متغير بيئي يحتوي على كلمة مرور قاعدة البيانات، ثم الاتصال بقاعدة البيانات. وظهرت نفس نشاطات البرنامج النصي المخفي على عقدتين أخريين في 23 و25 سبتمبر، حيث أضاف التقرير:
تُظهر هذه النتائج أن بيئات الخدمة المتأثرة كانت قد تعرضت للاختراق بالفعل قبل نقل الأصول إلى الخارج.
وهذا يتوافق مع التفسير الذي قدمته Bitget بأن المهاجمين استغلوا منتجًا أمنيًا تابعًا لجهة خارجية للحصول على بيانات اعتماد داخلية عالية المستوى. وما أضافته Slowmist هو الجزء الذي لم يكن أحد على علم به، أي المدة التي قضاها المتسللون داخل النظام.
ليلة السرقة، دقيقة بدقيقة
يسجل التقرير كل خطوة بتوقيت UTC+8. وبعد تحويلها إلى توقيت UTC، تبدو التسلسل الزمني ليوم 24 سبتمبر كما يلي:
- 16:07 UTC: باستخدام هوية أحد الموظفين الداخليين، دخل المهاجم إلى منصة إدارة أداة مورد ثانٍ تُسمى «المنتج ب»، وقام بثلاث محاولات متتالية لحقن أوامر النظام.
- 17:49 بتوقيت UTC: بدأت «أداة سحب مخصصة للغاية»، تم استردادها لاحقًا من الملفات التي حذفها المهاجم، في تنفيذ عملية السرقة. قامت هذه الأداة بتزوير معلمات التحكم في المخاطر، وإنشاء طلبات السحب، وتشغيل عملية السحب نفسها.
- 18:31 بالتوقيت العالمي المنسق (UTC): تم إتمام أول تحويل مؤكد على السلسلة، بقيمة 93 TRX، تلاه بعد 11 ثانية مبلغ 0.84 ETH.
- 21:23 بالتوقيت العالمي المنسق (UTC): تمت آخر عملية تحويل مجمعة، بعد حوالي ساعتين و52 دقيقة من الأولى.
جاءت المرحلة الأكثر كثافة في وقت مبكر، حيث وجدت Arkham Intelligence أن 228 مليون دولار قد غادرت في غضون 18 دقيقة فقط عبر سبع سلاسل، وكان XRP بقيمة حوالي 153 مليون دولار هو الجزء الأكبر بمفرده. بعد بدء التحويلات، حاول المهاجم أيضًا إعادة كتابة سجلات السحب في قاعدة بيانات المحفظة. أظهرت طلبات سحب BTC المزيفة خطأً، وتُظهر السجلات أن المهاجم كان يتحقق من حالة الطلبات ويحاول مرة أخرى.
لم يتم الاستيلاء على أي مفاتيح خاصة، بل قام المهاجمون بدلاً من ذلك بخداع نظام الموافقة الداخلي ليوافق على تحويلات بدت شرعية.
المدخل الجانبي عبر Chainflip
لا تزال الأموال تتحرك، حيث قال كوس، مؤسس Slowmist، إن أداة Trackagent التابعة لـ Mistrack رصدت قراصنة يُشتبه في أنهم من كوريا الشمالية يجمعون بين بروتوكول CoW وChainflip لغسل الأموال. تقوم البرامج النصية الآلية بوضع أوامر مبادلة على بروتوكول CoW، وهو مجمع تداول لامركزي (DEX)، وتعيين المستلم إلى عقد إيداع Chainflip تم تهيئته مسبقًا. بمجرد تسوية الأمر، تنتقل الأصول مباشرةً إلى عملية مبادلة عبر السلاسل وتخرج من الجانب الآخر على شكل بيتكوين.
ومع ذلك، من الصعب تجاهل المفارقة، لأنه قبل يوم واحد فقط، رفض وسطاء Chainflip إيداعًا مباشرًا من نفس المهاجمين وأعادوا الأموال عبر مسارها الأصلي. وحذر كوس من أن إجراءات مكافحة غسل الأموال (AML) و«اعرف معاملتك» (KYT) التي تطبقها Chainflip تتخلف عن الركب مقارنة بالمخترقين، الذين يقسم نظامهم الأموال عبر الجسور، ويقوم بتبادلها إلى بيتكوين، ويخلطها، ويغير مسارها فور إغلاق أي مسار.
كما أُغلقت أبواب أخرى بقوة أيضًا. فقد منعت Near Intents معظم محاولة غسل أموال بقيمة 50 مليون دولار، حيث سمحت بمرور 166 ألف دولار وجمدت 503 آلاف دولار. كانت التدفقات السابقة تمر عبر Thorchain وUniswap و1inch Fusion وStargate، مما أعاد إحياء الجدل القديم حول Thorchain حول ما إذا كان ينبغي للبروتوكولات المحايدة مراقبة الأموال المسروقة.
ما يجب أن يعرفه مستخدمو Bitget
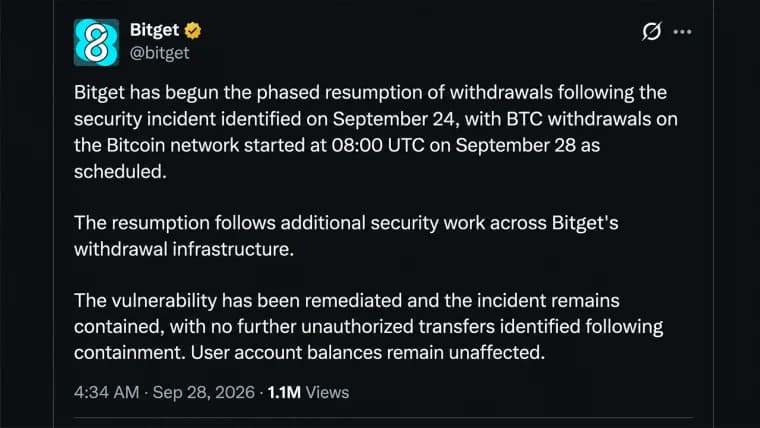
تقول Bitget إن صندوق حماية المستخدم الخاص بها، الذي يمتلك أكثر من 464 مليون دولار، يغطي الخسارة. تعود عمليات السحب على مراحل، حيث يبدأ البيتكوين أولاً، يليه الإيثر، ثم USDT، ثم جميع الأصول الأخرى.
السؤال الأهم يكمن خارج نطاق Bitget، ولم تذكر Slowmist أسماء الموردين وراء «المنتج أ» و«المنتج ب»، وتقول إنها لا تزال تعمل على تحديد كيفية تنقل المهاجم بين الأنظمة. سرقت الجماعات المرتبطة بكوريا الشمالية مبلغًا قياسيًا قدره 2 مليار دولار في عام 2025، وفقًا لمجلة Fortune، لذا فإن أي بورصة تستخدم نفس نظام الأمان لديها الآن سببًا لتفحص سجلاتها الخاصة حتى نهاية أغسطس.

تمت ترجمة هذه المقالة من الإنجليزية باستخدام الذكاء الاصطناعي. النسخة الإنجليزية الأصلية هي المصدر الموثوق؛ وقد تحتوي الترجمات الآلية على أخطاء، لا سيما في المصطلحات القانونية والتنظيمية.