攻击者劫持了Foundation的电子邮件基础设施,并发送了虚假的硬件钱包召回通知,其中包含客户的真实姓名、地址和购买详情。该公司表示,在收到用户报告后的十分钟内就将入侵者驱逐出系统,但这些个人信息的泄露引发了令人担忧的问题。
硬件钱包制造商基金会遭遇客户数据泄露事件

分享
要点
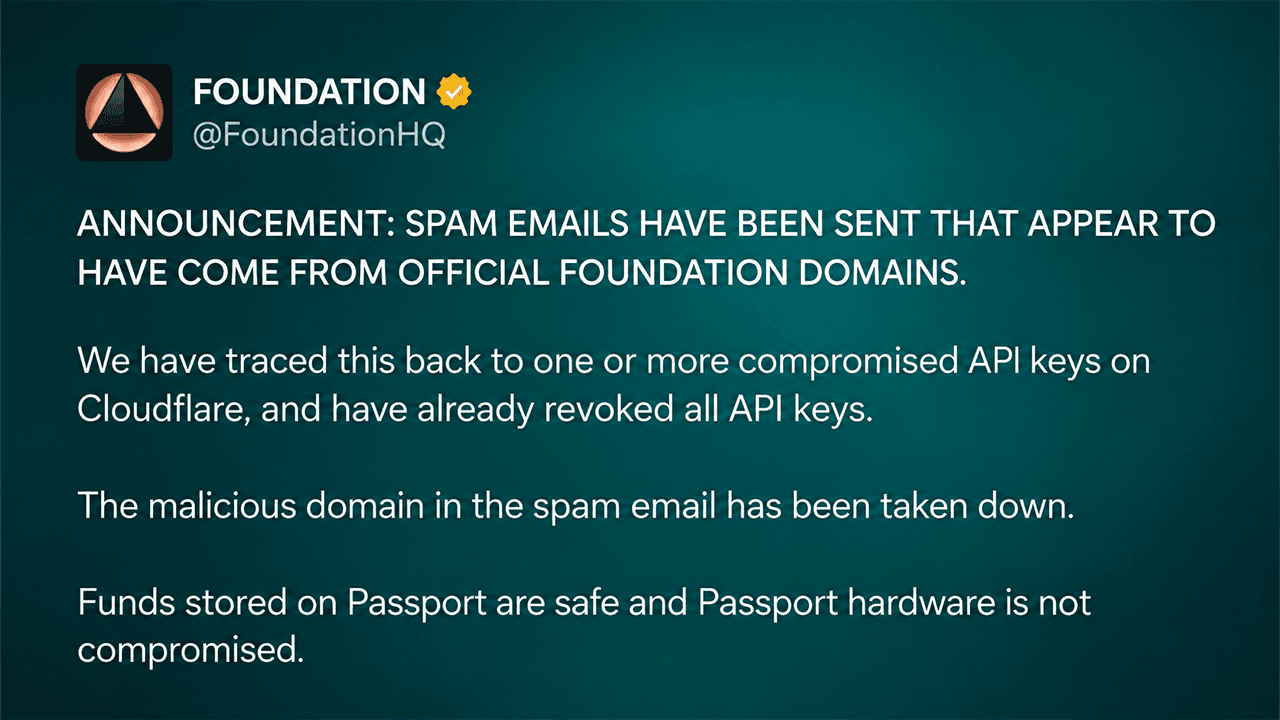
- Foundation 表示,Cloudflare API 密钥遭泄露,导致攻击者发送了冒充该公司的钓鱼邮件。
- Foundation 表示,在收到用户报告后十分钟内就阻止了攻击者,且 Passport 中的资金依然安全。
- Keystone近期发生的客户数据泄露事件,进一步加剧了人们对硬件钱包钓鱼攻击的担忧。
遭泄露的API密钥将官方邮件变成了钓鱼诱饵
总部位于波士顿的硬件钱包制造商 Foundation 于 10 月 25 日晚间披露了该事件,并解释称,遭泄露的 Cloudflare API 密钥使攻击者能够发送看似源自其官方域名的消息。
这些邮件警告Passport用户存在紧急产品召回,声称受损的显示屏组件导致其比特币面临被盗风险。收件人被引导至一个伪造的网站——该网站模仿了Foundation的Envoy配套应用,攻击者试图在此获取恢复短语或诱骗受害者转账。
该公司在初步公告中表示:“存储在Passport上的资金是安全的,Passport硬件本身并未受到影响。”Foundation已撤销其Cloudflare API密钥,禁用了该恶意域名,并阻止了后续的未经授权的电子邮件。首席执行官扎克·赫伯特(Zach Herbert)表示,公司在收到用户报告后10分钟内就采取了行动。
客户地址暴露了更深层次的安全问题
当收件人发现部分钓鱼邮件中包含准确的个人信息——包括家庭住址、电话号码和历史购买详情——时,此次攻击的性质变得更加令人不安。
赫伯特承认:“我们部分后端基础设施因一款自托管应用中的漏洞而遭到入侵。”他随后确认该应用为 Cal.com,并指出攻击者很可能访问了 Foundation 的客户支持收件箱。
“我们将查明事件的具体经过,并于明天公布更多细节。对此我深表歉意,”赫伯特在X平台上写道。其他可能的信息来源还包括此前泄露的客户记录,以及用户近期通过Foundation的Shopify网店进行的购买记录。该公司尚未确定信息泄露的全部范围,也未披露收到恶意邮件的用户数量。
据报道,甚至包括前求职者以及数年前曾联系过 Foundation 的个人也收到了这些电子邮件。一些此前曾要求删除数据的客户也质疑,为何他们的信息会出现在此次攻击活动中。
钓鱼威胁日益增多,硬件钱包仍保持安全
Foundation的声明明确区分了通信基础设施遭入侵与Passport硬件(包括Founder’s Edition、Core和Prime设备)实际遭入侵的情况。此前,Keystone曾披露其网站遭未经授权访问,导致客户姓名、送货地址和订单信息泄露。该公司同样坚称私钥和恢复短语并未泄露。
Foundation用户应忽略未经请求的召回通知,通过官方渠道核实公告,切勿在网站上输入恢复短语。任何泄露了恢复短语的用户,应使用可信设备将资金转入新生成的钱包。
赫伯特已致歉,并承诺将发布详细的事件报告。目前,尚未解决的问题并非Passport硬件是否出现故障,而是攻击者如何获取了足够的客户信息,以使虚假警告看起来真实可信。

Electrum 4.8.3 修复了比特币钱包中的一项漏洞,该漏洞曾使恶意服务器能够劫持手续费上调,并诱使用户签署盗取交易。
立即阅读: Electrum钱包遭攻击 涨手续费掩盖比特币被盗

本文由人工智能从英文翻译而来。英文原版为权威来源;自动翻译可能存在不准确之处,尤其是在法律和监管术语方面。