



黑客入侵了一家日本云交易服务商,导致多达26,739台服务器面临被入侵的风险,并据称劫持了经纪账户以执行未经授权的交易。随后,攻击者索要赎金,并威胁称如果该公司拒绝支付,将造成进一步的财务损失。
黑客入侵GMO Trading Cloud系统,26739台服务器面临风险

分享
要点
- GMO Internet发现了一起云安全漏洞,可能影响26,739台交易服务器。
- 黑客威胁称,除非其要求得到满足,否则将对GMO在70多家经纪商处的客户账户进行攻击。
- GMO Internet 拒绝了勒索要求,并承诺对经核实的未经授权交易造成的损失进行赔偿。
攻击者将目标锁定在始终在线的交易服务器上
GMO Internet 于 2026 年 10 月 19 日接到客户咨询后发现了此次入侵事件。截至 10 月 20 日,调查人员已确认,在由 Onamae.com Desktop Cloud 运营的客户服务器环境中存在恶意软件——该服务旨在让自动外汇(FX)交易程序全天候运行。
该平台支持Metatrader 4和Metatrader 5等交易软件,允许客户无需让个人电脑持续运行即可执行交易策略。遗憾的是,这种便利性也导致宝贵的经纪商凭证被置于攻击者已渗透的环境之中。
GMO于日本时间10月21日凌晨4点开始关闭服务器,最终将整个服务下线。随后,该公司发现其自身系统中存在一个安全漏洞,该漏洞允许未经授权的访问并导致客户信息被窃取。
黑客威胁70多家经纪商的账户
据称,攻击者获取了交易凭证,并利用被入侵的账户执行了未经授权的交易。报道称,客户在几分钟内就损失了巨额资金,其中一个账户在约84秒内因反复交易而损失了约240万日元。
勒索要求变得尤为嚣张。攻击者威胁称,除非GMO支付赎金,否则将对70多家国内外证券和外汇经纪商的客户账户实施进一步的未经授权操作。他们还威胁要曝光被盗信息,并发起更多勒索软件攻击。
GMO拒绝了这一要求,理由是支付赎金并不能保证被盗信息会被销毁,也无法确保后续攻击会停止。该公司已向警方求助,并聘请了外部网络安全专家。需要特别指出的是,26,739这一数字代表的是可能遭到入侵的服务器数量,而非已确认的感染数量。此次事件造成的总经济损失目前尚不明确。
GMO的加密货币发展历程
GMO互联网集团在加密货币行业根基深厚,于2017年比特币爆发式增长期间进入该领域。这家日本综合企业于当年5月推出了GMO Coin,随后获得了监管注册,并将业务扩展至以太坊、比特币现金、莱特币和XRP交易。 同年9月,GMO公布了雄心勃勃的比特币挖矿计划,涉及北欧的可再生能源设施、自主研发的7纳米挖矿芯片以及云挖矿服务。2017年,GMO甚至曾用比特币向员工发放工资。
这一举措最终代价高昂,随着加密货币价格下跌重创挖矿盈利能力,该公司在2018年录得约355亿日元的重组相关亏损。尽管遭遇挫折,GMO仍通过GMO Coin持续拓展其数字资产业务,新增了借贷、质押、保证金交易和代币发行等服务。 该集团还涉足稳定币、区块链项目以及对新兴加密货币企业的投资,在日本的数字资产经济中建立了显著的地位。
日本巨头对此次攻击作出回应
针对此次网络攻击,GMO于10月24日宣布,所有现有“桌面云”客户都将获得5,000日元的统一补偿,无论其是否遭受了经济损失。 该公司还承诺赔偿经核实的损失及因未经授权交易产生的相关费用,同时为受影响客户提供六个月的替代桌面平台免费使用权。 GMO拒绝了攻击者的勒索要求,聘请了外部网络安全专家,并向日本警方提交了证据。 集团创始人熊谷正俊还根据日本“主动网络防御”框架请求政府介入,寻求协助以消除该威胁。受影响的基础设施目前仍处于离线状态,调查人员正在努力确定入侵的全部范围、受影响账户的数量以及给客户造成的财务损失。
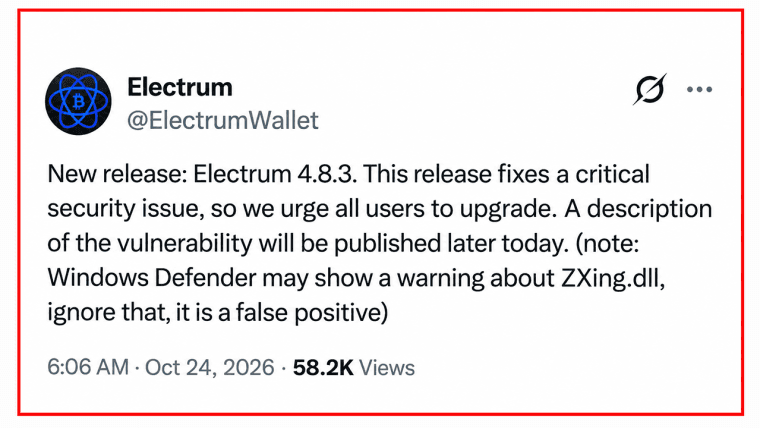
Electrum 4.8.3 修复了比特币钱包中的一项漏洞,该漏洞曾使恶意服务器能够劫持手续费上调,并诱使用户签署盗取交易。
立即阅读: Electrum钱包遭攻击 涨手续费掩盖比特币被盗

本文由人工智能从英文翻译而来。英文原版为权威来源;自动翻译可能存在不准确之处,尤其是在法律和监管术语方面。














