一个恶意的比特币钱包服务器可能会悄悄地将一笔合法支付替换为盗贼的交易,然后等待其所有者批准这笔盗窃行为。在攻击者利用该漏洞盗取资金后,Electrum的最新安全补丁已修复了这一漏洞。
Electrum钱包遭攻击 涨手续费掩盖比特币被盗

分享
要点
- Electrum 4.8.3 修复了一个高危漏洞,该漏洞曾允许恶意服务器替换比特币交易。
- Electrum 证实了有用户在提高交易手续费后资金被盗的报告。
- Electrum 用户应立即升级软件,并在签署交易前核实收款地址。
恶意服务器将比特币手续费上调转化为盗窃
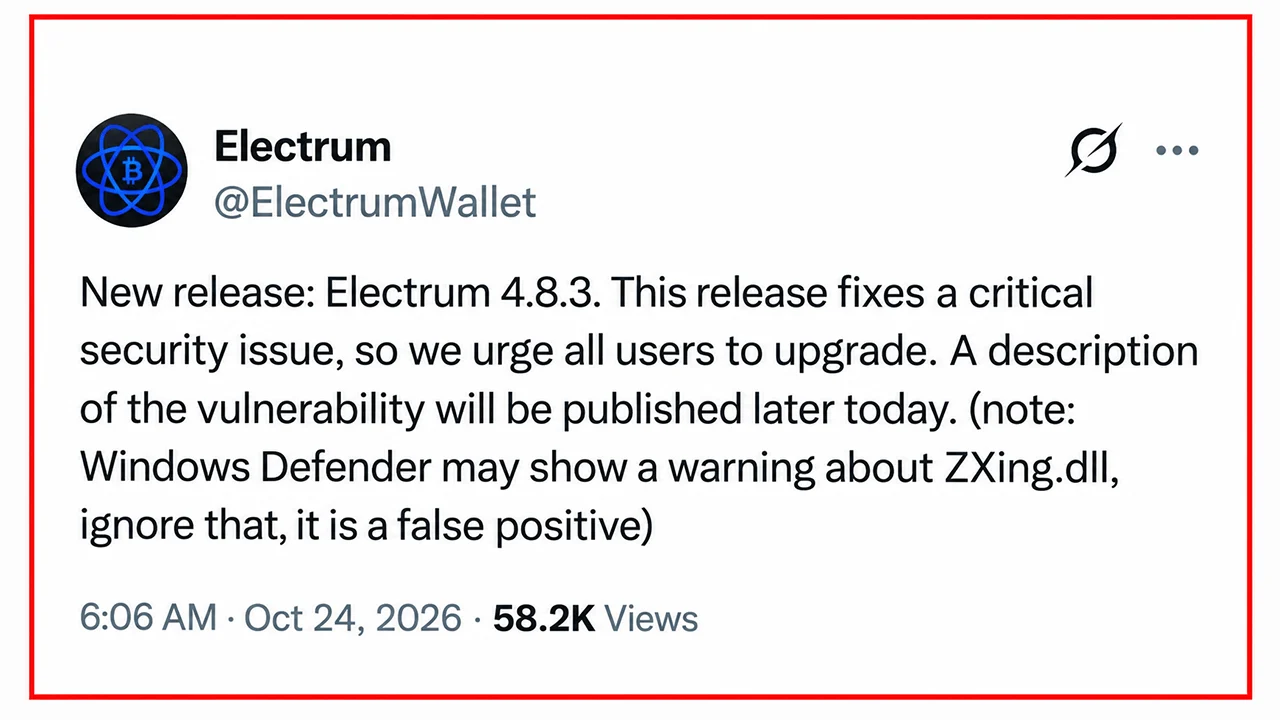
Electrum 于周六发布了 4.8.3 版本,并警告用户应立即升级——此前开发人员发现,恶意服务器正在利用一个影响所有早期版本的高危漏洞。 该漏洞在 GitHub 安全公告 GHSA-6jp4-8v48-cc5v 中有详细记录,利用了这款轻量级比特币钱包处理未确认交易的方式。
Electrum 依赖外部服务器获取交易历史、手续费估算以及广播支付信息。虽然它会独立验证已确认的交易,但旧版本在未验证签名的情况下就接受了某些未确认的交易。攻击者正是利用了这一区别设下了陷阱。
被入侵的服务器可以拦截一笔合法支付,阻止其广播,并用一笔欺诈性交易取而代之,将资金导向攻击者控制的比特币地址。尽管替换后的交易带有无效签名,但Electrum仍将其显示为普通的待处理支付。
四个匹配字符助长了攻击
当用户尝试通过“替换手续费”(Replace-By-Fee,RBF)提高交易手续费时,这一伎俩便变得危险起来。受害者并非在原始支付上提高手续费,而是可能无意中签署了被替换的交易,从而授权将自己的比特币转给攻击者。
欺骗手段不仅于此。攻击者生成的收款地址最后四个字符与目标地址完全一致,使得快速比对地址时更难发现地址被替换。其中一笔欺诈交易甚至设置了零手续费,显然是诱使受害者主动调整手续费,从而完成盗窃。 开发者收到了两份私下报告。 10月11日,用户dannydeezy报告了交易替换事件,尽管当时尚未完全理解“手续费抬高”机制。10月18日,Raju-K12报告称在批准提高手续费后损失了资金。第二份报告证实,这种攻击并非仅存在于理论层面。
Electrum 4.8.3 阻止了交易替换
通过提交 90fe308 引入的补丁要求 Electrum 对花费该钱包内代币的未确认交易进行签名验证。签名无效的欺诈性交易在进入钱包本地交易历史之前会被拒绝。 使用 4.8.3 之前版本的用户应仅从 electrum.org 下载更新,并验证其加密签名。在升级之前,用户在签名前应仔细检查每个收款地址和支付金额,包括调整手续费时。 仅连接到可信的、自托管的 Electrum 服务器的用户不会受到此类基于服务器的攻击。 该事件暴露了一个耐人寻味的矛盾:一个旨在保护私钥的钱包,仍可能被操纵,从而为其所有者从未打算进行的支付请求一个完全有效的签名。

Keystone于10月24日发生的泄露事件导致客户信息外泄,这使得2026年硬件钱包的安全事故接连不断。
立即阅读: Keystone Wallet 数据泄露事件导致买家地址落入诈骗分子之手

本文由人工智能从英文翻译而来。英文原版为权威来源;自动翻译可能存在不准确之处,尤其是在法律和监管术语方面。