Web3Auth 出现的安全漏洞导致 Cosmos 钱包提供商 Keplr 不得不暂停 Google 和 Apple 登录功能,此前私钥遭泄露,引发了大规模的未经授权交易。区块链调查人员追踪到了超过 600 万美元的转账记录,但由于追回操作的复杂性,实际被盗总额尚不明确。
Keplr 钱包遭入侵,Cosmos 网络损失 600 万美元

分享
要点
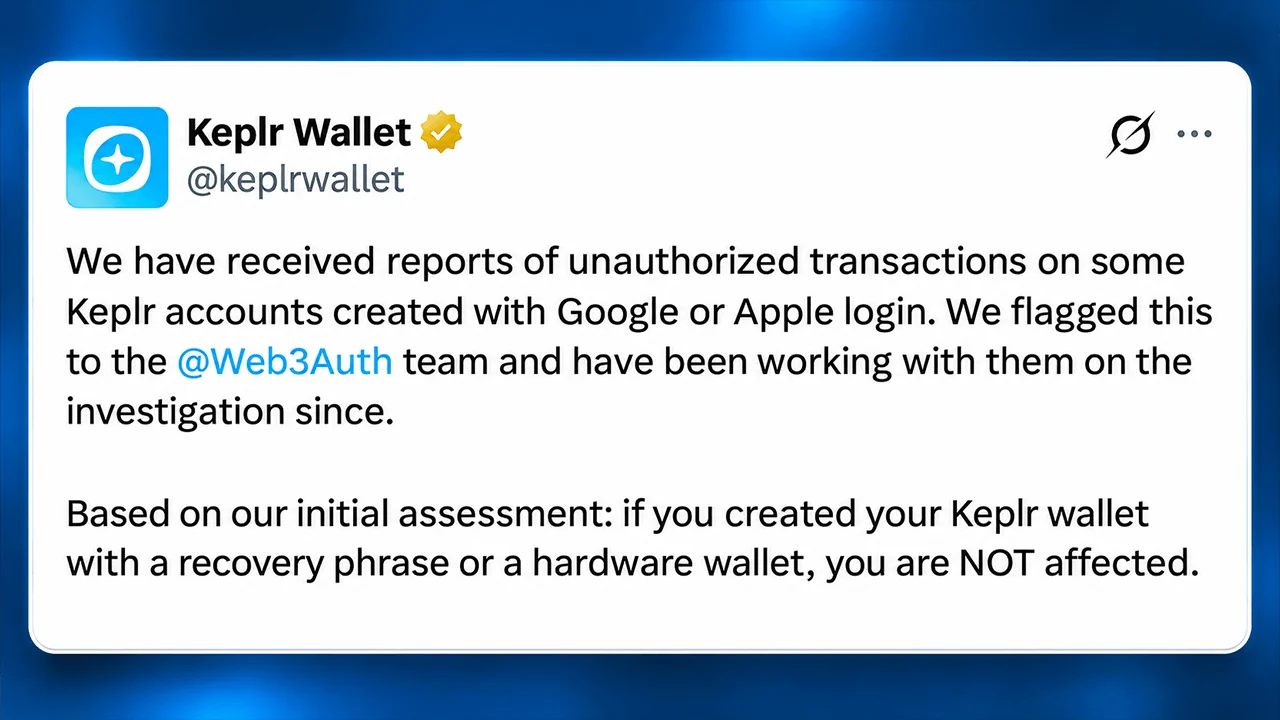
- 11月7日,在涉及第三方身份验证提供商Web3Auth的安全事件发生后,Keplr暂停了Google和Apple登录功能。
- Bitquery 识别出跨多个 Cosmos 网络的钱包转账总额约为 601 万美元,但其中部分交易涉及保护性恢复措施。
- 助记词和硬件钱包账户未受影响,而 Web3Auth 和 Keplr 正致力于保障易受攻击的社交登录钱包安全。
Web3Auth漏洞导致Keplr社交登录账户面临风险
问题始于11月6日星期五,当时Web3Auth披露了一个影响第三方服务所用基础设施的安全问题。到周六凌晨,Keplr报告了涉及通过谷歌和苹果认证创建的账户的未经授权交易,这促使该钱包提供商禁用了这两种登录方式。
Keplr 背后的公司 Chainapsis 的联合创始人 Josh Lee 随后澄清,该漏洞源于 Web3Auth,而非 Keplr 自身的软件。初步估计显示,约 20% 的社交登录账户受到影响,但据报道仅有其中一小部分遭到利用。
这一区别至关重要,因为 Keplr 的社交登录功能依赖于第三方密钥基础设施,而非传统的用户自控恢复短语。这种便利性虽然简化了加密货币的入门流程,但也产生了传统硬件钱包和助记词方案中不存在的依赖性。
区块链分析公司 Bitquery 审查了 11 月 6 日至 7 日期间的交易记录,发现 Cosmos Hub、Osmosis、Celestia、Akash、Noble、Dydx、Babylon 和 Injective 等平台普遍存在钱包资金被清空的活动。
根据11月7日的估值数据,其调查估计,这些“收集”地址共接收了价值至少601万美元的资产。其中,Cosmos Hub占约350万美元,其次是Osmosis的104万美元和Injective的61.5万美元。
为何 Keplr 600 万美元盗窃案的估算如此复杂
Bitquery的分析统计出约44,700个参与此次活动的独立私钥,其中7个关联网络中86%的受影响钱包在Keplr发出首次警告后发生了转账。钱包损失的中位数仅为1.34美元,但最大单笔转账金额接近325,000美元。
调查人员还记录到约196万枚质押的ATOM在未经过惯例的21天解锁期的情况下被转移。这些交易采用了流动性质押机制,将持仓转换为可转让的份额代币,同时将约25.1万美元的质押奖励转移至其他地址。
然而,后续披露的信息引入了一个重要的复杂因素。Keplr和Web3Auth证实,白帽修复团队正在利用暴露的访问路径,将受影响的资产转移至受保护的托管中。
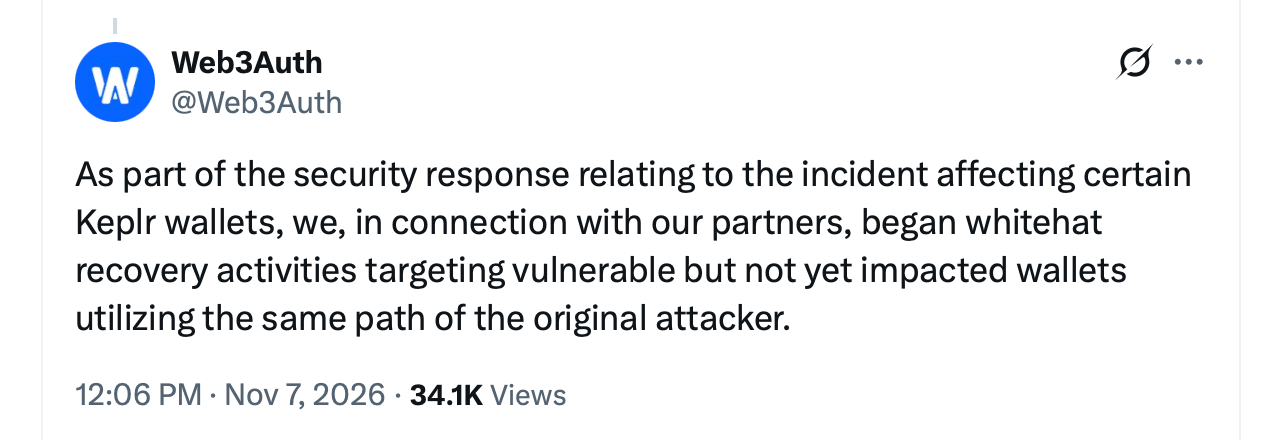 11月8日星期日,Keplr 识别出与 Bitquery 调查过的多个收集钱包重合的恢复地址。因此,601万美元代表的是已观察到的转账金额,而非经核实的无法追回的被盗金额。
| 区块链网络 | 已验证的恢复地址 |
|---|---|
| Cosmos Hub | cosmos1atuap9kfnt6y8ykvn3437e7j3z8qffh3qtnmwu |
| Osmosis | osmo1atuap9kfnt6y8ykvn3437e7j3z8qffh3gsqtcw |
| Celestia | celestia1atuap9kfnt6y8ykvn3437e7j3z8qffh33pzt53 |
| Akash | akash1atuap9kfnt6y8ykvn3437e7j3z8qffh3ds7uhx |
| Noble | noble1atuap9kfnt6y8ykvn3437e7j3z8qffh3ggxnkj |
| 单射 | inj1lqmdmuczn5rxn5jkc34wwrqdeh70etpf5wvt7g |
| dYdX | dydx1atuap9kfnt6y8ykvn3437e7j3z8qffh3fjalwt |
| 巴比伦 | bbn1atuap9kfnt6y8ykvn3437e7j3z8qffh3h4z239 |
| Axelar | axelar1atuap9kfnt6y8ykvn3437e7j3z8qffh3y99n9a |
| Saga | saga1atuap9kfnt6y8ykvn3437e7j3z8qffh37c2ff6 |
| Agoric | agoric1atuap9kfnt6y8ykvn3437e7j3z8qffh3jk3y72 |
| EVM | 0x413e4F4De7E5FF010913488F781E679e76f706dA |
Keplr 和 Web3Auth 启动资金恢复工作
Web3Auth 坚称,通过其保护性操作转移的资金仍然安全。与此同时,Keplr 提醒称,部分受影响用户可能会发现账户余额意外为零,这是因为其资产已被转移至安全保管处。 两家公司尚未披露该漏洞的具体技术原因,也未确定确切的损失金额,亦未公布全面的赔偿时间表。
通过谷歌或苹果等全球科技公司创建账户的用户应避免存入更多资产,将剩余的流动资产转入新设的安全钱包,并忽略未经请求的恢复提议。质押资产可能需要额外处理。 目前,该事件暴露了加密货币钱包设计中一个令人不安的矛盾。 简化私钥管理虽能提升区块链应用的易用性,但将身份验证外包却引入了另一个潜在的故障点。在防护性转账与恶意提现的账目得到核对之前,此次造成数百万美元损失的行业安全风波,既是一场技术紧急事件,也依然是一个会计谜团。

Gnosis Pay 数据泄露事件导致客户信息外泄,包括家庭住址、卡号和关联的加密货币钱包,引发了担忧。
立即阅读: Gnosis Pay 数据泄露事件导致敏感客户记录外泄

本文由人工智能从英文翻译而来。英文原版为权威来源;自动翻译可能存在不准确之处,尤其是在法律和监管术语方面。
关于作者
作者Jamie RedmanNews Lead
杰米·雷德曼(Jamie Redman)是 Bitcoin.com News 的新闻主管(News Lead),也是一名常驻马萨诸塞州的金融科技记者。