10月13日,硬件钱包制造商Ledger披露了更多细节,说明犯罪分子是如何篡改其硬件钱包并可能盗取客户加密货币的。该公司还指出,欧洲大型电子产品零售商Mediamarkt Saturn已暂时停止销售Ledger设备。
Ledger Spy植入程序丑闻导致Mediamarkt暂停销售

分享
要点:
- Ledger的调查人员发现,攻击者秘密植入了硬件后门,能够捕获客户的24词恢复短语,并通过蜂窝网络将其传输出去。
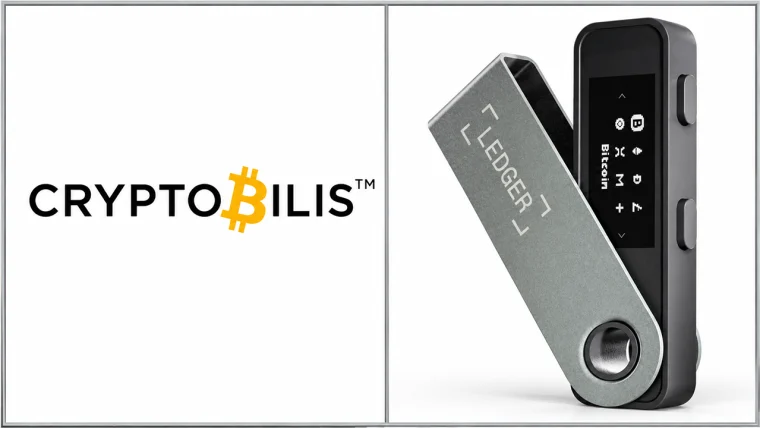
- 据报道,损失估计金额已从8600万美元攀升至9300万美元,但Ledger表示这些数字尚未得到核实,已确认的损失涉及通过东南亚经销商Cryptobilis销售的设备。
- 欧洲零售商Mediamarkt Saturn在德国出现另一起设备篡改报告后已暂停销售Ledger产品,而竞争对手Trezor则在供应链安全担忧日益加剧的背景下,正在收紧其经销商网络。
Ledger调查揭露隐藏设备窃取恢复短语
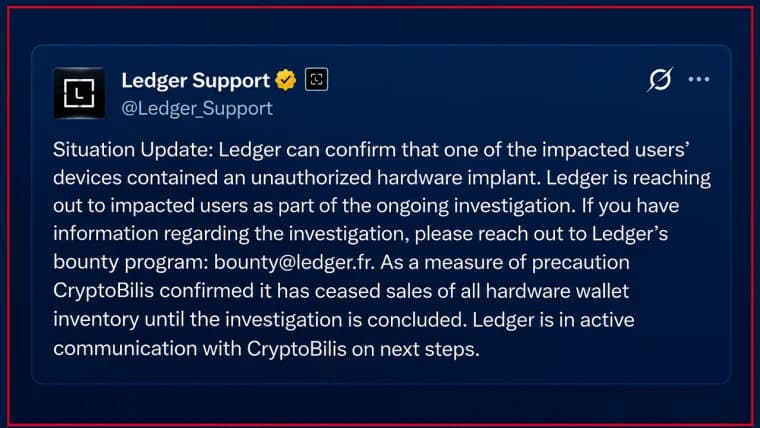
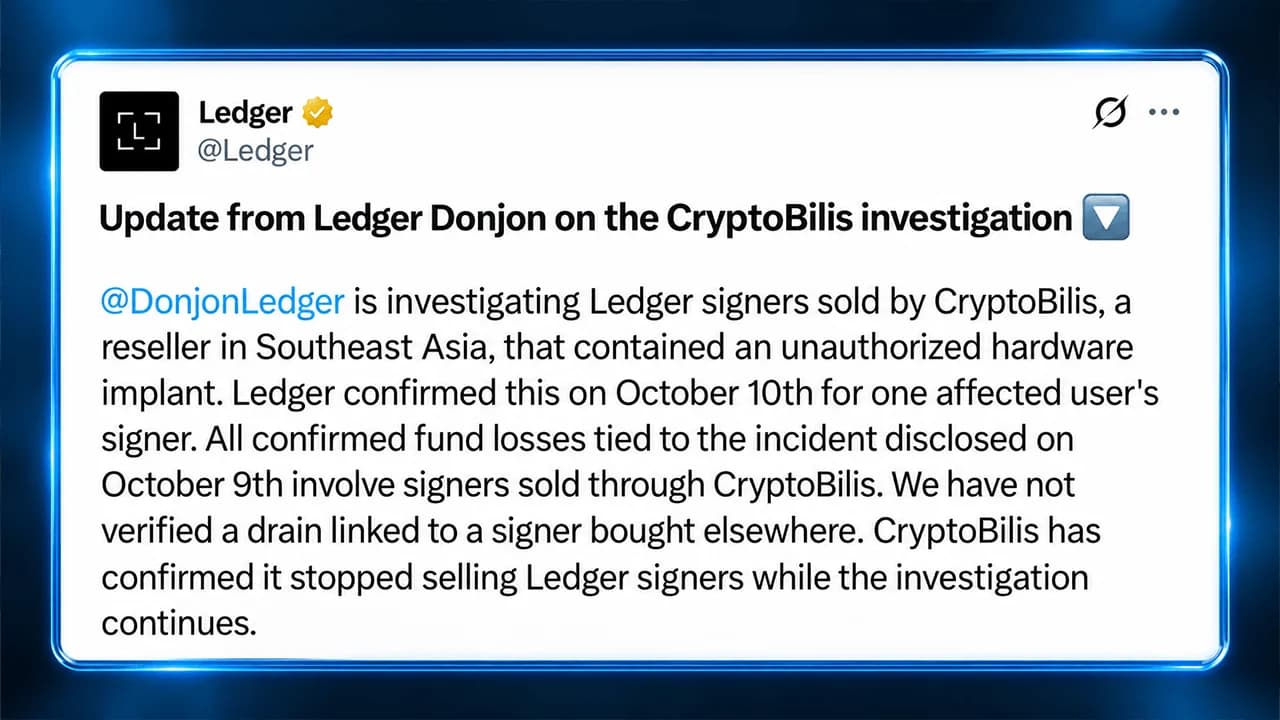
自2026年10月9日有报道指出资金正从Ledger设备中被盗取以来,该公司一直面临着一场灾难性的危机。最初,报道称预计损失约为8600万美元,但此后估计数已增至9300万美元。 四天后,Ledger通过X平台解释称,其调查重点集中在由东南亚经销商Cryptobilis销售的设备上。
周二发布的公告指出,最重要的发现是攻击者在Ledger钱包内部安装了一个微型间谍设备。该设备能够秘密读取用户的24个单词恢复短语,并通过蜂窝网络将其传输给攻击者。 据Ledger的安全研究团队“Donjon”称,此次攻击涉及多个步骤。 “根据Donjon对此次攻击的分析,该植入装置位于机身内部,并能读取屏幕上显示的数据,”Ledger表示。 “在设置过程中,用户会显示24个单词的恢复短语。当植入装置检测到这些屏幕内容时,其微控制器会解码这些单词,并通过预配置的eSIM经由LTE网络将其传输出去。” 该公司进一步解释道:
“该植入装置是一个独立组件。它不会修改安全元件(Secure Element)或Ledger操作系统,也不会篡改交易或签名。”
该钱包制造商表示,10月9日披露的与此次事件相关的所有已确认资金损失,均涉及通过Cryptobilis购买的钱包。“我们尚未确认受影响用户的总数或损失总额,”Ledger解释道,并指出近期9300万美元等估算数字“尚未得到完全核实”。
Ledger敦促所有从Cryptobilis购买过钱包的用户采取预防措施。该公司强调,尚未激活设备的客户应避免进行设置。
随着篡改指控蔓延,Mediamarkt暂停销售Ledger产品
在另一则更新中,Ledger还表示,另一家经销商Mediamarkt Saturn已暂时停止销售Ledger硬件钱包。“在调查期间,其门店及线上渠道均暂停销售Ledger设备,”该公司解释道。
Ledger关于Mediamarkt的公告发布前,X平台上曾出现一波指控浪潮,多个账号声称从这家欧洲零售商处购买的Ledger硬件钱包遭到了物理篡改。
Ledger表示,Mediamarkt暂停销售是因“收到一名德国客户的植入物报告”,但同时强调“尚未接到资金损失的报告”。 该公司的最新声明并未提供实质性的澄清,随着社交媒体上持续流传的猜测和报道浪潮,公众的担忧在很大程度上仍未得到解决。该公司的竞争对手 Trezor 也于周二宣布,鉴于 Ledger 发生的事件,将缩减其转售合作伙伴的规模。
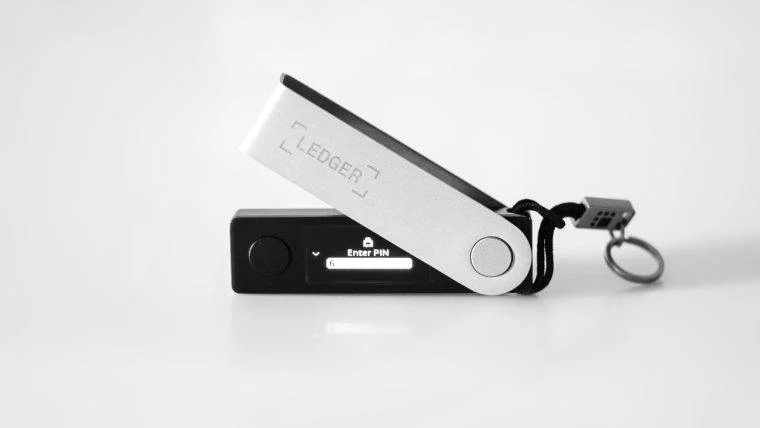
及时了解Ledger钱包的最新动态:继9340万美元安全漏洞事件后,欧洲地区报告出现被篡改的设备。
立即阅读: 用户揭露欧洲Ledger钱包中隐藏的硬件植入程序

本文由人工智能从英文翻译而来。英文原版为权威来源;自动翻译可能存在不准确之处,尤其是在法律和监管术语方面。