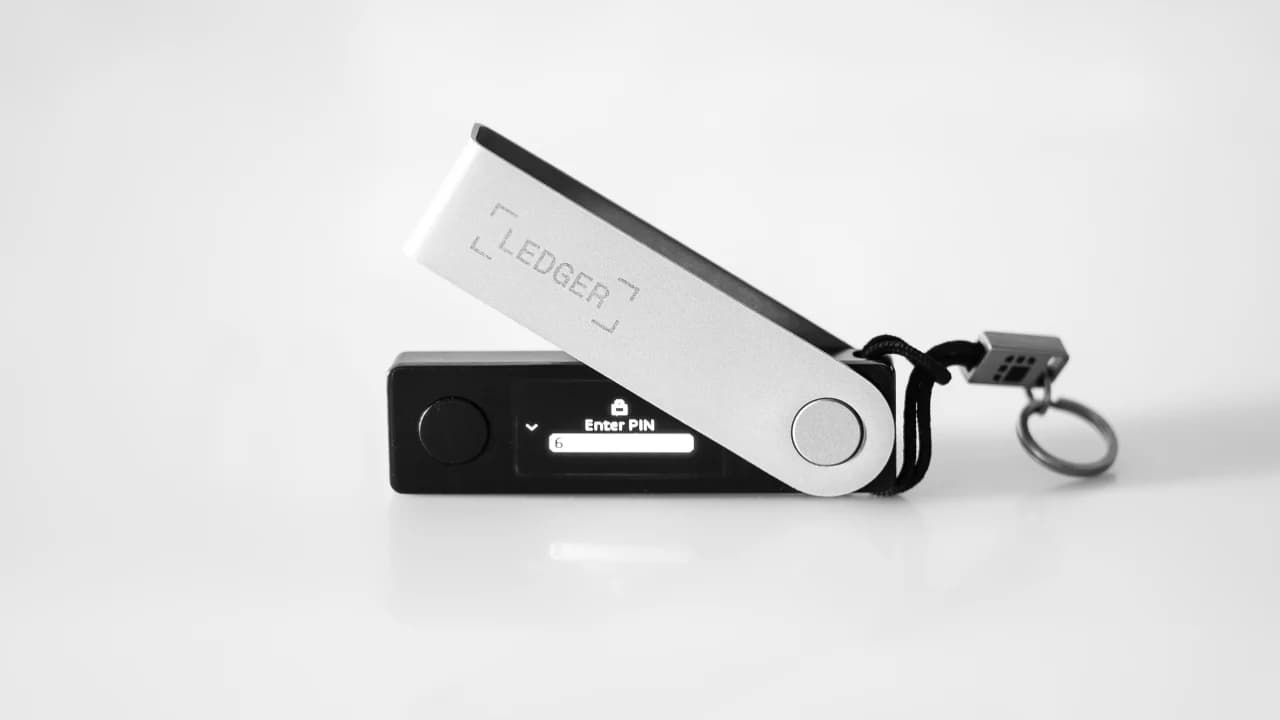
最新社交媒体报道显示,遭到物理攻击的Ledger钱包可能不仅限于亚洲,据称在欧洲也发现了类似的被篡改设备。此前,该公司已确认在受近期9340万美元攻击事件影响的一款钱包中存在隐藏的硬件植入物。
用户揭露欧洲Ledger钱包中隐藏的硬件植入程序
分享
要点:
- 据称,这起涉及9340万美元的Ledger硬件钱包漏洞事件已蔓延至欧洲大型零售商Mediamarkt。
- 有客户发现了一种能通过软件检测的早期植入版本,并提醒其他人仔细检查设备。
- Ledger声称此次攻击仅限于亚洲经销商CryptoBilis,但目前正在审查经销商管控措施。
据称在亚洲以外地区发现了新的被篡改的Ledger钱包
尽管针对授权经销商CryptoBilis在亚洲销售的Ledger钱包所遭遇的9340万美元攻击事件的调查仍在进行中,但有报道将此次攻击与其他地区的经销商联系起来。
Ledger 仅承认在受这起百万美元盗窃案影响的设备中,有一台存在隐藏植入程序。 尽管如此,X平台用户Johannes (4, 4) 提供了证据,显示另一款据称从Mediamarkt购买的Ledger钱包中也存在植入程序。Mediamarkt是一家德国连锁商店,业务遍及意大利、西班牙、土耳其、波兰、奥地利和荷兰等多个欧洲国家。
据称两周前购得该钱包的Johannes (4, 4) 指出,该植入程序似乎是早期版本,因为它未能将植入程序隐藏在设备屏幕背后以增加检测难度。不过,他解释说,尽管他的钱包已遭入侵,但资金并未被转移给攻击者。 “要么是该设备没有起作用,要么是他们正在等待更多受感染设备被广泛使用,”他推测道。
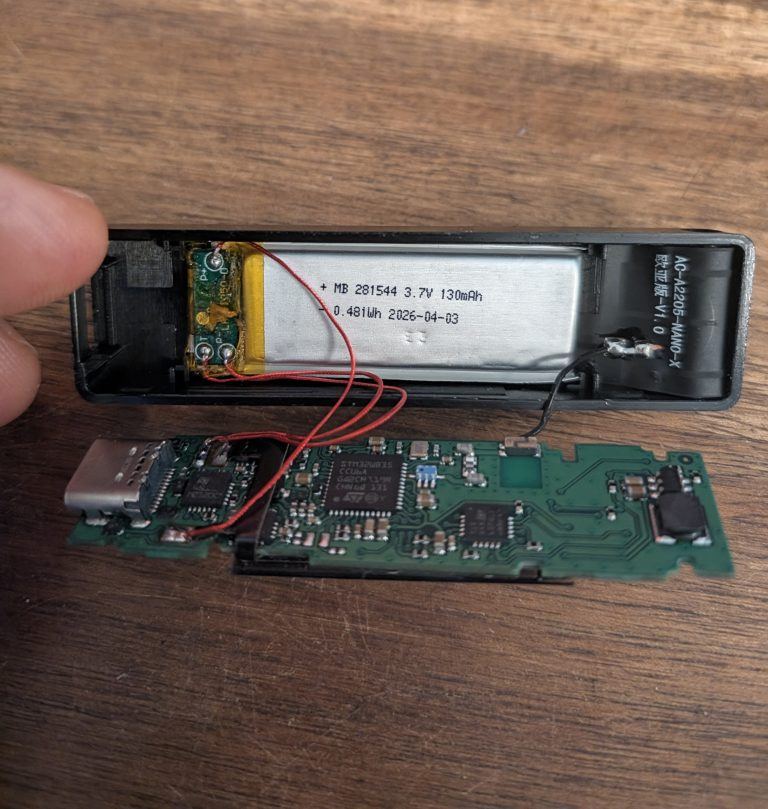
前 Mt Gox 首席执行官马克·卡佩莱斯(Mark Karpeles)补充道,该钱包的天线标注为“欧亚版”,这暗示了根据各地区使用的移动通信频段不同,存在多种版本。
此前,马克·卡佩莱斯曾记录过源自马来西亚(Cryptobilis公司所在地)的钱包中存在类似植入物。这份新报告将该漏洞的范围扩展至欧洲市场销售的钱包,这可能使更多用户面临此类攻击风险。
最后,Johannes (4, 4) 建议从经销商处购买 Ledger 钱包的用户打开设备进行检查,不要轻信 Ledger 的软件检测结果,因为其他地区也出现过类似案例。所有被篡改的设备均通过了 Ledger 的软件安全检测,导致用户在毫无顾虑的情况下继续使用。
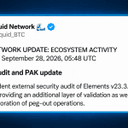
在最新公告中,Ledger 澄清称,所有经确认受此漏洞影响的案例均仅限于通过 CryptoBilis 销售的设备,并鼓励受影响用户“通过官方渠道联系 Ledger 支持团队,并向当地执法机构提交投诉”。
“我们目前正在持续改进相关工作,此类事件进一步坚定了我们的决心:审查授权经销商的管控措施、加强硬件防护,并与当局合作,”Ledger总结道。 截至发稿时,Ledger客服尚未就有关欧洲经销商所售设备涉嫌被篡改的种种报道作出回应。
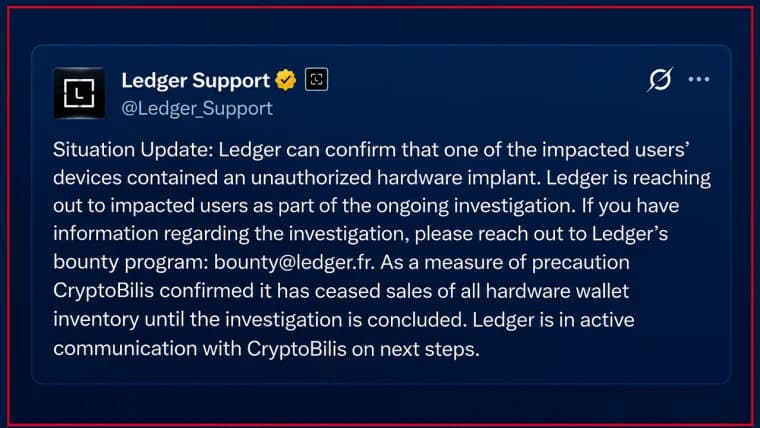
Ledger证实其硬件钱包存在植入程序,此前与经销商CryptoBilis相关的疑似加密货币损失金额达9340万美元。
立即阅读: Ledger 证实受影响用户钱包中存在隐藏的硬件植入物

本文由人工智能从英文翻译而来。英文原版为权威来源;自动翻译可能存在不准确之处,尤其是在法律和监管术语方面。