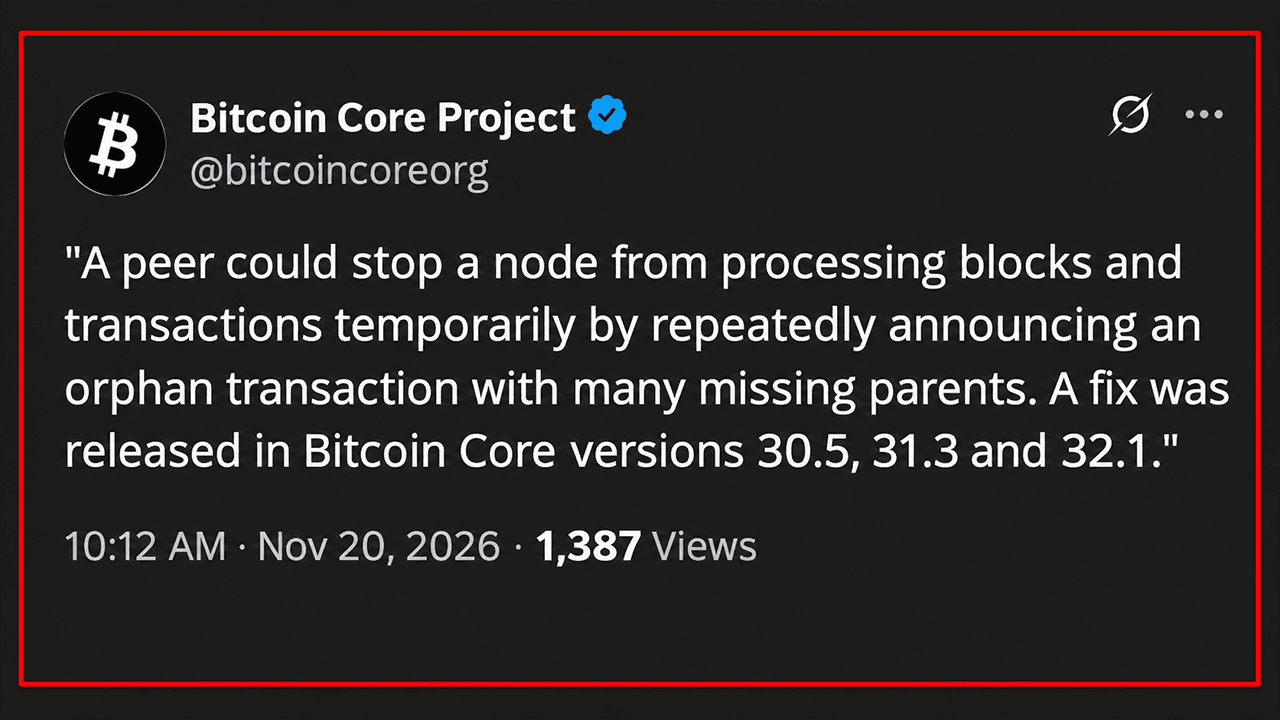
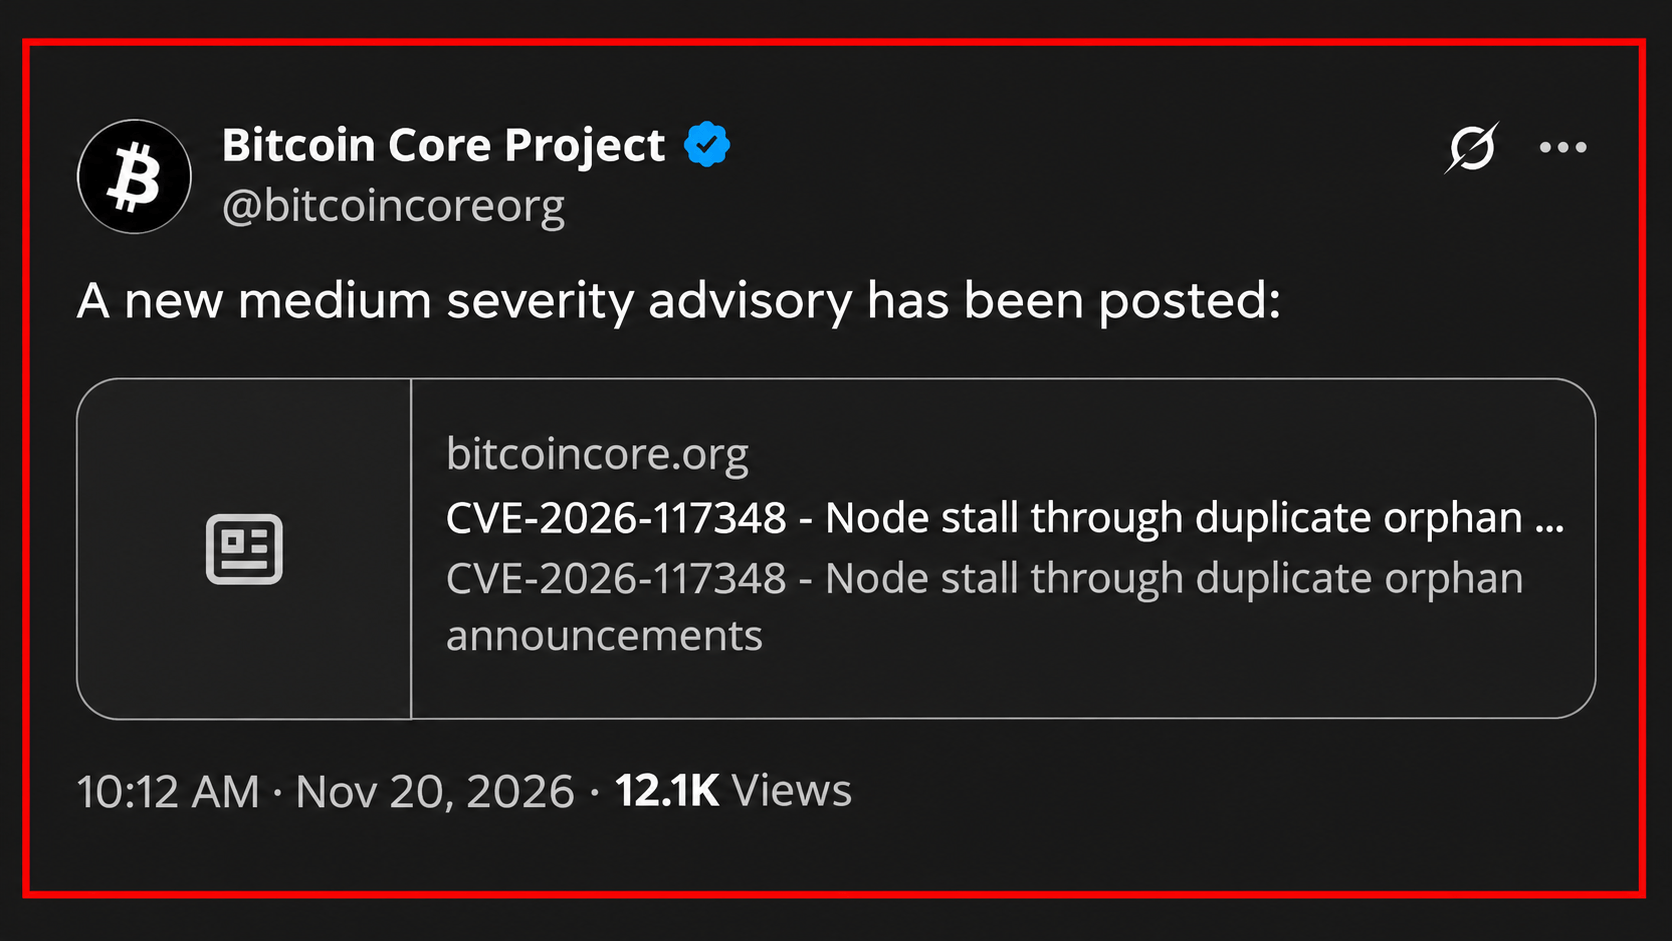
У п’ятницю, 20 листопада 2026 року, команда Bitcoin Core повідомила про вразливість середнього рівня серйозності, яка дозволяла зловмисним учасникам мережі тимчасово паралізувати роботу вузлів шляхом багаторазового оголошення транзакцій. Ця вразливість, виявлена в ході досліджень у сфері безпеки за допомогою штучного інтелекту, підкреслює, як автоматизоване виявлення вразливостей змінює підхід до безпеки програмного забезпечення для криптовалют.
ШІ виявив у Bitcoin Core вразливість, що може тимчасово зупинити вузли
АВТОР

ПОДІЛИТИСЯ
Основні висновки
- Нещодавно виявлена вразливість Bitcoin Core порушує нові питання щодо стійкості критичної мережевої інфраструктури.
- Штучний інтелект виявляє слабкі місця в безпеці, які залишалися непоміченими протягом багатьох років традиційного аналізу програмного забезпечення.
- Зростаюча досконалість автоматизованих досліджень уразливостей змушує розробників криптовалют переглянути підходи до оперативного усунення загроз безпеці.
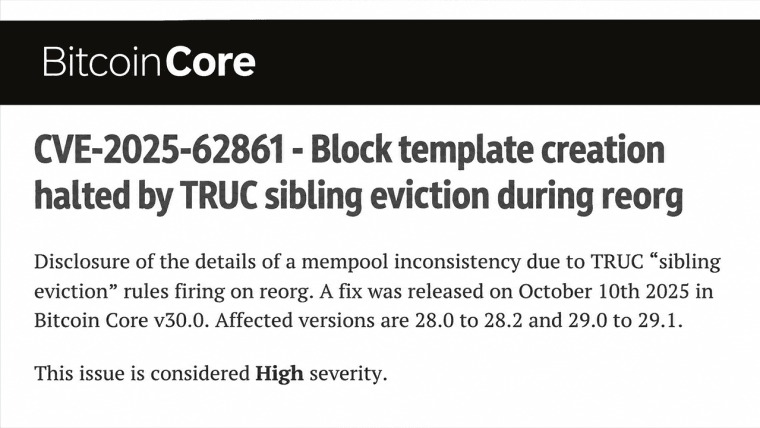
Уразливість, зареєстрована під номером CVE-2026-117348 та названа «Зависання вузла через дублювання сирітських оголошень», могла заважати ураженим вузлам Bitcoin обробляти вхідні блоки та транзакції протягом більше ніж десятка секунд на кожне зловмисне повідомлення.
Згідно з офіційним повідомленням Bitcoin Core, проблема стосувалася версій від 29.0 до 29.5, від 30.0 до 30.4 та від 31.0 до 31.2. Виправлення доступні у версіях 30.5, 31.3 та 32.1, тоді як для припиненої гілки 29.x подальші виправлення не випускатимуться.
Як сканер на базі штучного інтелекту виявив уразливість Bitcoin Core, що призводила до зависання вузлів
Команда розробників програмного забезпечення, відома як Bitcoin Core, підтримує тимчасову зону очікування, яку називають «притулком», де транзакції чекають на відсутні батьківські транзакції. Коли інший учасник мережі оголошує одну з таких транзакцій, програмне забезпечення перевіряє її залежності, щоб визначити, яку відсутню інформацію слід запросити.
Ця вразливість використовувала недоглянуту неефективність у цьому процесі. Повідомлення про інвентаризацію біткойнів можуть містити 50 000 записів, проте програмне забезпечення не ігнорувало дубльовані оголошення про транзакції. Зловмисник міг неодноразово посилатися на «сирітську» транзакцію з тисячами відсутніх батьківських транзакцій, змушуючи вузол-одержувач виконувати ті самі обчислювально ресурсомісткі перевірки тисячі разів.
Кожне підроблене повідомлення могло зупиняти обробку на понад 12 секунд, через що вузол-мішень тимчасово втрачав здатність обробляти вхідні блоки чи інші мережеві повідомлення.
Це відкриття було зроблено в рамках Project Loupe — ініціативи з безпеки на основі автоматизованої великої мовної моделі (LLM), розробленої Еліасом Рорером у Spiral, підрозділі Block, що займається розробкою біткойна з відкритим кодом. Розробник Bitcoin Core Грегорі Сандерс згодом підтвердив це відкриття та повідомив про нього команді безпеки проєкту.
Project Loupe повідомив про вразливість 8 липня. Незалежний дослідник під ніком Stutxo надіслав окремий звіт 4 серпня — того ж дня, коли Сандерс відкрив запит на внесення виправлень. Розробники об’єднали виправлення 6 серпня, а Bitcoin Core 32.1 включив його 27 жовтня.
Оприлюднення 20 листопада супроводжувалося оновленими версіями для підтримуваних старих гілок. Виправлення гарантує, що кожне унікальне оголошення про транзакцію обробляється лише один раз на повідомлення про стан.
Хоча ця вразливість дозволяла здійснювати тимчасові атаки типу «відмова в обслуговуванні», у повідомленні не було виявлено жодного механізму для викрадення біткойнів або нанесення постійної шкоди вузлам.
Дослідження в галузі безпеки штучного інтелекту виявляє давні слабкі місця блокчейну
Ця інформація з’явилася на тлі надзвичайно насиченого року для досліджень вразливостей за допомогою штучного інтелекту в інфраструктурі криптовалют.
У лютому в ході перевірки з використанням штучного інтелекту було виявлено критичну вразливість у процесі перевірки підписів у запропонованій поправці Batch до XRP Ledger ще до її активації. Інше дослідження виявило вразливість високого рівня серйозності в Nethermind — клієнті виконання Ethereum, що потенційно могла вплинути на роботу валідаторів.
Наприкінці травня дослідник Тейлор Хорнбі за допомогою системи аудиту з використанням штучного інтелекту виявив чотирирічну вразливість у протоколі конфіденційності Orchard від Zcash. Ця вразливість могла б дозволити створення невиявлених підроблених ZEC, хоча розробники виправили її ще до публічного оприлюднення.
Серпень приніс ще одну вражаючу демонстрацію. Шістнадцять розробників-волонтерів, які брали участь в ініціативі з безпеки Bitcoin, приблизно за один день виявили 4 962 проблеми у 390 проєктах, серед яких 85 спочатку були класифіковані як критичні.
Однак автоматизоване виявлення спричинило значні ускладнення. Розробники стикалися з тисячами звітів, що вимагали перевірки людиною, тоді як справжні проблеми безпеки конкурували з помилковими спрацьовуваннями та недостатньо обґрунтованими висновками.
Розробники Core Lightning також зіткнулися з напливом звітів про вразливості, згенерованих штучним інтелектом, і в результаті виявили справжні проблеми безпеки, що вимагали випуску виправлень.
Наслідки виходять за межі оборонних досліджень. Фахівці з безпеки висловили занепокоєння тим, що зловмисники можуть використовувати подібні технології для виявлення слабких місць у застарілому програмному забезпеченні, що потенційно може скоротити термін дії традиційних аудитів безпеки.
Bitcoin Core прискорює оприлюднення інформації, оскільки ШІ змінює дослідження в галузі безпеки
Усвідомлюючи цей розвиток подій, Bitcoin Core у жовтні переглянув свою політику розкриття вразливостей. Проблеми, класифіковані як такі, що легко виявляються, зокрема слабкі місця, які можна ідентифікувати за допомогою відносно простого аналізу з використанням великих мовних моделей (LLM), тепер підлягають прискореному публічному розкриттю разом із випуском виправлень.
CVE-2026-117348 ілюструє цей підхід на практиці.
Цей випадок також висвітлює складний парадокс безпеки. ШІ може виявляти пропущені вразливості швидше, ніж традиційні методи дослідження, але його зростаюча доступність потенційно надає зловмисникам аналогічні можливості. Для інфраструктури криптовалют з відкритим кодом головним викликом дедалі частіше стає не просто виявлення слабких місць, а їх перевірка та виправлення до того, як зловмисники скористаються цими знаннями.
Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.
Про автора
АВТОРJamie RedmanNews Lead
Джеймі Редман — керівник новин у Bitcoin.com News і журналіст у сфері фінансових технологій, що базується в Массачусетсі.