У своєму останньому звіті про квантові обчислення IOSCO оцінює, що мережі на основі блокчейну, зокрема біткойн, можуть зіткнутися з труднощами у підготовці до епохи постквантових обчислень, оскільки для цього необхідні скоординовані дії з оновлення та зміни елементів, що забезпечують функціонування цих децентралізованих мереж.
IOSCO: квантовий ризик для блокчейнів, Bitcoin шукає рішення
АВТОР
ПОДІЛИТИСЯ
Основні висновки
- IOSCO опублікувала звіт, у якому попередила, що майбутні квантові комп’ютери можуть зламати сучасну фінансову криптографію.
- Організація закликає мережі блокчейну досягти «криптологічної гнучкості», щоб адаптуватися до майбутніх квантових загроз.
- Децентралізація ускладнює модернізацію, що робить системи блокчейну вразливими до майбутніх квантових атак.
IOSCO попереджає про виклики, пов’язані з досягненням «криптоадаптивності» блокчейну
Міжнародні організації наразі аналізують ризики, з якими стикаються фінансові системи напередодні майбутнього квантових обчислень.
Міжнародна організація комісій з цінних паперів (IOSCO) — членська організація, що об’єднує регуляторні органи у сфері цінних паперів та міжнародні організації, — опублікувала звіт, у якому аналізуються наслідки квантових обчислень для фінансових ринків.
У звіті, опублікованому в четвер, висвітлено низку занепокоєнь щодо того, як децентралізовані структури можуть вплинути на рівень готовності блокчейн-проектів до появи квантового комп’ютера, що має значення для криптографії (CRQC).
IOSCO наголошує, що для усунення можливих вразливостей у цих проєктах кожен із них повинен прагнути досягти «криптоадаптивності», яку визначають як «здатність замінювати та адаптувати криптографічні алгоритми в протоколах, додатках, програмному забезпеченні, апаратному забезпеченні, вбудованому програмному забезпеченні та інфраструктурах, зберігаючи при цьому безпеку та безперебійність роботи».
Проте в звіті також визнається, що в такому децентралізованому середовищі повністю впровадити цю концепцію нелегко, оскільки це може «вимагати скоординованих змін до правил протоколів та їхнього прийняття всіма децентралізованими учасниками, що ускладнює криптографічні переходи».
«Перехід на постквантову криптографію може виявитися особливо складним для систем на основі блокчейну, оскільки криптографія вбудована в їхню основну архітектуру, а її впровадження вимагає скоординованих дій у децентралізованих мережах», — зазначається у звіті.
IOSCO підкреслює, що сучасні можливості квантових обчислень залишаються недостатніми для вирішення реальних проблем промислового масштабу, здатних вплинути на системи, захищені за допомогою криптографії. Проте організація також наголосила, що квантовий комп’ютер, здатний «зламати широко використовувані криптографічні системи у реалістичні терміни», може з’явитися у період 2030–2035 років.
«Це створює нагальну необхідність переходу на постквантову криптографію в найближчій перспективі, з огляду на час, необхідний для переходу систем, та довгострокову конфіденційність даних», — оцінила IOSCO.
З’являються потенційні рішення
Хоча біткойн досі не інтегрував постквантову криптографію, компанії та дослідники привертають увагу до проблем, пов’язаних із наближенням квантового майбутнього без ефективних заходів протидії.
Минулого місяця компанія з квантових обчислень Alice & Bob опублікувала нове дослідження, в якому висунуто гіпотезу, що квантові атаки можуть вимагати менше ресурсів, ніж передбачалося раніше, і підраховано, що квантовий комп’ютер на 29 588 кубітів міг би розв’язати задачу криптографії на еліптичній кривій довжиною 256 бітів лише за 61,8 хвилини.
Хоча це лише теоретична можливість, перспектива такої атаки викликала занепокоєння у фінансових гігантів, таких як Fidelity, які наголосили, що «достатньо потужні системи зрештою можуть підірвати безпеку приватних ключів», та запропонували рішення цієї проблеми.
Розробники біткойна розглядають кілька пропозицій щодо захисту мережі від майбутніх атак на основі квантових обчислень, кожна з яких стосується різних аспектів цієї загрози. BIP-360 пропонує новий тип виходу Pay-to-Merkle-Root (P2MR), який усуває вразливий механізм витрачання коштів за ключовим шляхом Taproot, зменшуючи ризик розкриття відкритого ключа та закладаючи основу для майбутніх квантостійких підписів.
BIP-361, співавтором якого є Джеймсон Лопп, окреслює поетапний перехід на квантово-стійкі адреси. Згодом це обмежить витрачання коштів із старих адрес, що потенційно зробить біткойни, які не пройшли міграцію, недоступними, якщо власники не виконають нові вимоги щодо відновлення. А SHRINCS, розроблений дослідниками та партнерами Blockstream, пропонує квантостійкі підписи на основі існуючої криптографії SHA-256 у мережі Bitcoin. Нещодавно опублікований аналіз безпеки підкріплює цю пропозицію, хоча залишаються побоювання щодо безпеки гаманців, більших розмірів транзакцій та потенційно вищих комісій.
Тим часом Фонд Ethereum на початку цього року створив команду для розробки рішення щодо квантової загрози, плануючи впровадити в мережі постквантову криптографію до 2029 року.
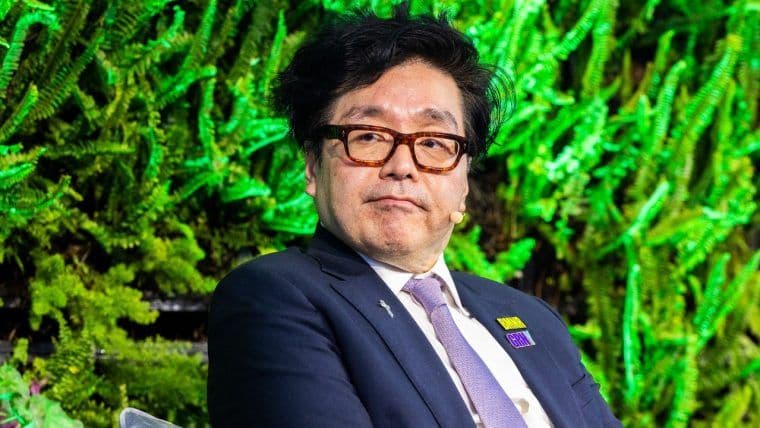
Голова правління Bitmine Том Лі попередив, що, на відміну від інших конкуруючих мереж, у мережі біткойна відсутній консенсус щодо того, як протидіяти майбутнім загрозам з боку квантових обчислень.
Читати: Том Лі з Bitmine попереджає, що у біткойна немає плану щодо квантових технологій до 2028 року

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.
Про автора
АВТОРSergio Goschenko
Серхіо — журналіст, який пише про криптовалюти та базується у Венесуелі; опублікував понад 2 000 статей, на які посилаються десятки наукових робіт і звітів.