Випадок порушення безпеки, пов’язаний з ісландською компанією з веб-хостингу, пов’язують із багатомільйонним злом XMR1 — токенізованої версії Monero, що призвело до значних збитків для інвесторів та викликало сумніви щодо безпеки обгорнутих криптовалют.
Токен Wrapped Monero (XMR1) різко впав після зловживання на $13 млн
АВТОР

ПОДІЛИТИСЯ

Основні висновки
- Ціна токена «обгорнутого» Monero (XMR1) впала більш ніж на 99% після того, як хакери, ймовірно, отримали доступ до ключа розгортання та вивели приблизно 13,5 млн доларів шляхом продажу токенів на платформі Hyperliquid.
- Засновник Wagyu пов’язав цю атаку з кібератакою на ісландського хостинг-провайдера 1984.hosting, який окремо підтвердив серйозний злом безпеки. Засновник пообіцяв відшкодувати збитки постраждалим користувачам.
- Базовий блокчейн Monero не постраждав, але цей інцидент підкреслює вразливість «обгорнутих» криптовалют.
Ціна «обгорнутого» Monero впала майже до нуля
XMR1, випущений міжланцюговим торговим проєктом Wagyu, втратив понад 99% своєї вартості у п’ятницю, 20 листопада, після того, як зловмисник, як стверджується, отримав контроль над конфіденційними обліковими даними, що використовувалися для розгортання токена. Хвиля розпродажу призвела до падіння курсу XMR1 з майже 500 доларів до менше ніж 1 долара приблизно за півгодини.
Компанія з аналітики блокчейнів Bitquery оцінила, що зловмисник вивів приблизно 13,5 млн доларів через серію транзакцій за участю Hyperliquid — децентралізованої платформи для торгівлі та деривативів.
За даними ончейн-записів, приблизно 5,2 млн токенів XMR1 було переведено з гаманця розгортання на невідому адресу ще до того, як зловмисник почав реалізовувати активи. За даними Bitquery, згодом було продано приблизно 364 000 токенів у рамках транзакцій за участю 388 покупців.
Виручка спочатку була конвертована в USDC, а потім обміняна на ефір. Згодом слідчі виявили приблизно 7 350 ETH, розподілених між трьома гаманцями. Раптовий приплив токенів перевершив ринковий попит, що фактично знищило торговельну вартість XMR1.
Засновник Wagyu, що використовує псевдонім PerpetualCow, вказав на окремий інцидент у сфері кібербезпеки, пов’язаний з ісландським хостинг-провайдером 1984.hosting, як на ймовірне джерело зломu.
Засновник стверджував, що ключ розгортання, який раніше зберігався на сервері, залишався доступним через інфраструктуру хостинг-компанії, незважаючи на те, що сам сервер було видалено. Це, як стверджується, дозволило зловмиснику отримати облікові дані, за допомогою яких можна було зламати XMR1.
Це пояснення не було незалежно перевірено, хоча хостинг-провайдер визнав, що зазнав серйозної кібератаки.
У заяві, про яку повідомило ісландське інформаційне агентство DV, 1984.hosting та національна команда реагування на кіберзагрози CERT-IS повідомили, що провайдер тимчасово призупинив надання послуг після вторгнення, яке зачепило його системи.
Компанія охарактеризувала атаку як складну та потенційно масштабну; наразі триває розслідування з метою визначення повного обсягу завданих збитків. Зазначено, що робота буде поступово відновлюватися після завершення оцінки безпеки.
Згодом PerpetualCow пообіцяв покрити збитки клієнтів за рахунок особистих коштів та зазначив, що Wagyu має намір відновити роботу своєї платформи. Подробиці щодо процесу компенсації та термінів можливого відновлення залишаються нез’ясованими.
«Усім, хто зазнав фінансових втрат через цю ситуацію, я особисто відшкодую збитки, а Wagyu відновить роботу пізніше», — написали вони на X. «Будь ласка, дайте мені трохи часу».
XMR1 було розроблено для того, щоб зробити Monero — криптовалюту, відому своїми функціями конфіденційності транзакцій, — доступною через торговельну екосистему Hyperliquid. «Обгорнуті» активи, такі як XMR1, покликані представляти криптовалюти в мережах, де їхні нативні токени не можуть функціонувати безпосередньо.
Важливо зазначити, що цей інцидент не пов’язаний із порушенням безпеки самої Monero. Однак механізми захисту конфіденційності цієї криптовалюти ускладнюють спроби самостійно визначити, чи залишається достатньо нативних XMR для забезпечення покриття випущених «обгорнутих» токенів.
Нещодавно ціна XMR впала приблизно на 9 % за день до рівня близько 451 долара на тлі загального обвалу ринку, який призвів до падіння біткойна до найнижчої ціни з вересня 2024 року. За останній місяць Monero подешевшав більш ніж на 25 %.
Ця уразливість поповнює дедалі довший перелік інцидентів із порушенням безпеки, пов’язаних із токенізованими представленнями відомих криптовалют.
Раніше Bitcoin.com News повідомляв, що у вересні зловмисники скористалися уразливістю біткойн-мосту Symbiosis, створивши мільярди несанкціонованих токенів syBTC та, за повідомленнями, отримавши близько 336 000 доларів прибутку. Інші інциденти викрили вразливості, що впливають на «обгорнуті» активи, пов’язані з мережами Liquid Network та Nomic.
Окремо, експлойт у березні, спрямований проти Resolv Labs, спричинив збитки на суму приблизно 23 мільйони доларів та дестабілізував їхній стейблкоін USR, проілюструвавши, як слабкі місця у механізмах привілейованого доступу та випуску токенів можуть спричинити суттєві ринкові потрясіння.
Інцидент із XMR1 підкреслює фундаментальну різницю між прямим володінням криптовалютами та торгівлею їхніми «обгорнутими» версіями: навіть коли базовий блокчейн залишається безпечним, системи, відповідальні за випуск та управління токенізованими представленнями, можуть створювати додаткові точки відмови.
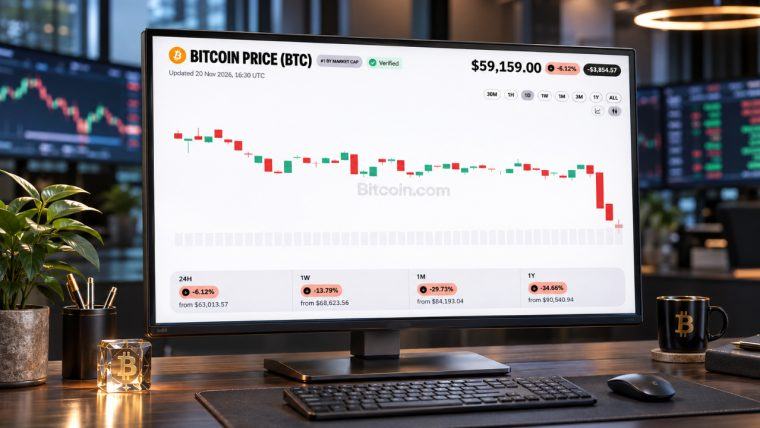
Курс біткойна впав нижче 58 000 доларів, оскільки Пітер Брандт попередив, що розпродаж на фінансових ринках та ринках сировини може призвести до дефляції.
Читати: Біткойн впав до мінімуму з 2024 року після попередження Брандта

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.
Про автора
АВТОРAndrew Hayward
Ендрю є керівним редактором Bitcoin.com News.