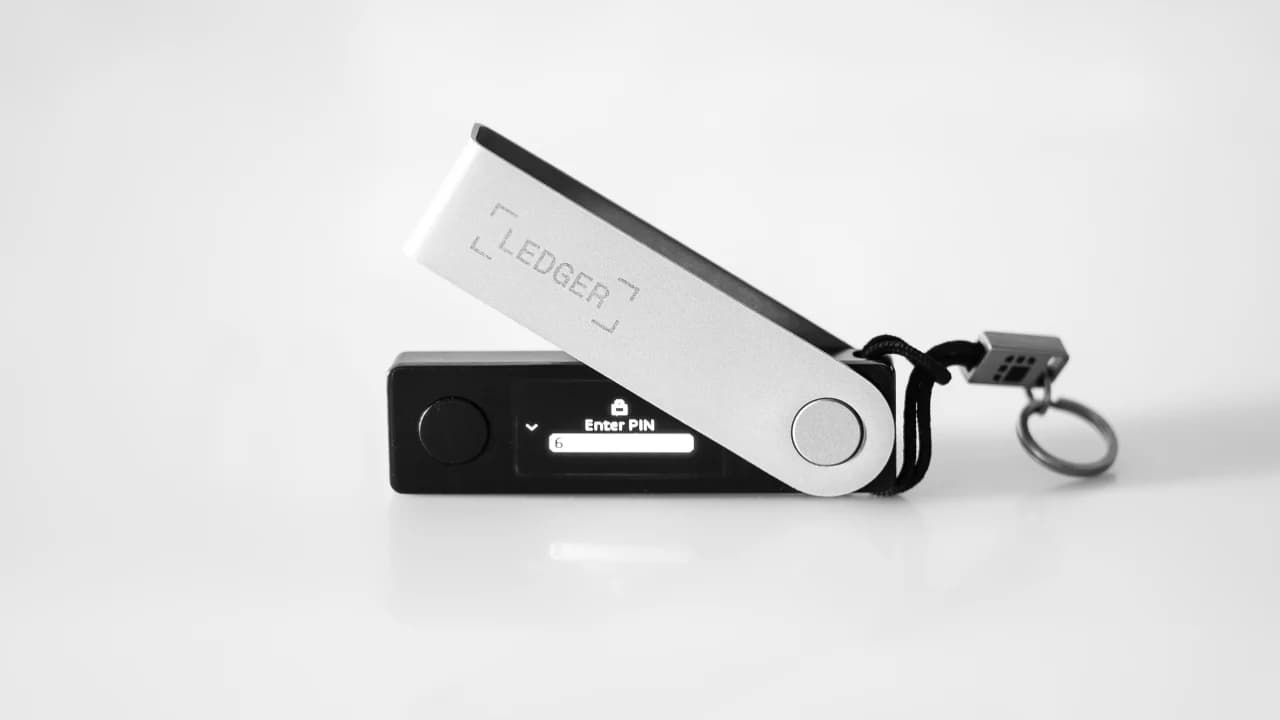
Хакери розмістили код для викрадення криптовалюти на веб-сайтах 178 організацій, зокрема виробника апаратних гаманців Ledger, шляхом захоплення контролю над платформою для веб-тестування Optimizely.
Хакери атакували Ledger і 177 брендів, підмінивши криптоадреси
АВТОР
ПОДІЛИТИСЯ
Основні висновки
- Згідно з доповіддю, шкідливе програмне забезпечення було виявлено у 188 фрагментах коду Optimizely, що належать 178 брендам, серед яких Ledger, Zoom та HSBC.
- Цей код замінював скопійовані криптовалютні адреси на адреси зловмисника; станом на понеділок було викрадено близько 7 000 доларів.
- Компанія Optimizely заявила, що виправила вразливість у системі реєстрації, скинула права доступу, але все ще розслідує цю атаку.
Як відбувалася атака
Атака відбулася вчора, і Скотт Хелм із Report URI — компанії, що моніторить скрипти веб-сайтів, — того ж дня опублікував детальний аналіз інциденту. Він написав:
16 листопада 2026 року через платформу веб-експериментів Optimizely відвідувачам 178 організацій було подано шкідливий JavaScript-код. У цей список входять деякі з найвідвідуваніших сайтів світу: Zoom, BBC, CNN, Salesforce, Gitlab, IKEA, HSBC, Equifax, Air France-KLM, Ledger та Peacock.
Optimizely Web дозволяє компаніям проводити A/B-тестування, завантажуючи на кожну сторінку невеликий «фрагмент» JavaScript із серверів Optimizely. Зловмисник не зламував жоден із цих веб-сайтів безпосередньо; натомість він вписав власний код у поле для додаткового коду в проектах Optimizely клієнтів, завдяки чому шкідливе програмне забезпечення передавалося з домену, якому вже довіряли всі уражені сайти.
Компанія Report URI повідомила, що перевірила 1 611 фрагментів коду Optimizely і виявила, що 188 з них були інфіковані. Корисне навантаження являло собою багатофункціональний набір, який підміняв адреси криптовалютних гаманців, зчитував дані платіжних карток, викрадав файли cookie та знімки екрана, а також встановлював набори експлойтів для iOS на старі моделі iPhone та iPad.
Crypto Clipper
Для користувачів криптовалют найнебезпечнішою частиною була підміна адрес, і різні дослідницькі звіти підсумовують цей ризик наступним чином:
Якщо на будь-якій вкладці відкрито заражений сайт, скопійована вами криптовалютна адреса могла бути замінена на ту, яку контролюють зловмисники.
Ця тактика, відома як «кліпер», використовує той факт, що більшість людей копіюють і вставляють довгі адреси гаманців, а не перевіряють їх символ за символом. Report URI повідомив, що перша версія крипто-кліпера з’явилася о 08:10 за UTC, а вкрадені кошти були переведені на біржі до 13:03 за UTC. Гельме підтвердив «перевірені транзакції на користь зловмисників». Гаманці, пов’язані з атакою, до понеділка отримали близько 7 000 доларів.
Присутність Ledger у списку особливо привертає увагу, оскільки клієнти компанії є власниками криптовалюти, а саме на її веб-сайті багато хто з них завантажує програмне забезпечення та слідує інструкціям з налаштування. Хронологія Report URI показує, що фрагмент коду Ledger було видалено о 20:41 за UTC — одним із перших у рамках масового очищення, яке відбувалося приблизно з 20:40 до 21:10 за UTC.
Optimizely нарешті відреагувала
Optimizely підтвердила витік даних, а представник компанії заявив, що зловмисник скористався вразливістю у процесі реєстрації облікового запису в сервісі Experimentation, додавши:
Ми заблокували доступ до вразливого шляху та розгорнули виправлення. Ми видалили вставлений код із уражених проєктів. Ми також завершили активні сесії, анулювали токени та скинули права доступу для уражених облікових записів користувачів.
Команда Optimizely також повідомила, що поінформувала постраждалих клієнтів і продовжує розслідувати цю справу. Report URI виявив лише один заражений фрагмент коду, який все ще працював станом на 21:52 за UTC. Один із розробників, який повторно перевірив результати очищення, повідомив вночі, що сервер з корисним навантаженням зловмисника все ще відповідає, і оцінив загальну суму викрадених коштів у 7 040 доларів.
Ще один тиждень — ще один страх за гаманці
Цей останній інцидент став кульмінацією важкого періоду для криптовалютної безпеки, враховуючи, що вчора компанія Trezor повідомила про витік особистих даних покупців внаслідок зломu у свого партнера з доставки. Аналогічно, компанія Lighter також підтвердила злом, внаслідок якого було викрадено близько 15 мільйонів доларів, а хакери приховували програми для крадіжки криптовалюти у підроблених завантаженнях гри GTA 6.
Report URI радить усім, хто відвідував уражений сайт 16 листопада, перевірити кожен криптовалютний переказ, здійснений того дня, порівняти адресу призначення з тією, на яку вони мали намір здійснити платіж, та оновити iPhone й iPad до версії iOS 18.7.3 або пізнішої.

Компанія Trezor повідомляє про злам системи одного з партнерів з доставки, в результаті якого були викрадені дані про 27 000 замовлень, та попереджає клієнтів про фішингові атаки та ризики, пов’язані з фізичною безпекою.
Читати: Хакери атакували партнера Trezor з доставки, зливши дані покупців гаманців

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.
Про автора
АВТОРShiraz JagatiCrypto Reporter
Шираз — журналіст і аналітик, чия робота з 2016 року охоплює сферу цифрових активів і розвиток, пов’язаний із блокчейном.