Нове дослідження компанії Alice & Bob, що спеціалізується на квантових обчисленнях, свідчить про те, що для злому криптографії, яка захищає мережу біткойна, може знадобитися набагато менше ресурсів квантових обчислень, ніж вважалося раніше, що додає актуальності зусиллям з підготовки криптовалюти до постквантового майбутнього.
30 тис. кубітів можуть зламати ключі біткойна за годину — дослідники
АВТОР

ПОДІЛИТИСЯ
Основні висновки
- За оцінками Alice & Bob, квантовий комп’ютер із лише 29 588 фізичними кубітами може зламати криптографію на основі еліптичних кривих у мережі Bitcoin приблизно за одну годину.
- Нове дослідження компаній Alice & Bob, Google та Quantinuum свідчить, що для квантових атак може знадобитися значно менше ресурсів, що потенційно наближає загрози криптографії до реальності.
- Мільйони BTC можуть виявитися вразливими через відкриті публічні ключі, що посилює тиск на розробку квантостійких засобів захисту до того, як з’являться достатньо потужні комп’ютери.
Загроза «Q-Day» для біткойна наближається
Компанія з офісами в Парижі та Бостоні оголосила в четвер, що, за оцінками її дослідників, відмовостійкий квантовий комп’ютер, оснащений приблизно 29 588 фізичними кубітами, міг би розв’язати задачу криптографії на еліптичній кривій довжиною 256 бітів лише за 61,8 хвилини. Ця математична задача лежить в основі цифрових підписів, що використовуються для авторизації транзакцій з біткойнами.
Результати, детально викладені в новій науковій статті, також свідчать про те, що 22 593 фізичних кубітів можуть зламати шифрування RSA-2048 приблизно за 3,14 дня, що є значним скороченням порівняно з попередніми оцінками. У 2019 році дослідники прогнозували, що для розкладу RSA-2048 на множники знадобиться приблизно 20 мільйонів фізичних кубітів, тоді як переглянута оцінка від Google Quantum AI минулого року знизила цю цифру до менше ніж одного мільйона.
Компанія Alice & Bob заявляє, що її останні розрахунки встановлюють новий стандарт щодо мінімізації поєднання вимог до квантового обладнання та часу обробки.
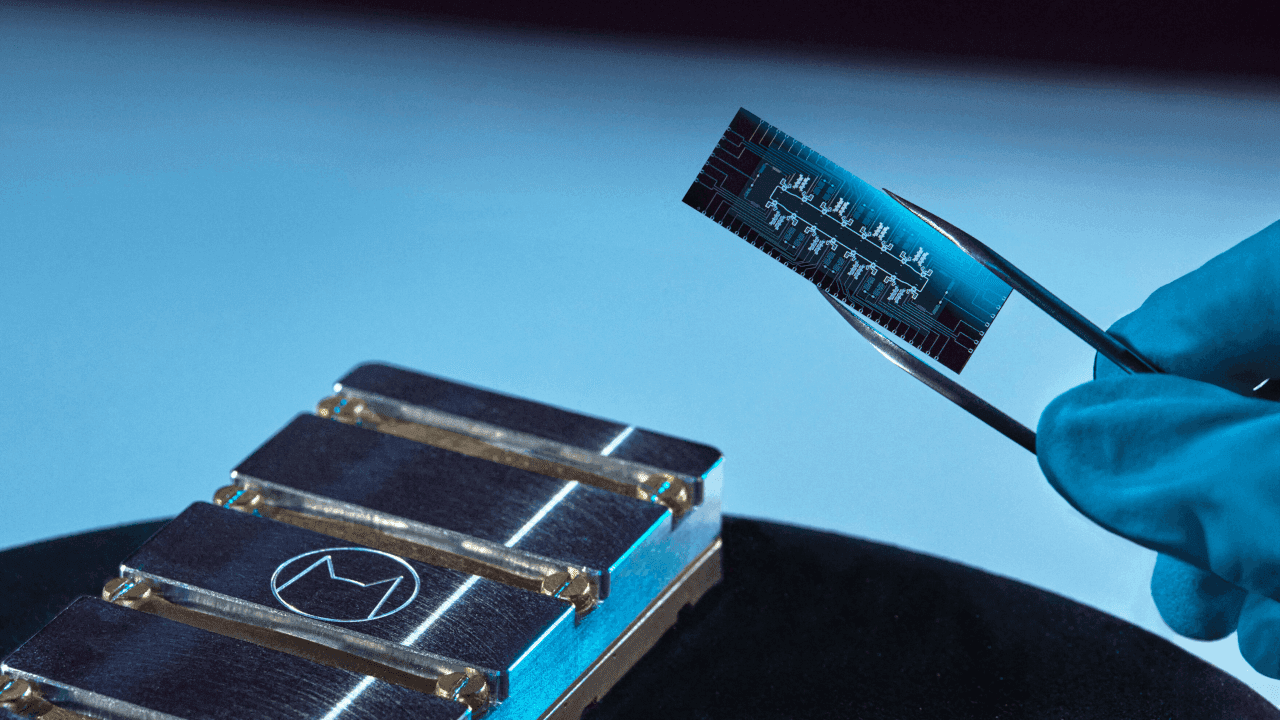
Дослідження базується на спеціалізованій надпровідній технології, відомій як «котячі кубіти», призначеній для зменшення певних квантових помилок на апаратному рівні. Дослідники поєднали цей підхід із більш ефективними кодами виправлення помилок та вдосконаленнями математичних операцій, необхідних для алгоритму Шора — методу квантового обчислення, здатного зламати широко використовувану криптографію з відкритим ключем.
Компанія наголосила, що її висновки є теоретичними оцінками ресурсів, а не доказом того, що існуючі квантові комп’ютери можуть зламати ключі біткойна. Створення машин, здатних надійно виконувати ці обчислення, залишається серйозним інженерним викликом.
Для біткойна наслідки стосуються насамперед системи цифрового підпису на основі еліптичних кривих, яка дозволяє користувачам підтверджувати право власності на кошти. Достатньо потужний квантовий комп’ютер потенційно міг би обчислити приватні ключі на основі оприлюднених відкритих ключів, що дало б зловмисникам можливість генерувати несанкціоновані підписи та викрадати криптовалюту.
Орієнтовна тривалість атаки «Аліси та Боба» — одна година — все одно перевищуватиме середній інтервал між блоками в біткойні, який становить приблизно 10 хвилин, що обмежує безпосередню практичну можливість атаки на звичайні транзакції, які очікують на підтвердження. Однак монети, пов’язані з уже оприлюдненими відкритими ключами, можуть зіткнутися з більш серйозною загрозою, оскільки зловмисникам не обов’язково доведеться завершити обчислення до появи наступного блоку.
Темпи прискорюються
Ця заява з’явилася на тлі низки нещодавніх подій, які свідчать про те, що технічні бар’єри для квантових атак поступово зменшуються.
Як повідомляв Bitcoin.com News на початку цього місяця, Google Quantum AI продемонстрував техніку зменшення помилок, яка називається «культивація магічного стану» (magic state cultivation), що дозволило у 40 разів підвищити надійність спеціалізованих квантових станів, необхідних для складних обчислень. Окреме дослідження Google, опубліковане в березні, показало, що сучасна квантова машина теоретично може зламати підписи на основі еліптичних кривих у мережі біткойна, використовуючи менше ніж 500 000 фізичних кубітів, причому одна із запропонованих конфігурацій дозволяє здійснити атаку приблизно за дев’ять хвилин.
Тим часом 19 жовтня компанія Quantinuum, що спеціалізується на квантових обчисленнях, оголосила, що її система Helios досягла логічної точності на рівні 99,9995%, що еквівалентно приблизно п’яти помилкам на мільйон операцій. Компанія зазначила, що це досягнення підкріплює її амбіції щодо створення комерційно корисного відмовостійкого квантового комп’ютера до 2029 року.
Розрахунки Alice & Bob свідчать про інший вид прогресу, демонструючи, як архітектурні рішення та вдосконалення алгоритмів можуть суттєво зменшити обсяг обладнання, необхідного для атаки на існуючі криптографічні системи.
«Оцінки ресурсів, необхідних для виконання алгоритму, постійно знижуються, оскільки в цій галузі розробляються кращі підходи до виправлення помилок та проектування алгоритмів», — зазначив у своїй заяві генеральний директор Alice & Bob Тео Пероннін.
Компанія очікує, що вдосконалення квантового обладнання та зниження обчислювальних вимог потенційно збіжаться на початку 2030-х років, хоча це залишається прогнозом, а не встановленим графіком.
Ці висновки посилюють тиск на розробників Bitcoin, щоб вони досліджували квантово-стійкі схеми підписів до того, як такі машини стануть доступними. Попередні оцінки вказували, що приблизно 6,9 мільйона BTC можуть опинитися під загрозою, оскільки відповідні відкриті ключі вже були розкриті.
Заміна існуючої технології підписів у Bitcoin спричинить значні ускладнення, зокрема збільшення вимог до обсягу даних транзакцій, проблеми сумісності з існуючими гаманцями та складне питання щодо захисту монет, що зберігаються на неактивних або недоступних адресах.
Компанія «Alice & Bob» закликала організації почати впроваджувати постквантові криптографічні засоби захисту, а не чекати на реальну квантову атаку.
Для біткойна, де зміни вимагають ретельного технічного аналізу та широкої координації мережі, зменшення оцінок може зробити підготовку дедалі важливішою, навіть попри те, що практична поява квантового комп’ютера з криптографічними можливостями залишається невизначеною.
Компанія Google оголосила про значний прорив у галузі квантових обчислень, що, ймовірно, ще більше наблизить загрозу для криптографії біткойна.
Читати: Google рекламує «чарівний» прорив у квантфізиці на тлі Q-Day для біткойна

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.
Про автора
АВТОРAndrew Hayward
Ендрю є керівним редактором Bitcoin.com News.