1 листопада 2026 року компанія Btcpay Server опублікувала попередження про екстрене відключення після повідомлень про те, що зловмисники викрадали біткойни з «гарячих» гаманців, підключених до самостійно розміщених платіжних серверів. Засновник компанії Ніколя Доріє пов’язав повідомлення про злом із версіями, що передували версії 2.4.2, водночас зазначивши, що публічні сервери, на яких працює версія 2.4.7, не зазнали атак. Попередження з’явилося лише через три дні після того, як у результаті оновлення системи безпеки за допомогою штучного інтелекту було усунуто 85 вразливостей, що викликало питання щодо ризиків, з якими стикаються оператори, які зволікають з оновленням програмного забезпечення.
Btcpay повідомляють про крадіжки з «гарячих» біткойн-гаманців
АВТОР

ПОДІЛИТИСЯ
Основні висновки
- Екстрене попередження Btcpay Server залишає торговців з безліччю запитань щодо викрадених біткойнів.
- Попередні висновки Ніколя Доріє вказують на версії програмного забезпечення, старші за 2.4.2.
- 85 виявлених компанією Anthropic вразливостей додають несподіваного повороту до останньої кризи Btcpay Server.
Розробники Btcpay закликають до негайного вимкнення серверів через пограбування біткойн-гаманців
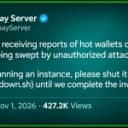
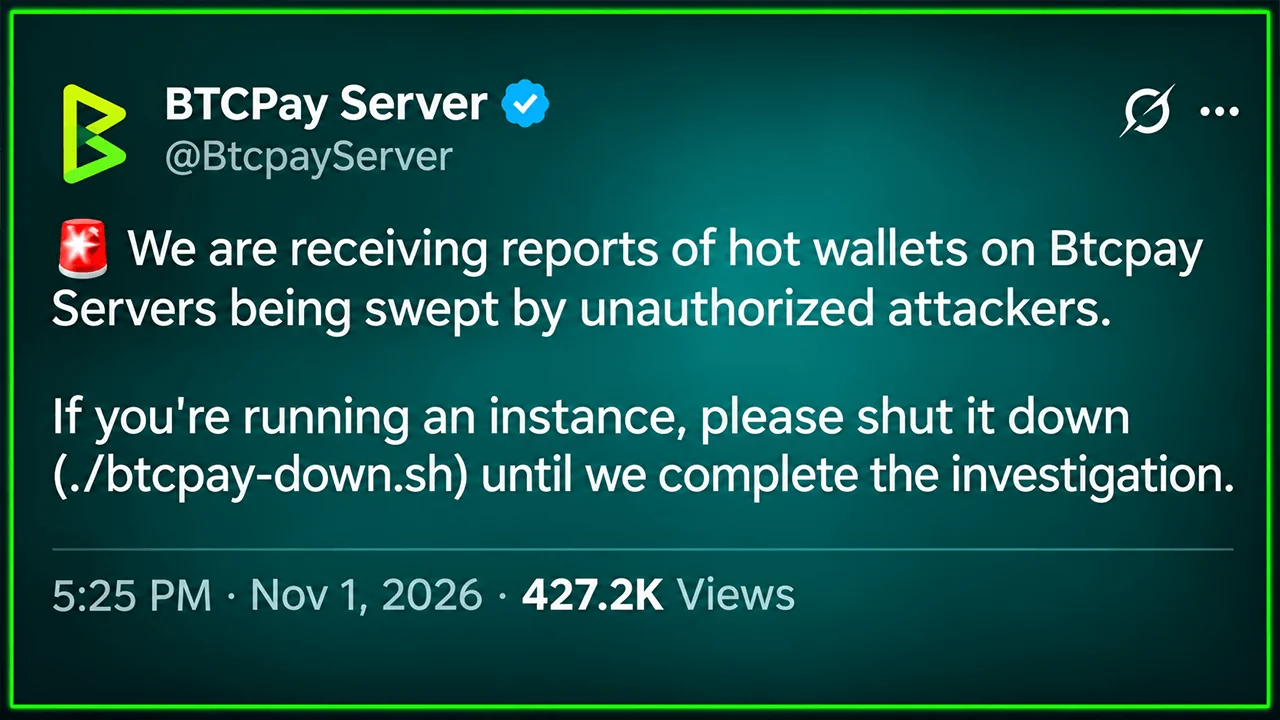
Приблизно о 22:25 за UTC 1 листопада офіційний акаунт Btcpay Server опублікував термінове повідомлення:
«Ми отримуємо повідомлення про те, що гарячі гаманці на серверах BTCPay викрадаються неавторизованими зловмисниками».
Операторам було наказано вимкнути свої екземпляри за допомогою команди ./btcpay-down.sh, доки слідчі не з’ясують, що сталося. Основний учасник проєкту, розробник Uncle Rockstar, підкреслив це попередження, заявивши: «Це не навчання: вимкніть свій сервер BTCPay, якщо у вас є гарячий гаманець».
Btcpay Server — це програмне забезпечення з відкритим кодом, яке дозволяє торговцям приймати платежі в біткойнах (BTC) без залучення традиційних платіжних посередників. Оператори можуть самостійно розміщувати це програмне забезпечення та керувати власною інфраструктурою гаманців. Така незалежність несе за собою відповідальність.
На момент публікації розробники не повідомили ані загальну суму вкрадених біткойнів, ані кількість постраждалих торговців. У первинному попередженні також не наводилося підтвердженої інформації про те, як зловмисники вперше отримали доступ до скомпрометованих систем.
Засновник вказує на старі версії, оскільки розслідування звужується
Засновник Btcpay Server Ніколя Доріє згодом надав більш конкретне пояснення. Його попередні висновки вказують на те, що на уражених системах працювало програмне забезпечення, випущене до версії 2.4.2. Як повідомляється, зловмисники отримали доступ адміністратора, а криміналістичні сліди вказують на вразливості, присутні в цих старих версіях.
Доріє також зазначив, що публічні та демонстраційні сервери, на яких працювала версія 2.4.7, не зазнали атаки. Ця відмінність ставить під сумнів можливість того, що саме останній екстрений випуск став причиною повідомленої уразливості. Однак це не означає, що кожна поточна інсталяція є захищеною, і слідчі ще не опублікували повного технічного звіту.
Раніше, у серпні, розробники усунули іншу вразливість, яка дозволяла неавтентифікованим зловмисникам отримувати облікові дані macaroon для Lightning Network Daemon (LND), що виконують функцію токенів авторизації. Ця вразливість була виправлена у версії 2.4.2. Розробники раніше заявляли, що власні ончейн-гаманці Btcpay не були скомпрометовані через цю конкретну вразливість.
Чи пов’язані останні крадіжки з цією ж вразливістю, іншою, більш давньою, чи з кількома вразливостями, остаточно не встановлено.
Капітальне оновлення системи безпеки AI усунуло 85 вразливостей за кілька днів до попередження
Цей збіг обставин додає ще один несподіваний поворот. 29 жовтня Btcpay Server випустив версію 2.4.7 після отримання звітів про вразливості, згенерованих в рамках ініціативи Anthropic зі сканування безпеки з відкритим кодом. У цьому випуску було усунуто 85 виявлених проблем, серед яких одна критична, 13 — високого рівня серйозності, 52 — середнього рівня серйозності та 19 — низького рівня серйозності.
Ці розкриття відбулися на тлі більш широкого розширення досліджень вразливостей за допомогою штучного інтелекту у 2026 році, оскільки системи, розроблені гігантами у сфері штучного інтелекту, такими як Anthropic, OpenAI та Google, демонстрували дедалі більш досконалі можливості виявлення слабких місць у програмному забезпеченні. Лише в рамках ініціативи Anthropic з сканування за шість місяців було виявлено понад 29 000 потенційних вразливостей, хоча лише частина з них пройшла ручну перевірку.
Інцидент із Btcpay ілюструє критичну різницю між виявленням вразливостей та захистом розгорнутого програмного забезпечення. Публікація виправлень не призводить до автоматичного оновлення серверів, що експлуатуються незалежно.
Торговці відключають сервери, поки триває розслідування
Компанії, зокрема Coincards, відключили інсталяції Btcpay після отримання попередження. Для торговців таке переривання діяльності створює необхідність негайного вибору між доступністю платежів та захистом коштів, доступних через підключені гаманці. Дорієр ще раз наголосив на важливості обмеження залишків на «гарячих» гаманцях сумами, втрату яких оператори можуть собі дозволити.
У наданих оновленнях не було оголошено ні остаточної оцінки збитків, ні нового патча, пов’язаного з цим інцидентом, ні підтвердження про усунення загрози. Розробники готували більш вичерпне пояснення. Тривожне питання виходить за межі Btcpay: оскільки системи штучного інтелекту прискорюють виявлення вразливостей, чи зможе незалежно керована платіжна інфраструктура встигати за випуском виправлень?

Користувачам BTCPay Server слід діяти швидко. Дізнайтеся про цю вразливість та про те, як оновити або вимкнути сервіс задля безпеки.
Читати: Вузли мережі Bitcoin Lightning зазнали збитків, а BTCPay оголосив про випуск екстреного виправлення 2.4.2

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.
Про автора
АВТОРJamie RedmanNews Lead
Джеймі Редман — керівник новин у Bitcoin.com News і журналіст у сфері фінансових технологій, що базується в Массачусетсі.