Компанія Luxor Technology підтвердила факт несанкціонованого перенаправлення хешрейту майнінгу біткойнів через свою платформу Commander, поклавши край спекуляціям щодо ймовірної атаки, до якої були залучені тисячі майнінг-машин. Компанія заявляє, що інцидент було локалізовано протягом двох годин, а постраждалі клієнти отримають повну компенсацію.
Luxor підтвердила злом систем майнінгу біткойнів атакою ШІ
АВТОР

ПОДІЛИТИСЯ
Основні висновки
- Luxor підтвердила, що несанкціоноване перенаправлення хешрейту через платформу Commander торкнулося трохи більше ніж десятка клієнтських облікових записів.
- Генеральний директор Нік Хансен пов’язав цю атаку з «складним вектором, що використовує штучний інтелект», хоча компанія публічно не розкрила подробиць щодо механізму атаки.
- Luxor заявляє, що усунула вразливість протягом двох годин, запобігла витоку даних і компенсує постраждалим клієнтам втрачені доходи від майнінгу.
Luxor порушила мовчання щодо порушення безпеки майнінгу біткойнів
Те, що спочатку здавалося непідтвердженим захопленням майнінгового обладнання, переросло у підтверджений інцидент безпеки: компанія Luxor Technology визнала, що зловмисники перенаправили майнінгове обладнання через її платформу управління Commander.
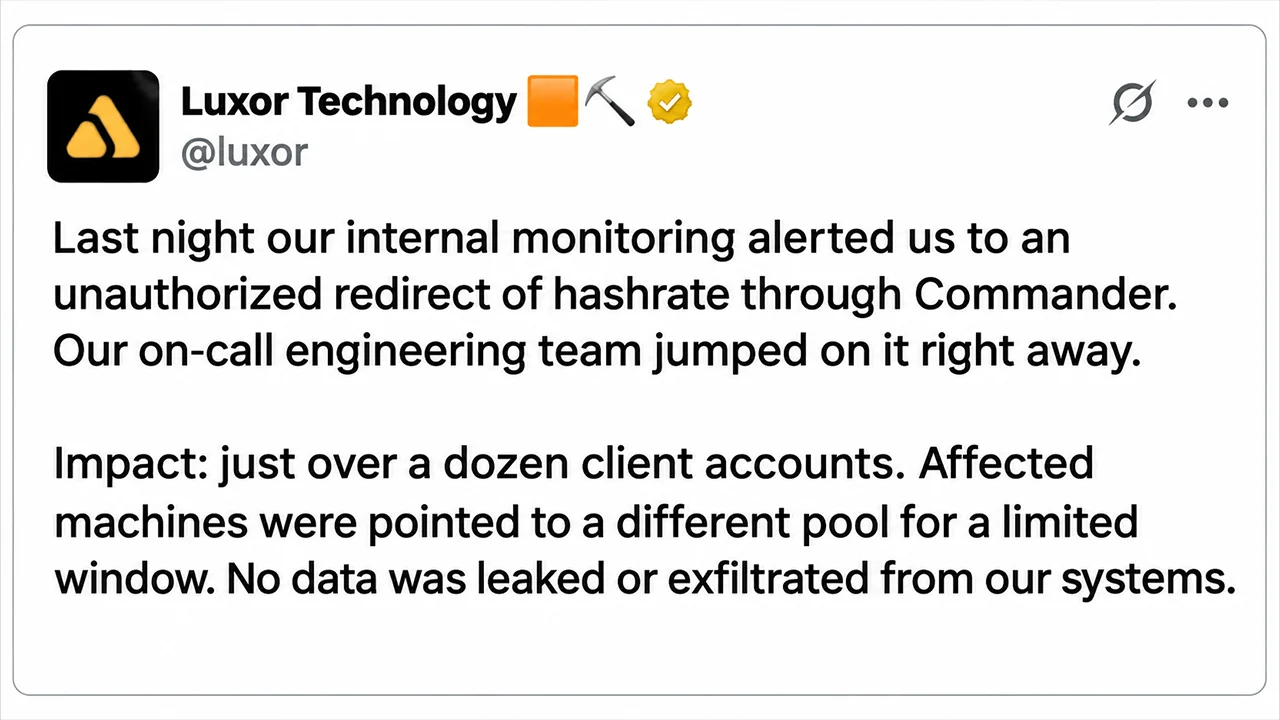
В офіційній заяві, опублікованій у неділю, 15 листопада 2026 року, Luxor повідомила, що внутрішні системи моніторингу виявили несанкціоновані зміни в конфігураціях майнінг-пулів, що спонукало до негайного реагування інженерної команди. Команда написала:
«Минулої ночі наша внутрішня система моніторингу попередила нас про несанкціоноване перенаправлення хешрейту через Commander. Наша інженерна команда, яка перебувала на чергуванні, одразу ж взялася за вирішення проблеми».
За даними Luxor, інцидент торкнувся трохи більше десятка клієнтських облікових записів, майнінгові машини яких були тимчасово перенаправлені до іншого пулу. Компанія стверджує, що з її систем не було викрадено жодної інформації.
«Наслідки: трохи більше десятка клієнтських облікових записів. Уражені машини були перенаправлені до іншого пулу на обмежений проміжок часу. Жодних даних з наших систем не витекло і не було викрадено», — повідомила команда на X.
Luxor пояснила, що її інженери виправили вразливість у Commander протягом двох годин і почали відновлювати початкові конфігурації ураженого обладнання. Компанія також зобов’язалася відшкодувати кожному постраждалому клієнту обчислювальну потужність, перенаправлену під час інциденту. «Компенсація: кожному постраждалому клієнту буде повністю виплачено компенсацію за перенаправлений хешрейт, так ніби майнінг відбувався у звичайному режимі», — додала Luxor.

Компанія також наголосила, що злом обмежився лише Commander, а її майнінг-пул та прошивка LuxOS залишилися неушкодженими.
Генеральний директор Нік Хансен пов’язує злом із витонченою атакою з використанням штучного інтелекту
Генеральний директор Luxor Нік Хансен згодом поділився більш особистим коментарем щодо інциденту, визнавши перебої в роботі та вказавши на те, що, за його словами, було вторгненням із використанням штучного інтелекту.
«Останні 12 годин були досить важкими», — написав Хансен. Він зазначив, що злом почався приблизно о 18:00 за тихоокеанським часом у суботу, 14 листопада, і торкнувся частини клієнтів Commander. Генеральний директор продовжив:
«Вчора близько 18:00 за тихоокеанським часом частина клієнтів Commander зазнала злом через складний вектор атаки з використанням штучного інтелекту».
Хоча Гансен пов’язав вторгнення з методом, що використовує штучний інтелект, компанія Luxor ще не опублікувала технічних висновків, які б точно встановлювали, як саме зловмисники отримали доступ або маніпулювали конфігураціями майнінгу.
Хансен докладно розповів, що інженери виявили та усунули проблему ще до того, як розпочати більш трудомісткий процес відновлення уражених машин. Він також вибачився перед клієнтами та ще раз наголосив, що Luxor покриє їхні збитки. Він сказав:
«Я прошу вибачення. Ви довіряєте нам свій парк обладнання, і ми маємо працювати краще».
Керівник також зазначив, що постраждалі клієнти отримають додаткову інформацію електронною поштою, а Luxor пообіцяла провести всебічний аналіз інциденту.
Дані OCEAN Mining свідчать про незвичайну активність хешрейту
До підтвердження з боку Luxor у повідомленнях, що поширювалися пізно в суботу, йшлося про те, що приблизно 64 000 майнінг-машин, що становлять, за оцінками, 13 ексахешів на секунду (EH/s), були перенаправлені до майнінг-пулу Ocean. Ці цифри залишаються незаперевіреними незалежними джерелами, а інформація від Luxor про трохи більше ніж десяток зламаних облікових записів не дозволяє встановити загальну кількість уражених майнінг-машин.

Ocean — майнінг-пул біткойнів без зберігання активів, запущений у 2023 році за фінансової підтримки Джека Дорсі, — дозволяє майнерам отримувати виплати безпосередньо через транзакції coinbase у блоках. На його публічній панелі управління було зафіксовано незвичайну майнінг-активність навколо повідомленого інциденту, тоді як на підозрювану адресу призначення, за оцінками, надійшло 0,65761026 BTC у вигляді винагороди за майнінг.
Розробник Mempool.space Mononaut зауважив:
«Ой, згідно з панеллю управління Ocean, близько 0,657 BTC частки зароблено за рахунок вкраденого хеш-потужності»
Однак оціночні винагороди не є завершеними платежами. Доступні записи в блокчейні не показали жодних підтверджених вхідних транзакцій на підозрювану адресу, що свідчить про те, що оператор не отримав біткойни від перенаправленої майнінгової діяльності.
Компанія CoreX Hosting, яка спочатку оприлюднила інформацію про підозрювану атаку, згодом повідомила, що несанкціонований хешрейт знизився приблизно до 100 петахешів на секунду (PH/s).
Підтвердження від Luxor вирішує головне питання щодо того, чи відбулося несанкціоноване перенаправлення, але важливі деталі залишаються невирішеними. Точна кількість уражених машин, загальна перенаправлена обчислювальна потужність та технічні механізми ймовірного компрометації за допомогою штучного інтелекту чекають на подальше розкриття.
Для майнерів цей інцидент ілюструє, як несанкціоновані зміни в конфігурації парку обладнання можуть поставити під загрозу доходи, навіть якщо зловмисники не захоплюють криптовалюту безпосередньо. Обіцянка Luxor щодо компенсації вирішує питання безпосередніх фінансових наслідків, але майбутнє розслідування компанії зіткнеться з більш важливим питанням: як зловмисники взагалі отримали достатній контроль, щоб перенаправити промислове майнінгове обладнання.
Новини цього тижня були присвячені напруженості на ринках, корпоративним інвестиціям, безпеці апаратних гаманців, токенізації та ринках прогнозів.
Читати: Біткойн падає, DTCC обирає Solana для розширення токенізації — огляд

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.
Про автора
АВТОРJamie RedmanNews Lead
Джеймі Редман — керівник новин у Bitcoin.com News і журналіст у сфері фінансових технологій, що базується в Массачусетсі.