Дослідник блокчейну Джастін Дрейк закликає власників криптовалют підготуватися до «бункерного режиму», попереджаючи, що математичні відкриття, зумовлені штучним інтелектом (ШІ), можуть становити загрозу для криптографії, яка захищає біткойн та ефіріум. Запропонований ним спосіб захисту напрочуд простий: перенести активи на нові адреси, відкриті ключі яких ще не були оприлюднені. Дрейк вважає, що в найгіршому випадку на злам широко використовуваних цифрових підписів може знадобитися не роки, а лише кілька місяців.
Експерти сперечаються про загрозу ШІ для біткойна й ефіріума
АВТОР

ПОДІЛИТИСЯ
Основні висновки
- Дрейк попереджає, що ECDSA може зіткнутися з класичною обчислювальною загрозою вже за кілька місяців, а не років.
- Власники біткойнів із оприлюдненими відкритими ключами опиняться під пильною увагою, оскільки Дрейк наводить приклад 20 000 ранніх адрес BTC.
- Дрейк заявив напередодні листопадової події, що криптографічний план розвитку Ethereum потребує швидших заходів захисту.
Дослідник Ethereum б'є на сполох щодо штучного інтелекту та безпеки криптовалют
Джастін Дрейк має попередження для криптовалютної галузі, і воно не пов'язане з очікуванням квантових комп'ютерів та так званого «Q-Day». Дослідник Ethereum Foundation вважає, що штучний інтелект (ШІ) може виявити математичні скорочення, здатні зламати широко використовувані цифрові підписи за допомогою звичайного обчислювального обладнання. У середу він закликав великих власників почати готуватися до контрольованої міграції активів на адреси, відкриті ключі яких залишаються прихованими.
«Сьогодні я закликаю галузь блокчейну спокійно розпочати планування «бункерного режиму», — написав Дрейк у X. «Моя особиста рекомендація — розпочати контрольовану масову міграцію активів на нові адреси, тобто адреси, відкриті ключі яких залишаються прихованими за хешем».
Ідея полягає в тому, щоб зменшити вразливість до того, як будь-який потенційний прорив перетворить теоретичну слабкість на дуже дорогу проблему. Дрейк рекомендує досвідченим власникам переводити кошти на адреси, які ніколи не підписували транзакції, а решту залишків — на нові адреси щоразу, коли вони здійснюють витрати.
«Власники, починаючи з великих і досвідчених, повинні розглянути можливість переміщення основної частини своїх коштів на адреси, які ніколи не підписували транзакції», — пояснив Дрейк у дописі. «А коли вони все-таки підписують транзакцію, їм слід також перевести залишок коштів на нову адресу (можливо, згенеровану з тієї самої початкової фрази)».
Дрейк не стверджує, що хтось зламав ECDSA — алгоритм підпису на основі еліптичної кривої, який використовується в усій криптоіндустрії. Його турбує те, що стрімкий прогрес у математиці може спростувати припущення, які десятиліттями захищали цифрові активи.
«[In my opinion] зараз доцільно готуватися до можливості того, що ECDSA буде зламано до Q-Day, у найгіршому випадку — за кілька місяців, а не років», — попередив Дрейк. «Під «зламом» я маю на увазі швидке відновлення приватного ключа (наприклад, за один тиждень) на доступному апаратному забезпеченні (наприклад, великому кластері графічних процесорів)».
Незважаючи на це тривожне попередження, Дрейк застеріг від прийняття поспішних рішень. Неналежним чином проведена міграція може спричинити власні проблеми з безпекою, особливо для інституційних зберігачів, які управляють значними запасами криптовалюти. «Не поспішайте», — порадив він. Дослідник продовжив:
«Хоча я вважаю, що є підстави для дій, поспішна міграція принесе більше шкоди, ніж користі. Не панікуйте. Перенесення активів на захищені адреси — це простий профілактичний крок, який не вимагає нової криптографії чи нових гаманців».
Математика штучного інтелекту порушує незручне питання
Протягом багатьох років криптографічні побоювання галузі зосереджувалися на квантових обчисленнях. Дрейк розглядає щось потенційно більш нагальне — математичний прорив, який дозволяє звичайним комп’ютерам розв’язувати задачі, що раніше вважалися обчислювально нездійсненними.
«Останні дні стали уроком смиренності для людської математичної інтуїції», — зауважив Дрейк. «Довготривалі, беззаперечні гіпотези впали. Сюди входять межа n log(n) для множення цілих чисел та гіпотеза 3SUM. З ретроспективи, несподіване спростування у травні гіпотези Ердоша про одиничну відстань стало для нас попереджувальним сигналом».
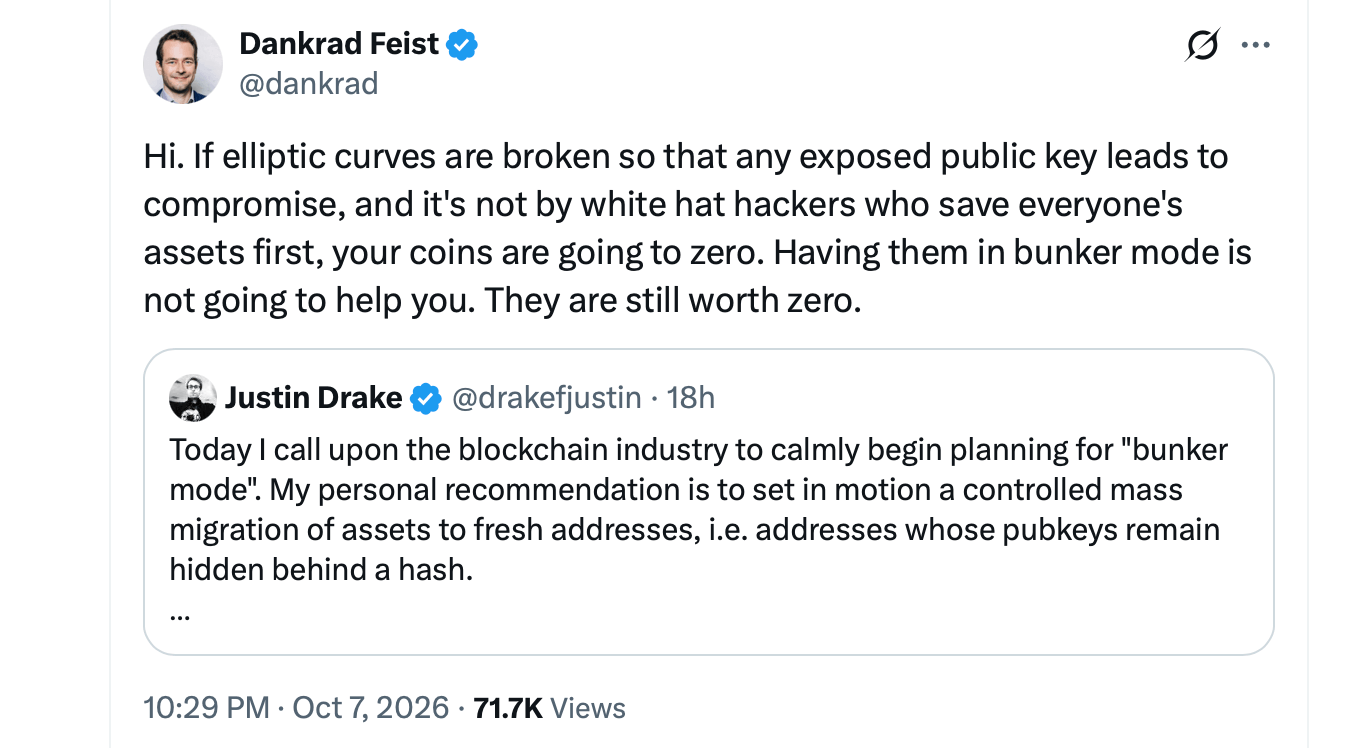
Дрейк безпосередньо вказав на нещодавні математичні дослідження OpenAI, стверджуючи, що відкриття за допомогою ШІ можуть з’являтися набагато швидше, ніж передбачають традиційні очікування. Проте прогрес у не пов’язаних математичних задачах не доводить, що ECDSA вразлива, і жодної практичної класичної атаки того типу, який він описує, продемонстровано не було.
«Вчорашня публікація OpenAI чітко показала, що математичний суперінтелект вже на порозі», — написав Дрейк. «Кажуть, бувають тижні, коли відбувається те, що зазвичай відбувається за десятиліття. Нам доведеться пережити тижні, коли відбудеться те, що зазвичай відбувається за століття в математиці. Чи можуть наші чарівні 64-байтові підписи ECDSA виявитися занадто хорошими, щоб бути правдою? Чи весь цей час це була лише безпека через незрозумілість?»
Це розрізнення має значення, оскільки безпека криптовалют залежить від того, щоб математичні задачі залишалися надзвичайно складними для розв’язання. Дрейк задається питанням, чи не зможуть дедалі потужніші системи штучного інтелекту знайти обхідні шляхи, які пропустили покоління дослідників, що потенційно може поставити цифрові активи та традиційну фінансову інфраструктуру в скрутне становище.
Криптогіганти у центрі уваги, поки галузь розглядає можливість переходу в «бункерний режим»
Дрейк виділив Binance, Bitbank, Robinhood, Bitfinex та емітента стейблкоінів Tether як установи, які могли б посилити свої системи холодного зберігання. Він також вказав на трекер Project Eleven, що відстежує відкриті публічні ключі біткойнів, і згадав приблизно 20 000 ранніх адрес, на яких зберігається по 50 BTC кожна, описавши їхню потенційну привабливість для зловмисників як «щит Сатоші». Це не є гарантією безпеки для менших гаманців.
Дрейк написав:
«Я закликаю великих та досвідчених гравців показати приклад. «Список ризиків» Project11 (bitcoin-risq-list.projecteleven[.]com) — чудовий трекер відкритих публічних ключів BTC. Binance, Bitbank, Robinhood, Bitfinex та Tether мають можливість посилити захист своїх холодних сховищ».
Це попередження викликало реакцію з боку кількох представників галузі. Генеральний партнер Crucible Мелтем Демірорс поставила під сумнів, що пропозиція Дрейка означатиме для інституційного зберігання та повсякденних засобів безпеки. «Дякую за виважене попередження. Які наслідки це матиме для рішень з багатопідписним зберіганням та апаратних засобів, таких як леджери тощо?» — запитала Демірорс у відповідь на допис Дрейка.
Компанія Bitgo надала значно коротшу відповідь, зазначивши, що такий захисний підхід не є цілком новим. «Ми пропонуємо «бункерний режим» ще з 2013 року. Чудова стаття», — відповіла компанія, що надає послуги зберігання криптовалют. Іншим не дуже сподобалася реакція на цю дискусію. Один користувач X засумнівався, чи усвідомлює галузь потенційну серйозність попередження Дрейка.
«Ого… Коментарі викликають у мене ще більше занепокоєння, оскільки ніхто не сприймає це серйозно», — написав один користувач на X.
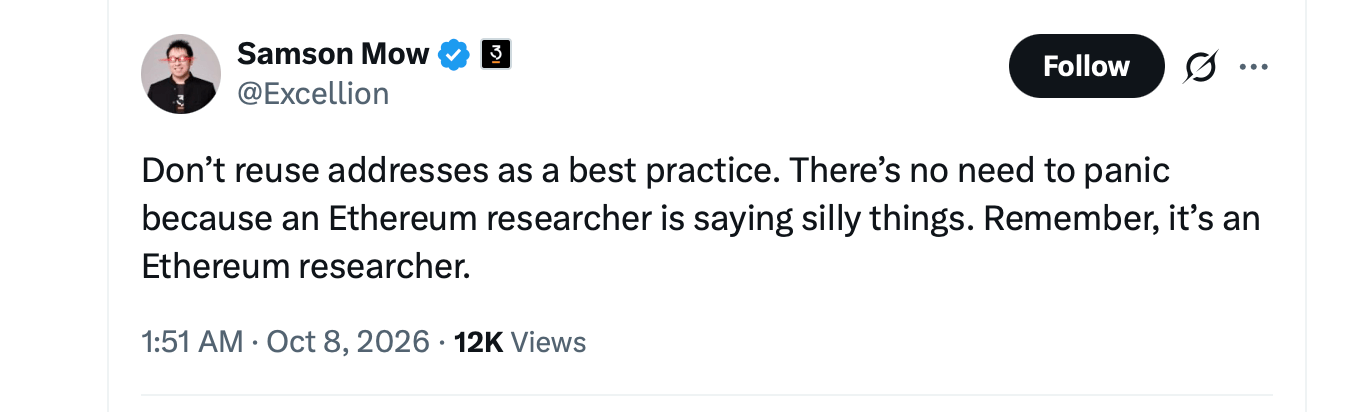
Керуючий партнер Dragonfly Хасіб Куреші також долучився до дискусії, визнавши похмурі наслідки, але водночас стверджуючи, що запобіжні заходи є обґрунтованими з огляду на останні досягнення в математиці.
«Песимізм тепер охопив криптографію», — написав Куреші в X. «На жаль, якщо добре подумати, я вважаю це дуже тверезим застереженням. Немає сенсу йти на зайвий ризик, зважаючи на стрімкий прогрес у математиці. Ризик полягає не в квантовій математиці, а в тому, що звичайна математика може спростувати недоведені припущення щодо криптографічної стійкості».
Куреші завершив свою оцінку ще одним зауваженням щодо оборонної позиції, яку можуть зайняти власники криптовалюти. «На деякий час перейдемо в режим UTXO», — підсумував він, маючи на увазі практику транзакцій, яка може допомогти обмежити розкриття відкритих ключів у Bitcoin.
Дорожня карта безпеки Ethereum стикається з прискореним графіком
Дрейк, зрештою, віддає перевагу криптографії на основі хеш-функцій перед системами, що залежать від математичних структур, таких як еліптичні криві. Він хоче, щоб існуючий план розвитку безпеки Ethereum був прискорений, причому формальна верифікація та підписи на основі хеш-функцій мали більший пріоритет. Запропонований перехід передбачатиме технічні компроміси та значну координацію між гаманцями, зберігачами та інфраструктурою блокчейну.
«Дорожня карта Ethereum на strawmap[.]org повністю підтримує криптографію на основі хеш-функцій із наскрізною формальною верифікацією як відповідь на квантову загрозу», — написав Дрейк. «Ці терміни тепер необхідно переглянути та прискорити з огляду на математичну суперінтелектуальність. Я буду наполягати на максимальному прискоренні заходів захисту».
Керівник відділу криптографії Coinbase розкритикував попередження про «бункерний режим», тоді як Бутерін закликає до обережності
Наразі не існує доведеної класичної атаки, здатної відновити приватні ключі ECDSA зі швидкістю, якої побоюється Дрейк. Його попередження про «бункерний режим» стосується підготовки до математичного прориву ще до того, як він відбудеться, а не реагування на вже існуючий злом. Незручне питання для галузі полягає в тому, чи може вона дозволити собі чекати на доказ, коли цей доказ може спочатку потрапити до рук зловмисника.
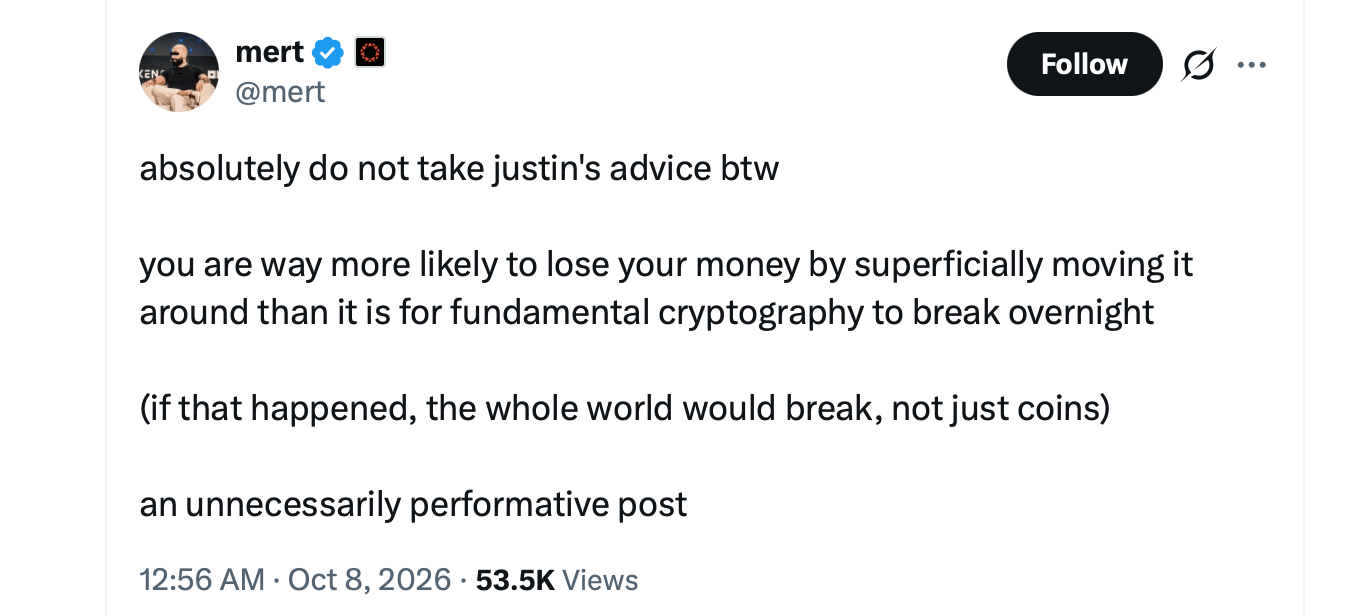
Хоча побоювання Дрейка можуть справдитися в далекому майбутньому, прогрес у математичних відкриттях за допомогою OpenAI не обов’язково означає вразливість існуючих криптографічних систем. І не всі вірять у попередження Дрейка.
Керівник відділу криптографії Coinbase Єгуда Лінделл різко відреагував, стверджуючи, що прогрес у галузі математики за допомогою ШІ не дає жодних доказів того, що давні криптографічні припущення ось-ось зруйнуються.
«Наскільки я розумію, немає жодних доказів, які б вказували на порушення припущень про складність, що існують вже десятиліттями, таких як криптографія на основі еліптичних кривих», — написав Лінделл у X. Він пішов ще далі, назвавши це попередження безвідповідальним і звинувативши Дрейка у поширенні «FUD», тобто страху, невизначеності та сумнівів:
«Підсумовуючи, можна сказати, що робити такі заяви без жодних доказів — це протилежність відповідальної поведінки. Це саме те, що називають FUD — не можна довести, що це неправда, але й жодних доказів того, що це правда, теж немає».
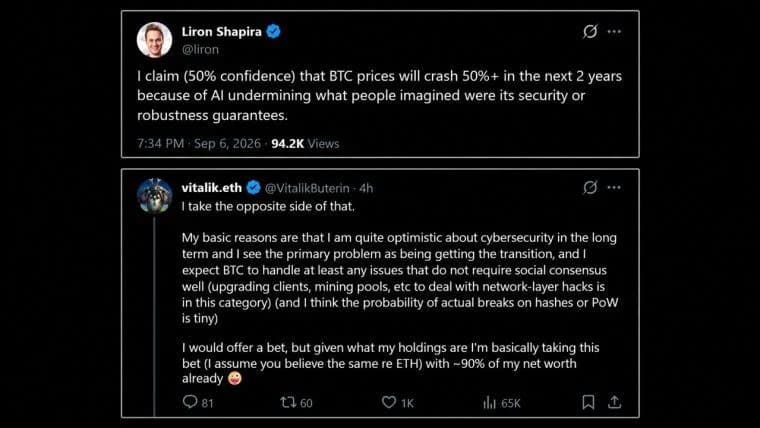
Співзасновник Ethereum Віталік Бутерін зайняв більш виважену позицію, визнавши потенційні ризики, але застеріг від поспішної міграції гаманців.
«Я не рекомендую нікому поспішати переносити свої кошти на нові гаманці вже сьогодні», — написав Бутерін у X, хоча й погодився, що математика з використанням штучного інтелекту заслуговує на серйозну увагу. Він віддає перевагу криптографії на основі хеш-функцій там, де це доцільно, і вважає, що штучний інтелект зрештою може виявити слабкі місця в інших криптографічних системах, зокрема в схемах на основі решіток.
Проте Бутерін зробив особливо промовисте зізнання щодо небезпек поспішного вжиття захисних заходів. «Будьте обережні з міграціями; я особисто втратив більше грошей через невдалі міграції, ніж через усі хакерські атаки разом узяті», — зауважив він.

Компанія Coldcard стверджує, що штучний інтелект, ймовірно, допоміг виявити п’ятирічну вразливість гаманця, пов’язану з викраденням біткойнів на суму в кілька мільйонів доларів.
Читати: Чи саме штучний інтелект виявив уразливість у системі безпеки Coldcard?

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.