



Cuma günü, kripto topluluğu bir kez daha bir güvenlik tartışmasıyla karşı karşıya kaldı; bu kez olayın merkezinde donanım cüzdanı üreticisi Ledger yer alıyor. İlk raporlarda hırsızlık tutarının 86 milyon dolar olduğu belirtilse de, şüphelenilen kayıplar 93,4 milyon dolara ulaşmış olabilir. Ledger’ın henüz resmi bir açıklama yapmaması nedeniyle, şu ana kadar en inandırıcı açıklama olarak tedarik zinciri saldırısı öne çıkıyor.
Ledger Cüzdanı Gizemi Derinleşiyor: Kayıplar 93,4 Milyon $
YAZAN

PAYLAŞ

Önemli Noktalar
- Yfarmx'e göre, Ledger'ın 471 adreste yaşadığı şüpheli kayıplar 93,4 milyon dolara ulaşmış olabilir.
- Chainalysis, yaklaşık 100 milyon dolarlık kayıp raporlarıyla bağlantılı karmaşık bir kara para aklama operasyonunu takip ediyor.
- 9 Ekim itibarıyla Ledger'ın soruşturması devam ederken, olası bir tedarik zinciri saldırısı konusunda soru işaretleri devam ediyor.
Onchain Soruşturması, 93,4 Milyon Dolarlık Şüpheli Kayıplara İşaret Ediyor
Yfarmx muhabiri John Kamal'ın kapsamlı ve derinlemesine onchain analizine göre, Ledger ile ilgili olduğu şüphelenilen kayıplar, 471 farklı adreste toplam 93,4 milyon dolara ulaşmış olabilir. Ancak Ledger, bu bulguları henüz doğrulamamış veya iddia edilen yaklaşık 100 milyon dolarlık kayıpları teyit etmemiştir.
Bitcoin.com News daha önce, Ledger’ın “CryptoBillis adlı bir satıcıdan ürün satın alan Güneydoğu Asya’daki kullanıcılar”dan gelen kayıp raporlarını araştırdığını bildirmişti. O zamandan beri şirket başka bir bulgu açıklamadı; bu da bağımsız araştırmacıların ve zincir üstü dedektiflerin neler olmuş olabileceğini bir araya getirmeye çalışmasına neden oldu.
Blockchain istihbarat şirketi Chainalysis, X platformunda durumu kabul ederek “Ledger ürün sahiplerinden çalınan fonlarla ilgili raporları araştırdığını” belirtti. Şirket ayrıca, analistlerinin “gelişmiş bir zincirler arası kara para aklama operasyonu” tespit ettiğini açıkladı.
Bitquery de konuyu araştırdı ve elde ettiği rakamlar Kamal’ın analizine oldukça yakındı. Blok zinciri veri altyapısı ve istihbarat şirketinin raporuna göre, 311 farklı adrese dağıtılmış toplam tutar yaklaşık 92,9 milyon dolar olarak belirlendi. Bitquery’nin analizinde “Tüm anahtarlar tek bir hırsızın elindeydi” deniyor.
Gizli Donanım Keşfi, Tedarik Zinciri Saldırısı Şüphelerini Artırıyor
Bununla birlikte, eski Mt Gox CEO’su Mark Karpelès, kurulum sırasında kurtarma ifadelerini yakalayabilen gizli izleme donanımı içeren Ledger cihazlarını belgeledi. Karpelès’in keşfi, üçüncü taraf satıcılardan satın alınan cüzdanların, kullanıcılar cihazları kutudan çıkarmadan ve kripto varlıklarını bu cihazlara aktarmadan önce bile ele geçirilmiş olabileceğini gösteriyor.
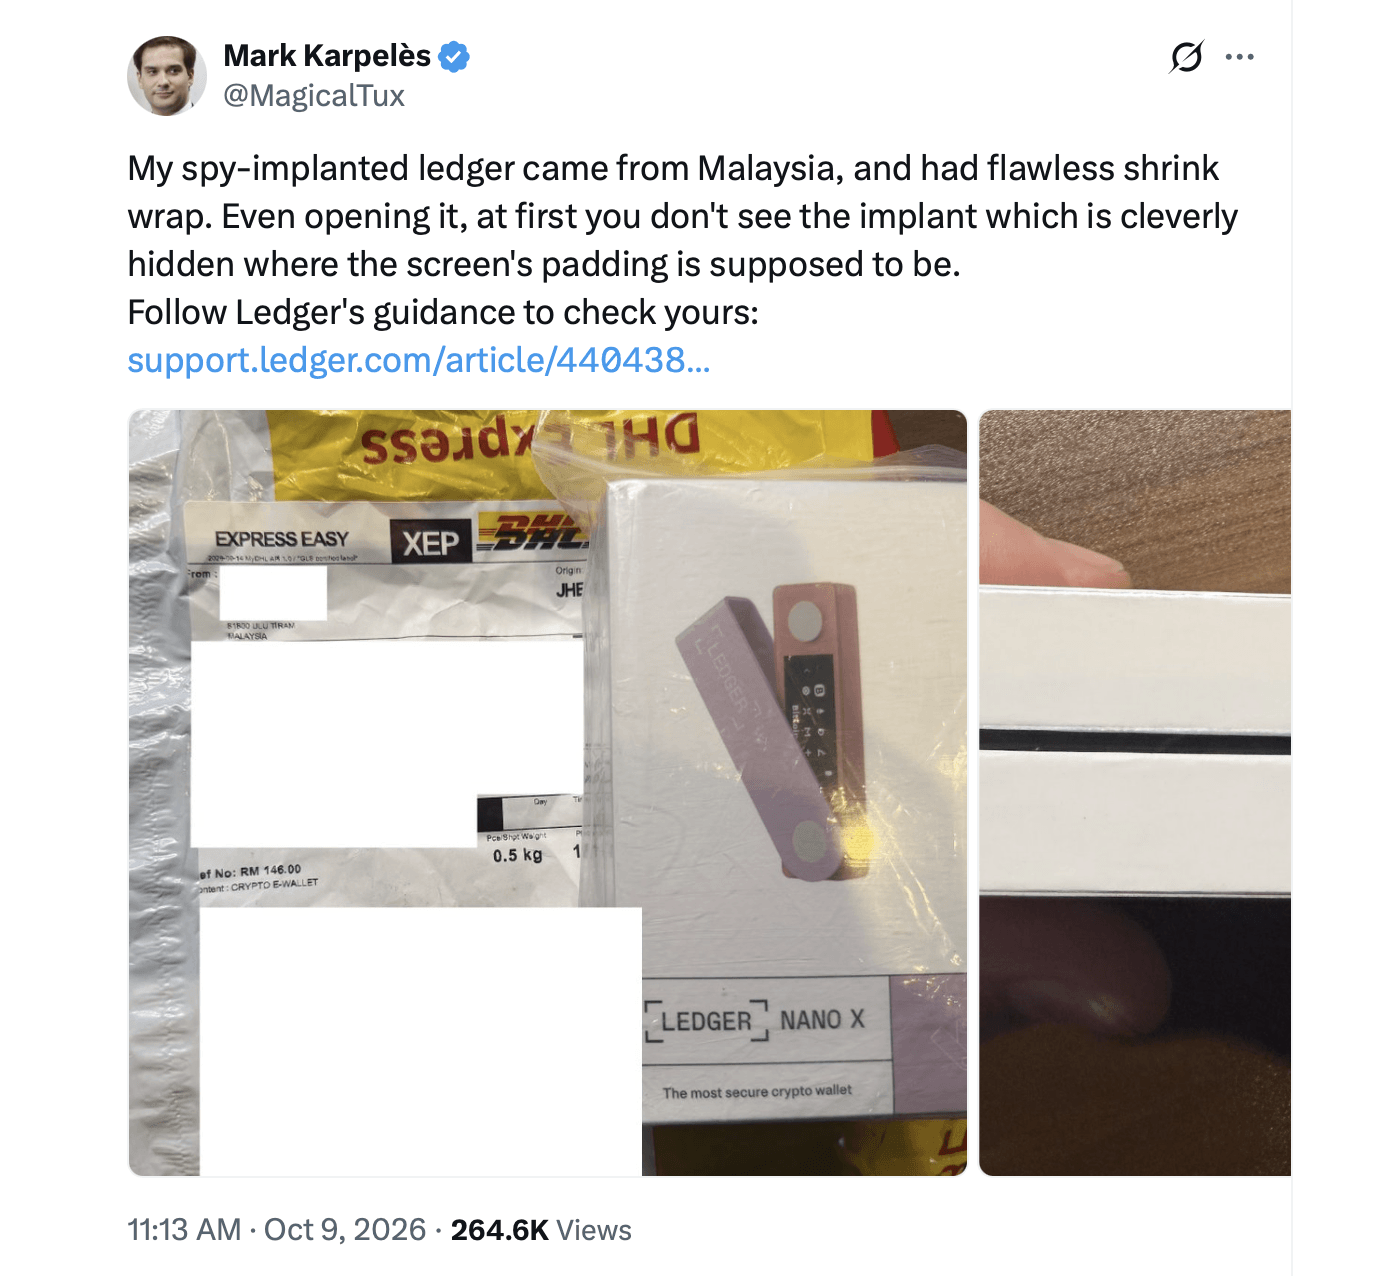
Ancak, bu teori giderek daha fazla destek bulsa da, ne Ledger ne de bağımsız araştırmacılar, bu şüpheli donanımlar ile Cuma günü bildirilen kayıplar arasında kesin bir bağlantı kurmayı başaramadı.
Cüzdanların Boşaltılması ve Zincirler Arası Transferler Gizemi Derinleştiriyor
Yfarmx’teki Kamal’ın raporuna göre, kaydedilen transferler kurbanların kendi imza kimlik bilgileri kullanılarak yetkilendirilmiş gibi görünürken, Bitcoin’de belirli adresler tamamen boşaltılmış ve hiçbir değişim UTXO’su orijinal cüzdanlara iade edilmemiştir.
Thorchain ve Tornado Cash gibi uygulamaların yanı sıra birkaç blok zinciri ağı da kullanıldı. Şu anda genel kanı, bunun muhtemelen bir tedarik zinciri saldırısı olduğu ve bu saldırı sonucunda bir grup Ledger cihazının ele geçirildiği yönündedir. Bu durum, Coldcard yazılım hatasına benzemiyor ve uzaktan gerçekleştirilen bir sıfırıncı gün saldırısına işaret eden hiçbir bulgu yok.
Belirtildiği gibi, Ledger kayıp tutarlarını henüz teyit etmedi. Şirket, sosyal medyada dolaşan teorilerin hiçbirini de desteklemedi. Bu gelişmeler, on binlerce müşterinin sipariş bilgilerini açığa çıkaran Trezor ve Safepal’ı ilgilendiren son veri sızıntılarının hemen ardından geldi. Kamal’ın durum analizinde ayrıca, CryptoBillis’in “Trezor, Safepal, Tangem, [and] Onekey" donanım cüzdanlarını da sattığını belirtiyor.
Şu an için kripto topluluğu, Ledger’dan resmi bir olay analizi bekliyor ve şirketin bu kafa karıştırıcı olayın ardındaki koşulları aydınlatmasını ve çok ihtiyaç duyulan bazı cevapları vermesini umuyor.

Safepal, 39.798 kullanıcının bilgilerinin sızmasına yol açan bir veri ihlaliyle karşı karşıya. Güvenlik sorunları ve bunların cüzdan kullanıcıları için doğuracağı sonuçlar hakkında bilgi edinin.
Şimdi oku: Sipariş Eklentisindeki Bir Güvenlik Açığı Nedeniyle 39.798 Safepal Müşterisi Veri İhlalinden Etkilendi

Bu makale yapay zeka kullanılarak İngilizceden çevrilmiştir. Orijinal İngilizce sürüm yetkili kaynaktır; otomatik çeviriler, özellikle hukuki ve düzenleyici terminolojide hatalar içerebilir.















