



Kötü niyetli bir Bitcoin cüzdan sunucusu, meşru bir ödemeyi bir hırsızın işlemiyle fark edilmeden değiştirebilir ve ardından sahibinin hırsızlığı onaylamasını bekleyebilir. Saldırganların bu açığı istismar ederek fonları çalmasının ardından, Electrum’un en son güvenlik yaması bu açığı kapatıyor.
Electrum cüzdanı saldırısı, ücret artışıyla Bitcoin hırsızlığını gizledi
YAZAN

PAYLAŞ
Önemli Noktalar
- Electrum 4.8.3, kötü niyetli sunucuların Bitcoin işlemlerini değiştirmesine olanak tanıyan yüksek önem derecesine sahip bir kusuru düzeltir.
- Electrum, işlem ücretini artırdıktan sonra fonlarını kaybeden bir kullanıcıya ilişkin raporları doğruladı.
- Electrum kullanıcıları derhal güncelleme yapmalı ve işlemleri imzalamadan önce alıcı adreslerini doğrulamalıdır.
Kötü Niyetli Sunucular, Bitcoin Ücret Artışlarını Hırsızlığa Dönüştürüyor
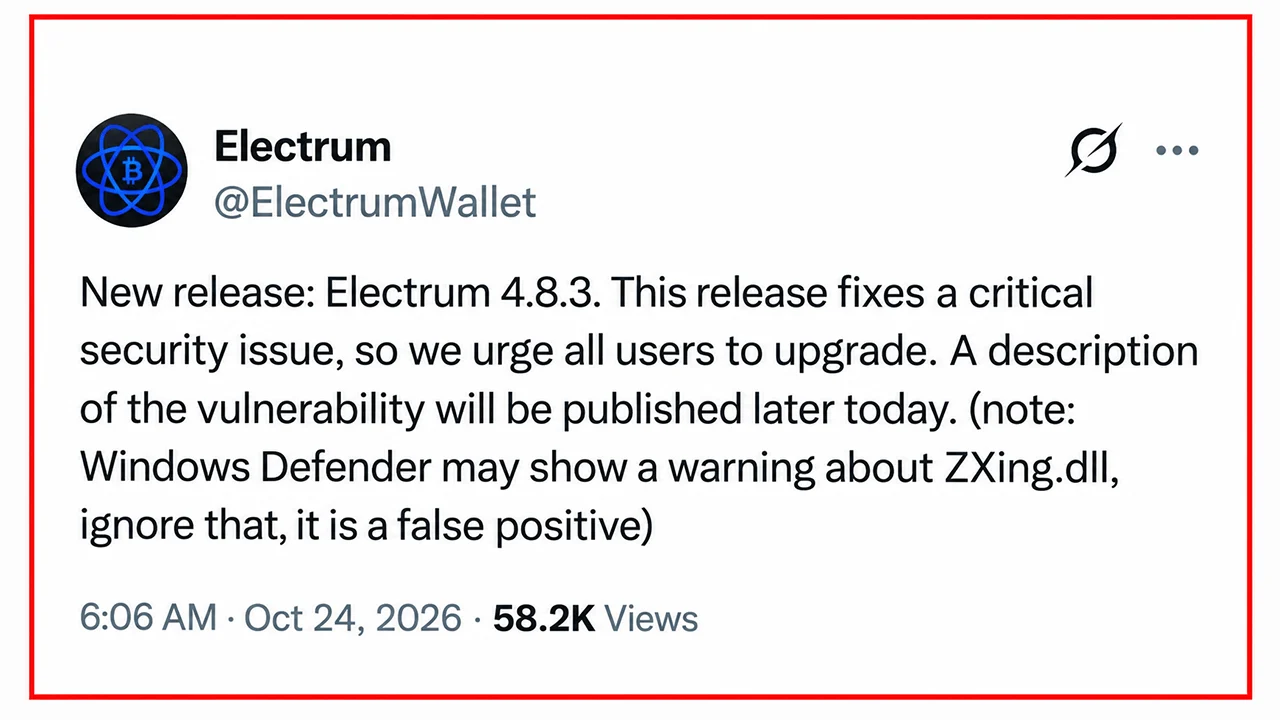
Electrum, Cumartesi günü 4.8.3 sürümünü yayınlayarak, geliştiricilerin önceki tüm sürümleri etkileyen yüksek önem derecesine sahip bir güvenlik açığından kötü niyetli sunucuların yararlandığını keşfetmesinin ardından, kullanıcılara derhal güncelleme yapmaları konusunda uyarıda bulundu. GitHub danışma belgesi GHSA-6jp4-8v48-cc5v'de belgelenen bu güvenlik açığı, hafif Bitcoin cüzdanının onaylanmamış işlemleri nasıl işlediğinden yararlanıyordu.
Electrum, işlem geçmişleri, ücret tahminleri ve ödemelerin yayınlanması için harici sunuculara güvenmektedir. Onaylanmış işlemleri bağımsız olarak kontrol etse de, eski sürümler imzalarını doğrulamadan belirli onaylanmamış işlemleri kabul ediyordu. Saldırganlar bu ayrımı bir tuzağa dönüştürdü.
Güvenliği ihlal edilmiş bir sunucu, meşru bir ödemeyi ele geçirebilir, yayınlanmasını engelleyebilir ve fonları saldırganın kontrolündeki bir Bitcoin adresine yönlendiren sahte bir işlemle değiştirebilirdi. Değiştirilen işlem geçersiz imzalar taşıyordu, ancak Electrum bunu sıradan bir bekleyen ödeme olarak gösteriyordu.
Dört Eşleşen Karakter Saldırıyı Gizlemeye Yardımcı Oluyor
Bu hile, kullanıcılar Replace-By-Fee (RBF) yoluyla işlem ücretlerini artırmaya çalıştıklarında tehlikeli hale geldi. Kurbanlar, orijinal ödemelerindeki ücreti artırmak yerine, farkında olmadan değiştirilmiş işlemi imzalayarak kendi bitcoinlerinin saldırgana aktarılmasına izin verebiliyordu.
Aldatmaca daha da ileri gitti. Saldırganlar, son dört karakteri hedeflenen adrese uyan alıcı adresleri oluşturdu; böylece hızlı bir adres karşılaştırması yapıldığında değiştirme işleminin ortaya çıkma olasılığı azaldı. Sahte işlemlerden biri hatta sıfır ücret içeriyordu; bu da görünüşe göre kurbanı, hırsızlığı tamamlamak için gerekli olan ücret ayarlamasını yapmaya teşvik ediyordu.
Geliştiriciler iki özel rapor aldı. 11 Ekim’de, dannydeezy adlı kullanıcı, ücret artırma mekanizması tam olarak anlaşılmamış olsa da işlem değiştirme olayını bildirdi. 18 Ekim’de ise Raju-K12, ücret artışını onayladıktan sonra fon kaybettiğini bildirdi. İkinci rapor, saldırının sadece teorik olmadığını ortaya koydu.
Electrum 4.8.3, İşlem Değiştirmeyi Engelliyor
90fe308 commit'iyle sunulan yama, Electrum'un cüzdana ait coin'leri harcayan onaylanmamış işlemlerin imzalarını doğrulamasını gerektirir. Geçersiz imzalı sahte işlemler, cüzdanın yerel geçmişine girmeden önce reddedilir. 4.8.3'ten önceki sürümleri kullanan kullanıcılar, güncellemeyi yalnızca electrum.org adresinden indirmeli ve kriptografik imzalarını doğrulamalıdır.
Güncelleme yapılana kadar kullanıcılar, ücret ayarlamaları dahil olmak üzere, imzalamadan önce her alıcı adresini ve ödeme tutarını dikkatlice incelemelidir. Yalnızca güvenilir, kendi sunucusunda barındırılan Electrum sunucularına bağlanan kullanıcılar, bu özel sunucu tabanlı saldırıya maruz kalmazlar.
Bu olay ilginç bir çelişkiyi ortaya koymaktadır: Özel anahtarları korumak için tasarlanmış bir cüzdan, sahibinin asla yapma niyetinde olmadığı bir ödeme için tamamen geçerli bir imza talep edecek şekilde manipüle edilebilmektedir.

Keystone’da 24 Ekim’de meydana gelen güvenlik ihlali, müşteri bilgilerinin sızmasına yol açtı ve bu olay, 2026 yılında donanım cüzdanlarında yaşanan bir yıllık güvenlik sorunlarına bir yenisini daha ekledi.
Şimdi oku: Keystone Wallet veri ihlali: alıcı adresleri dolandırıcıların elinde

Bu makale yapay zeka kullanılarak İngilizceden çevrilmiştir. Orijinal İngilizce sürüm yetkili kaynaktır; otomatik çeviriler, özellikle hukuki ve düzenleyici terminolojide hatalar içerebilir.















