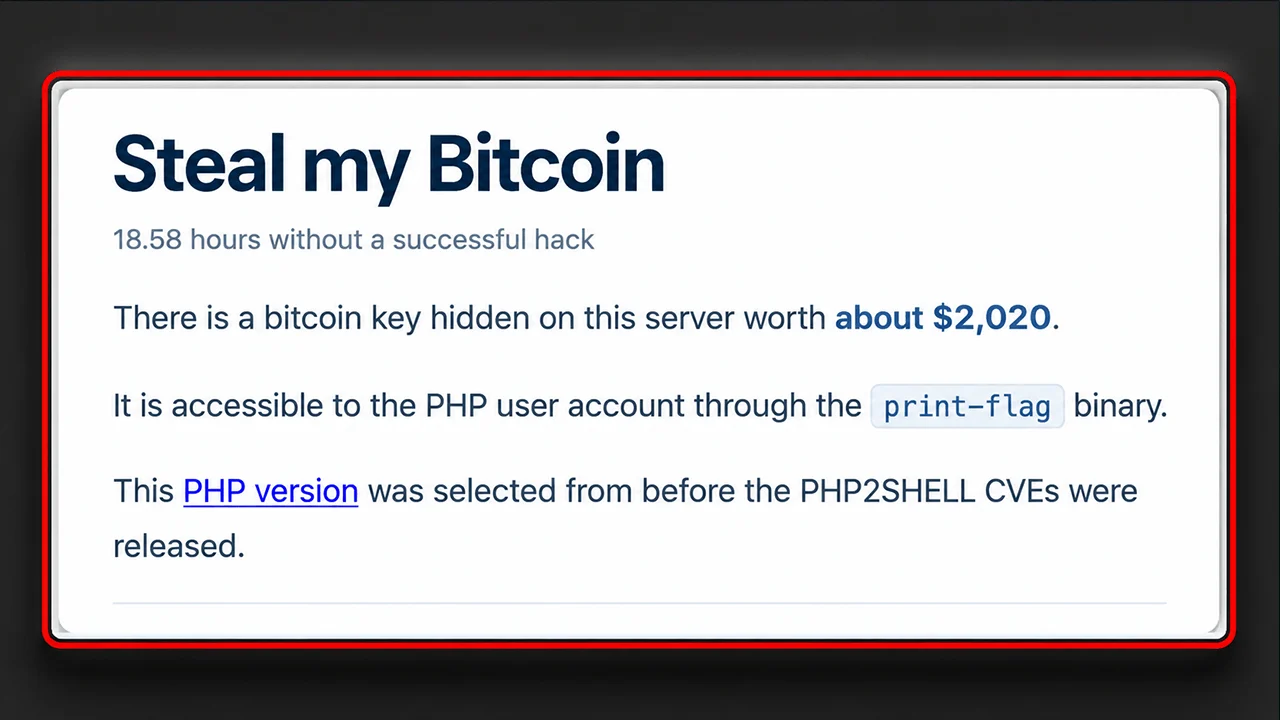
Bir web sitesi, siber suçlulara adeta 2.000 dolarlık bitcoin çalmaları için yalvarıyor, ancak henüz kimse bu ödülü almadı. Şimdi ise bağımsız bir inceleme, sözde güvenlik açığı bulunan bu yarışmanın çözülmesinin imkânsız olabileceğini ortaya koyuyor ve bu da akıllara şu rahatsız edici soruyu getiriyor: Oyun hileli mi?
Saat işlerken bir web sitesi hackerlara Bitcoin çalmayı öğretiyor
YAZAN

PAYLAŞ
Önemli Noktalar
- Steal My Bitcoin'in yaklaşık 2.000 dolarlık ödülünün, 17 saatten fazla bir süre geçmesine rağmen hâlâ kimse tarafından alınmadığı bildirildi.
- Bir kişi, Steal My Bitcoin'in sunucu yapılandırmasının amaçlanan PHP2Shell istismarını engelleyebileceğinden şüpheleniyor.
- PHP2Shell'in iki kritik güvenlik açığı gerçektir, ancak araştırmacının bu yarışmaya özgü teorisi doğrulanmamıştır.
Kimsenin Başaramayacağı 2.000 Dolarlık Bitcoin Soygunu
Siber güvenliğin olağan kurallarının altüst edildiği Steal My Bitcoin'e hoş geldiniz. Bu web sitesi, hackerları dışarıda tutmak yerine içeriye davet ediyor, onlara bir Bitcoin ödülü sunuyor ve bunu almaya cesaret etmelerini istiyor. Görev, gülünç derecede basit görünüyor: Kasıtlı olarak güvenlik açığı bırakılmış bir PHP kurulumunu istismar edin, gizlenmiş bir Bitcoin özel anahtarını bulun ve cüzdanı boşaltın. Başarılı olan ilk hacker parayı alır.
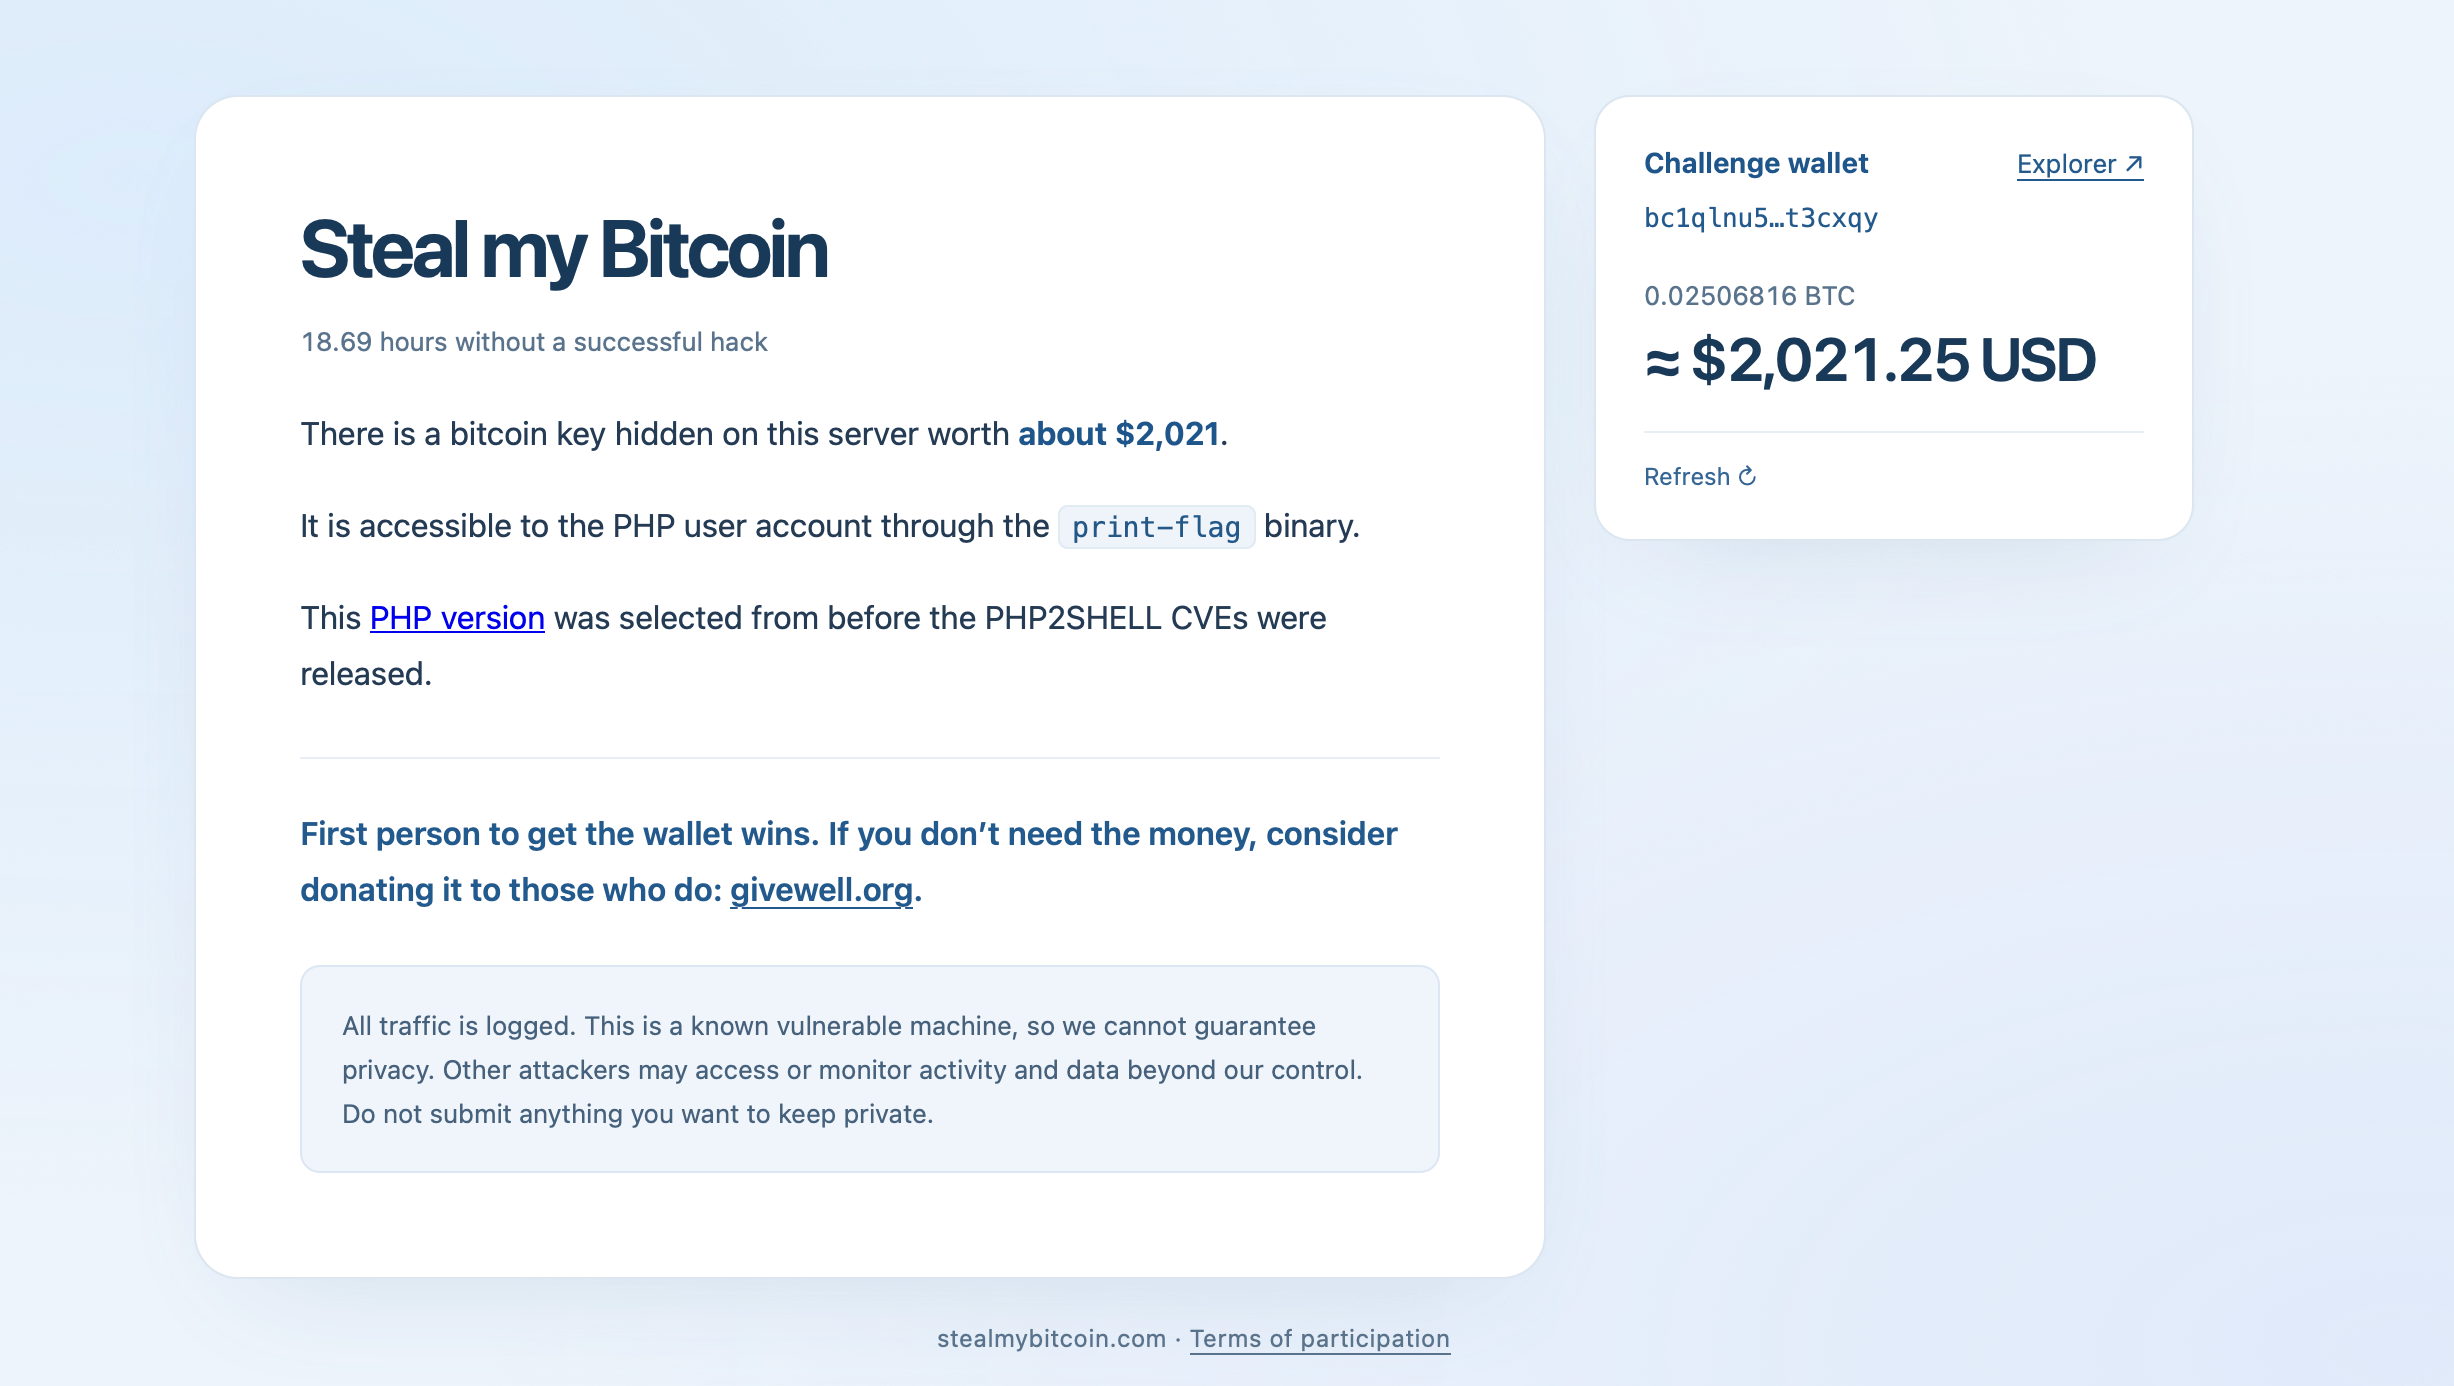
Ödül, bağışlar sayesinde 2.000 dolara, yani yaklaşık 0,025 BTC'ye ulaşana kadar 500 dolar civarında başlamıştı. 25 Ekim 2026'nın son saatlerinde, cüzdanın 17 saatten fazla çevrimiçi kalmasına rağmen dokunulmamış olduğu bildirildi. Ancak bazı kurallar var. Katılımcılar, saldırılarını web uygulaması ve PHP konteyneriyle sınırlamak zorundadır. Altta yatan ana bilgisayara saldırmak, altyapıyı sabote etmek veya sunucuyu aşırı yüklemek yasaktır. Tüm faaliyetler günlüğe kaydedilir.
İki Kritik PHP Açığı Beklenmedik Bir Engelle Karşılaştı
Yarışma, topluca PHP2Shell olarak adlandırılan iki kritik güvenlik açığına karşı savunmasız olan PHP 8.4.26 sürümünü kullanıyor. Her ikisi de 9,2 ciddiyet puanı taşıyor ve acil yamalar 21 Ekim'de yayınlandı.
CVE-2026-109618 ve CVE-2026-109619 numaralı bu güvenlik açıkları, uzaktan kod yürütülmesine yol açabilecek bellek yönetimi hatalarını içeriyor. Belirli yapılandırmalarda saldırganlar, kimlik doğrulaması yapmadan komutlar yürütebilir. Ancak hikaye burada ilginç bir dönüş yapıyor.
Sorunu inceleyen bir kişi, bu yapılandırmanın gerçekten de istismar edilebilir bir saldırı yüzeyi oluşturup oluşturmadığını kamuoyuna açık bir şekilde sorguladı. Bu kişi, HTTP yanıt başlıklarından nginx ve PHP 8.4.26'yı tespit etti, PHP 8.2 veya daha yeni bir sürümün parmak izini bağımsız olarak doğruladı ve sunucunun davranışını yerel test ortamlarıyla karşılaştırdı.
Başlangıçta nginx’in PHP-FPM veya Apache ile eşleştirildiğini düşünen analiz, beklenmedik bir sonuca işaret etti: Davranış açısından en yakın eşleşme, nginx’in istekleri PHP’nin yerleşik komut satırı web sunucusuna yönlendirmesi gibi görünüyordu.
Bitcoin Ödülü İmkansız Bir Meydan Okuma mı?
Analiz, web sitesinin giriş noktasıyla ilgili daha da kışkırtıcı bir olasılığı gündeme getirdi. Sunucunun yanıtları, bir index.php betiğini çalıştırmak yerine statik bir index.html dosyası sunan PHP’nin yerleşik sunucusuyla tutarlı görünüyordu. Bu yorum doğruysa, duyurulan güvenlik açıklarına, yarışmanın izin verdiği saldırı yüzeyi üzerinden ulaşılamayabilir.
Bu durum, yarışmayı temelden değiştirecektir. Hackerlar, iki kritik hatayı istismar edememiş olmayabilir. Gerekli koşulların hiçbir zaman gerçekleşmediği bir ortama saldırıyor olabilirler. İncelemeyi yapan kişi, yarışmanın iyi niyetle yürütüldüğünü sorguladı, ancak bulguların hatalı olabileceğini kabul etti ve düzeltmeleri memnuniyetle karşıladı.
Önemli olan nokta, yanıt parmak izi analizi tek başına sunucunun tam mimarisini ortaya çıkaramaz veya istismarın imkansız olduğunu kanıtlayamaz. Yine de bu hipotez henüz doğrulanmamıştır. Öte yandan, altta yatan PHP güvenlik açıkları gerçektir ve etkilenen sürümleri kullanan yöneticilerin sistemlerine yama uygulamaları gerekmektedir.
Şu an için, “Steal My Bitcoin” giderek daha ilginç bir manzara sunuyor: Halka açık bir şekilde duyurulan bir bitcoin ödülü, bir sürü hacker adayı ve dijital kasaya aslında erişilebilir bir kapı olmayabileceğine dair artan bir şüphe.
Bu haftaki haberlerde, değişen piyasa sinyalleri, DeFi’nin genişlemesi, kurumsal staking, risk sermayesi ve siber güvenlik konuları ele alındı.
Şimdi oku: PHP'deki güvenlik açığı interneti sarsıyor, Bitcoin yükseliş sinyali veriyor

Bu makale yapay zeka kullanılarak İngilizceden çevrilmiştir. Orijinal İngilizce sürüm yetkili kaynaktır; otomatik çeviriler, özellikle hukuki ve düzenleyici terminolojide hatalar içerebilir.