



Bilgisayar korsanları, bir Japon bulut ticareti hizmetine sızarak 26.739 adede varan sunucuyu potansiyel bir güvenlik ihlaline maruz bıraktı ve iddiaya göre, yetkisiz işlemler gerçekleştirmek üzere aracı kurum hesaplarını ele geçirdi. Saldırganlar daha sonra para talep etti ve şirketin ödemeyi reddetmesi halinde daha fazla mali zarara yol açacakları tehdidinde bulundu.
Korsanlar GMO Trading Cloud'a sızdı, 26.739 sunucu riskte
YAZAN

PAYLAŞ
Önemli Noktalar
- GMO Internet, 26.739 işlem sunucusunu etkileyebilecek bir bulut güvenliği ihlali tespit etti.
- Hackerlar, taleplerinin karşılanmaması halinde 70'den fazla aracı kurumdaki GMO müşterilerinin hesaplarını tehdit etti.
- GMO Internet, şantaj talebini reddetti ve doğrulanmış yetkisiz işlem kayıpları için tazminat teklif etti.
Saldırganlar Sürekli Çalışan İşlem Sunucularını Hedef Aldı
GMO Internet, 19 Ekim 2026'da bir müşterinin sorusu üzerine bu izinsiz girişi keşfetti. 20 Ekim'e kadar, araştırmacılar, otomatik döviz (FX) işlem programlarının 24 saat kesintisiz çalışmasını sağlamak üzere tasarlanmış bir hizmet olan Onamae.com Desktop Cloud tarafından işletilen müşteri sunucu ortamlarında kötü amaçlı yazılım olduğunu doğruladı.
Platform, Metatrader 4 ve Metatrader 5 gibi işlem yazılımlarını destekleyerek, müşterilerin kişisel bilgisayarlarını açık bırakmadan stratejilerini uygulayabilmelerini sağlıyordu. Ne yazık ki bu kolaylık, değerli aracılık kimlik bilgilerini saldırganların sızdığı bir ortama da maruz bırakmıştı.
GMO, 21 Ekim'de Japonya saatiyle sabah 4'te sunucuları kapatmaya başladı ve sonunda tüm hizmeti çevrimdışı hale getirdi. Şirket daha sonra, kendi sistemlerinde yetkisiz erişime ve müşteri bilgilerinin çalınmasına olanak tanıyan bir güvenlik açığı tespit etti.
Hackerlar 70'den Fazla Aracı Kurumun Hesaplarını Tehdit Ediyor
Saldırganların, işlem kimlik bilgilerini ele geçirdikleri ve ele geçirilen hesapları yetkisiz işlemler gerçekleştirmek için kullandıkları iddia ediliyor. Raporlara göre, müşteriler dakikalar içinde önemli meblağlar kaybetti; bunlardan biri, yaklaşık 84 saniye içinde tekrarlanan işlemler sonucu yaklaşık 2,4 milyon yenin kaybolduğu bir hesaptı.
Şantaj talebi özellikle agresif bir hal aldı. Saldırganlar, GMO ödeme yapmazsa 70'den fazla yurt içi ve yurt dışı menkul kıymet ve döviz aracı kurumundaki müşteri hesaplarını etkileyecek başka yetkisiz faaliyetlerde bulunacakları tehdidinde bulundu. Ayrıca çalınan bilgileri ifşa etmek ve ek fidye yazılımı saldırıları düzenlemekle de tehdit ettiler.
GMO, ödemenin çalınan bilgilerin ortadan kalkacağına veya yeni saldırıların duracağına dair bir garanti vermediğini öne sürerek talebi reddetti. Şirket, polise danıştı ve dışarıdan siber güvenlik uzmanlarıyla anlaştı. Önemli bir nokta olarak, 26.739 rakamı, teyit edilmiş enfeksiyonları değil, potansiyel olarak maruz kalmış sunucuları temsil etmektedir. Toplam maddi zarar ise henüz belirlenmemiştir.
GMO’nun Kripto Para Geçmişi
GMO Internet Group, 2017 yılında bitcoin'in patlama niteliğindeki büyüme döneminde sektöre girmiş olması nedeniyle kripto para sektöründe derin kökleri bulunan bir şirkettir. Japon holding, o yılın Mayıs ayında GMO Coin'i piyasaya sürdü, daha sonra düzenleyici kurumlara kayıt yaptırdı ve faaliyetlerini ethereum, bitcoin cash, litecoin ve XRP ticaretine genişletti. Aynı yılın Eylül ayında GMO, Kuzey Avrupa’daki yenilenebilir enerji kaynaklı tesisleri, tescilli 7 nanometre madencilik yongalarını ve bulut madenciliği hizmetlerini içeren iddialı bitcoin madenciliği planlarını açıkladı. GMO, 2017 yılında çalışanlarına maaşlarını BTC olarak bile ödedi.
Kripto para fiyatlarındaki düşüş madencilik kârlılığını olumsuz etkilediği için, şirket 2018'de yeniden yapılandırma kaynaklı yaklaşık 35,5 milyar yen zarar kaydetti ve bu girişim sonuçta maliyetli oldu. Bu aksiliklere rağmen GMO, GMO Coin aracılığıyla dijital varlık işini geliştirmeye devam ederek kredi, staking, teminatlı işlem ve token arzlarını portföyüne ekledi. Grup ayrıca stabilcoinler, blok zinciri girişimleri ve gelişmekte olan kripto para birimi işletmelerine yönelik yatırımları da araştırarak Japonya’nın dijital varlık ekonomisinde önemli bir varlık oluşturdu.
Japon Devi Saldırıya Yanıt Verdi
Son siber saldırıyla ilgili olarak GMO, 24 Ekim'de mevcut tüm Desktop Cloud müşterilerine, maddi kayıp yaşayıp yaşamadıklarına bakılmaksızın sabit 5.000 yen ödeme yapılacağını duyurdu. Şirket ayrıca, doğrulanmış kayıpları ve yetkisiz işlemlerden kaynaklanan ilgili masrafları tazmin etmeyi taahhüt ederken, etkilenen müşterilere alternatif bir masaüstü platformuna altı ay boyunca ücretsiz erişim imkanı sundu.
GMO, saldırganların şantaj taleplerini reddetti, dışarıdan siber güvenlik uzmanlarıyla çalıştı ve Japon polisine kanıtlar sundu. Grubun kurucusu Masatoshi Kumagai, tehdidi etkisiz hale getirmek için yardım talep ederek, Japonya’nın aktif siber savunma çerçevesi kapsamında hükümetin müdahalesini de istedi. Soruşturmacılar, saldırının tam boyutunu, etkilenen hesap sayısını ve müşterilere verilen maddi zararı belirlemeye çalışırken, güvenliği ihlal edilen altyapı hâlâ çevrimdışı durumda.
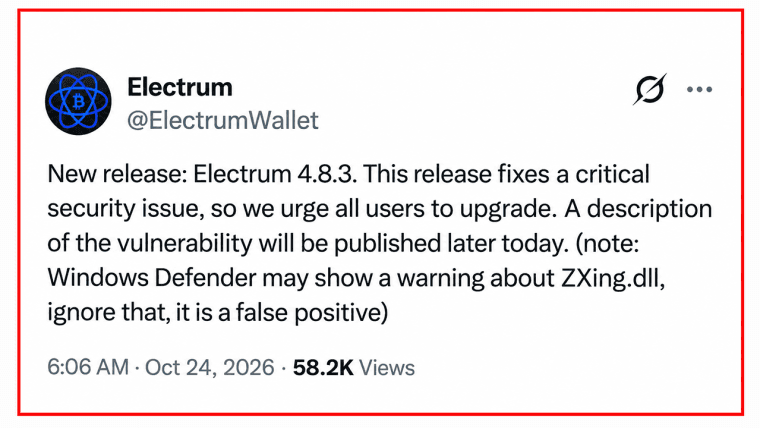
Electrum 4.8.3, kötü niyetli sunucuların ücret artışlarını ele geçirmesine ve kullanıcıları hırsızlığa onay vermeye kandırmasına olanak tanıyan bir Bitcoin cüzdanı güvenlik açığını gideriyor.
Şimdi oku: Electrum cüzdanı saldırısı, ücret artışıyla Bitcoin hırsızlığını gizledi

Bu makale yapay zeka kullanılarak İngilizceden çevrilmiştir. Orijinal İngilizce sürüm yetkili kaynaktır; otomatik çeviriler, özellikle hukuki ve düzenleyici terminolojide hatalar içerebilir.














