Noong Sabado, ibinunyag ng Lightning Network payments platform na Blink Wallet, na nagbibigay ng parehong custodial at non-custodial na mga serbisyo, na may isang umaatake na nakapasok sa limitadong bilang ng mga custodial account at inilipat ang mga pondo.
Tinamaan ng umaatake ang Blink Wallet, 'Ilang Dosena' na Custodial Account ang Naubos
ISINULAT NI

IBAHAGI
Mga Pangunahing Takeaways
- Sabi ng Blink Wallet, “ilang dosena” ng mga custodial account ang tinamaan, ngunit nanatiling ligtas ang napakalaking mayorya ng mga pondo.
- Itinigil ng Blink ang mga serbisyo noong Setyembre 19, na nagdagdag ng isa pang problema sa isang mahirap na yugto para sa mga Lightning Network app.
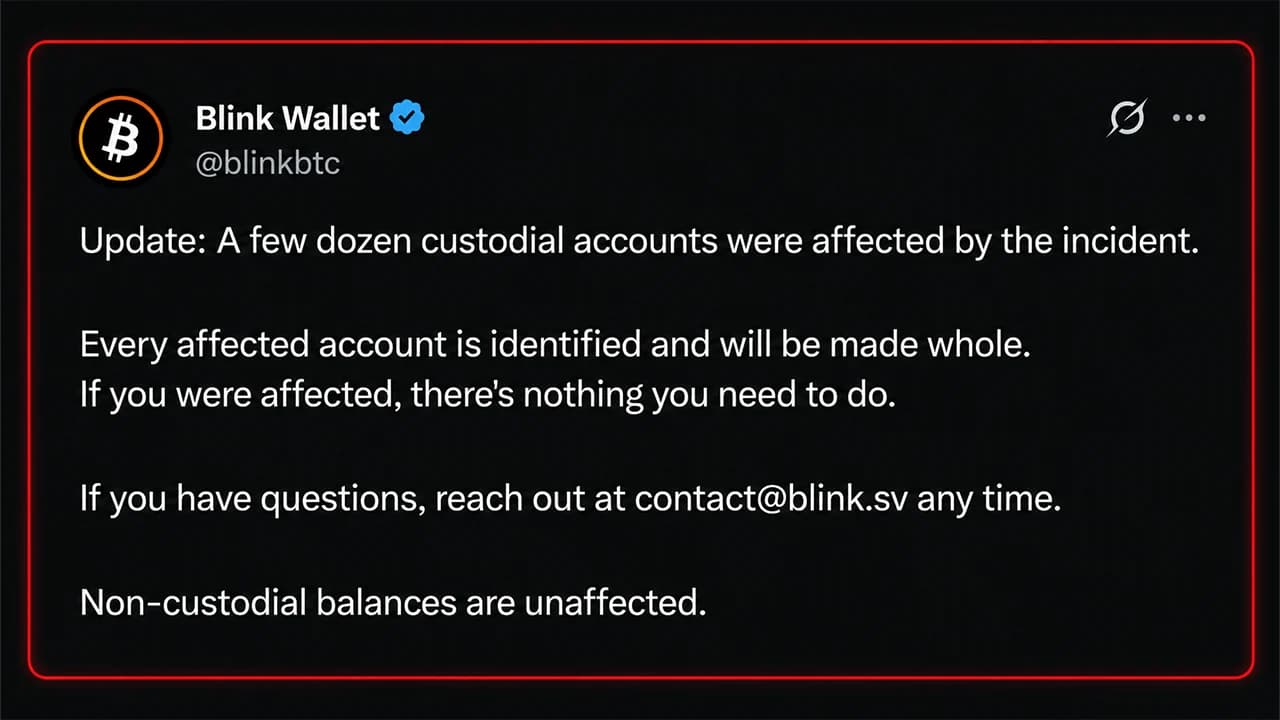
- Sabi ng Blink, 100% ng mga apektadong user ay mababayaran nang buo habang inilalabas ang isang patch at may mga sagot pang hinihintay.
Sabi ng Blink Wallet, Bawat Apektadong Custodial Account ay Mababayaran nang Buo
Hindi makakuha ng pahinga ang mga Lightning Network application at platform sa mga araw na ito, at nitong weekend, ipinaalam ng Blink Wallet sa publiko na itinitigil nito ang operasyon dahil sa isang paglabag sa seguridad. “Itinigil namin ang mga serbisyo ng Blink habang iniimbestigahan namin ang isang insidente sa seguridad,” sabi ng opisyal na X account ng Blink Wallet noong Sabado ng umaga. “Isang umaatake ang naka-access sa limitadong bilang ng mga custodial account at nag-withdraw ng mga pondo,” dagdag ng team.
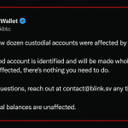
Binanggit ng Blink na ang “malaking mayorya ng mga pondo ay ligtas” at hindi apektado ang mga non-custodial user ng kompanya. Sa isa pang update, kalaunan ay ibinunyag ng Blink na “ilang dosenang custodial account ang naapektuhan ng insidente.” Walang nabanggit na halagang pera, ngunit ipinapangako ng Blink na “natukoy ang bawat apektadong account at mababayaran nang buo.”
Dumarating ang balitang ito habang ang isang alon ng mga bug, exploit, at data breach ay nakaaapekto sa mga negosyo ng digital currency at sa mga application na partikular sa Lightning Network. Halimbawa, ang Btcpay Server ay nagkaroon ng kritikal na bug na iniulat na nagpapahintulot sa isang remote na umaatake na mabasa ang LND macaroon files, at ang Lightning Development Kit (LDK) ay nagbunyag na mayroon itong dalawang bug at sinabihan ang mga user na mag-upgrade.
Nagkaroon din ng mga isyu ang non-custodial swap service na Boltz na ibinunyag nito noong Agosto 3, 2026. Ipinaliwanag ng team ng platform na “mas mabilis na ngayon ang pag-iiterate ng mga umaatake kaysa sa kayang matuklasan at ma-patch ng isang team na kasinglaki namin.” Ang pagsasara ng Boltz ay nagdulot ng mga problema para sa mga provider gaya ng Aqua, Bull Bitcoin, at Zeus. Kasunod ng mga isyu sa Boltz, inilunsad ng Aqua ang Indra, sarili nitong Liquid–Lightning swap stack.
Nananatiling Hindi Alam ang Daan ng Pag-atake Habang Sinisikap ng Blink na Ibalik ang Serbisyo
Ang pinakabagong update ng Blink ay na-post noong 12:06 p.m. ET noong Sabado, at wala pang update o post-mortem mula noon. Hindi rin inilalathala ang attack path, at hindi eksaktong alam ng mga user kung paano nangyari ang insidente. Hanggang sa lumabas ang post-mortem, ang sinumang nag-aangkin ng partikular na exploit ay nanghuhula. Maraming tao ang nagtanong sa X account ng Blink ng mga direktang tanong tungkol sa problema. Isang user ang nagtanong kung paano malalaman ng mga tao kung apektado sila, at may isang tao ring nagsabing kailangan nila ng mabilis na access sa mga pondo para sa mga paghahanda sa libing.
“Pakiusap, tinatayang gaano katagal bago ito gumana nang normal? Kailangan kong gumawa ng ilang agarang bayad para sa libing,” isinulat ng user sa thread ng Blink. Sumagot ang X account sa taong ito, na nagsasabing:
“Nagsusumikap kaming maibalik ang serbisyo sa lalong madaling panahon. Isang patch ang ipinapakalat. Mag-a-update kami sa lalong madaling panahon.”

Ang artikulong ito ay isinalin mula sa Ingles gamit ang AI. Ang orihinal na bersyon sa Ingles ang opisyal na pinagmumulan; maaaring maglaman ng mga kamalian ang mga awtomatikong pagsasalin, lalo na sa legal at regulatoryong terminolohiya.